情シスとITサービス事業者(MSP)のためのAI分析
引き継いだIT環境の問題を、初日に洗い出す。
Wegweiserは、PCやサーバーのログをベテランエンジニアのように読み解き、問い合わせやトラブルになる前にリスクを見つけます。お使いのRMMやIT資産管理ツールはそのままで、AIの分析を加えるだけです。問題が見つかったら、その場で対処できます。ブラウザ上のターミナルとリモート操作(Windows・Linux)を標準で備えています。
RMMを選ばないエージェント
端末に入れる軽量なエージェントは、お使いのRMMやIT資産管理ツールのソフトウェア配布機能で展開できます。WindowsのPCとサーバー、Linux、macOSまで、IT環境全体を把握できます。
階層的な健全性スコア
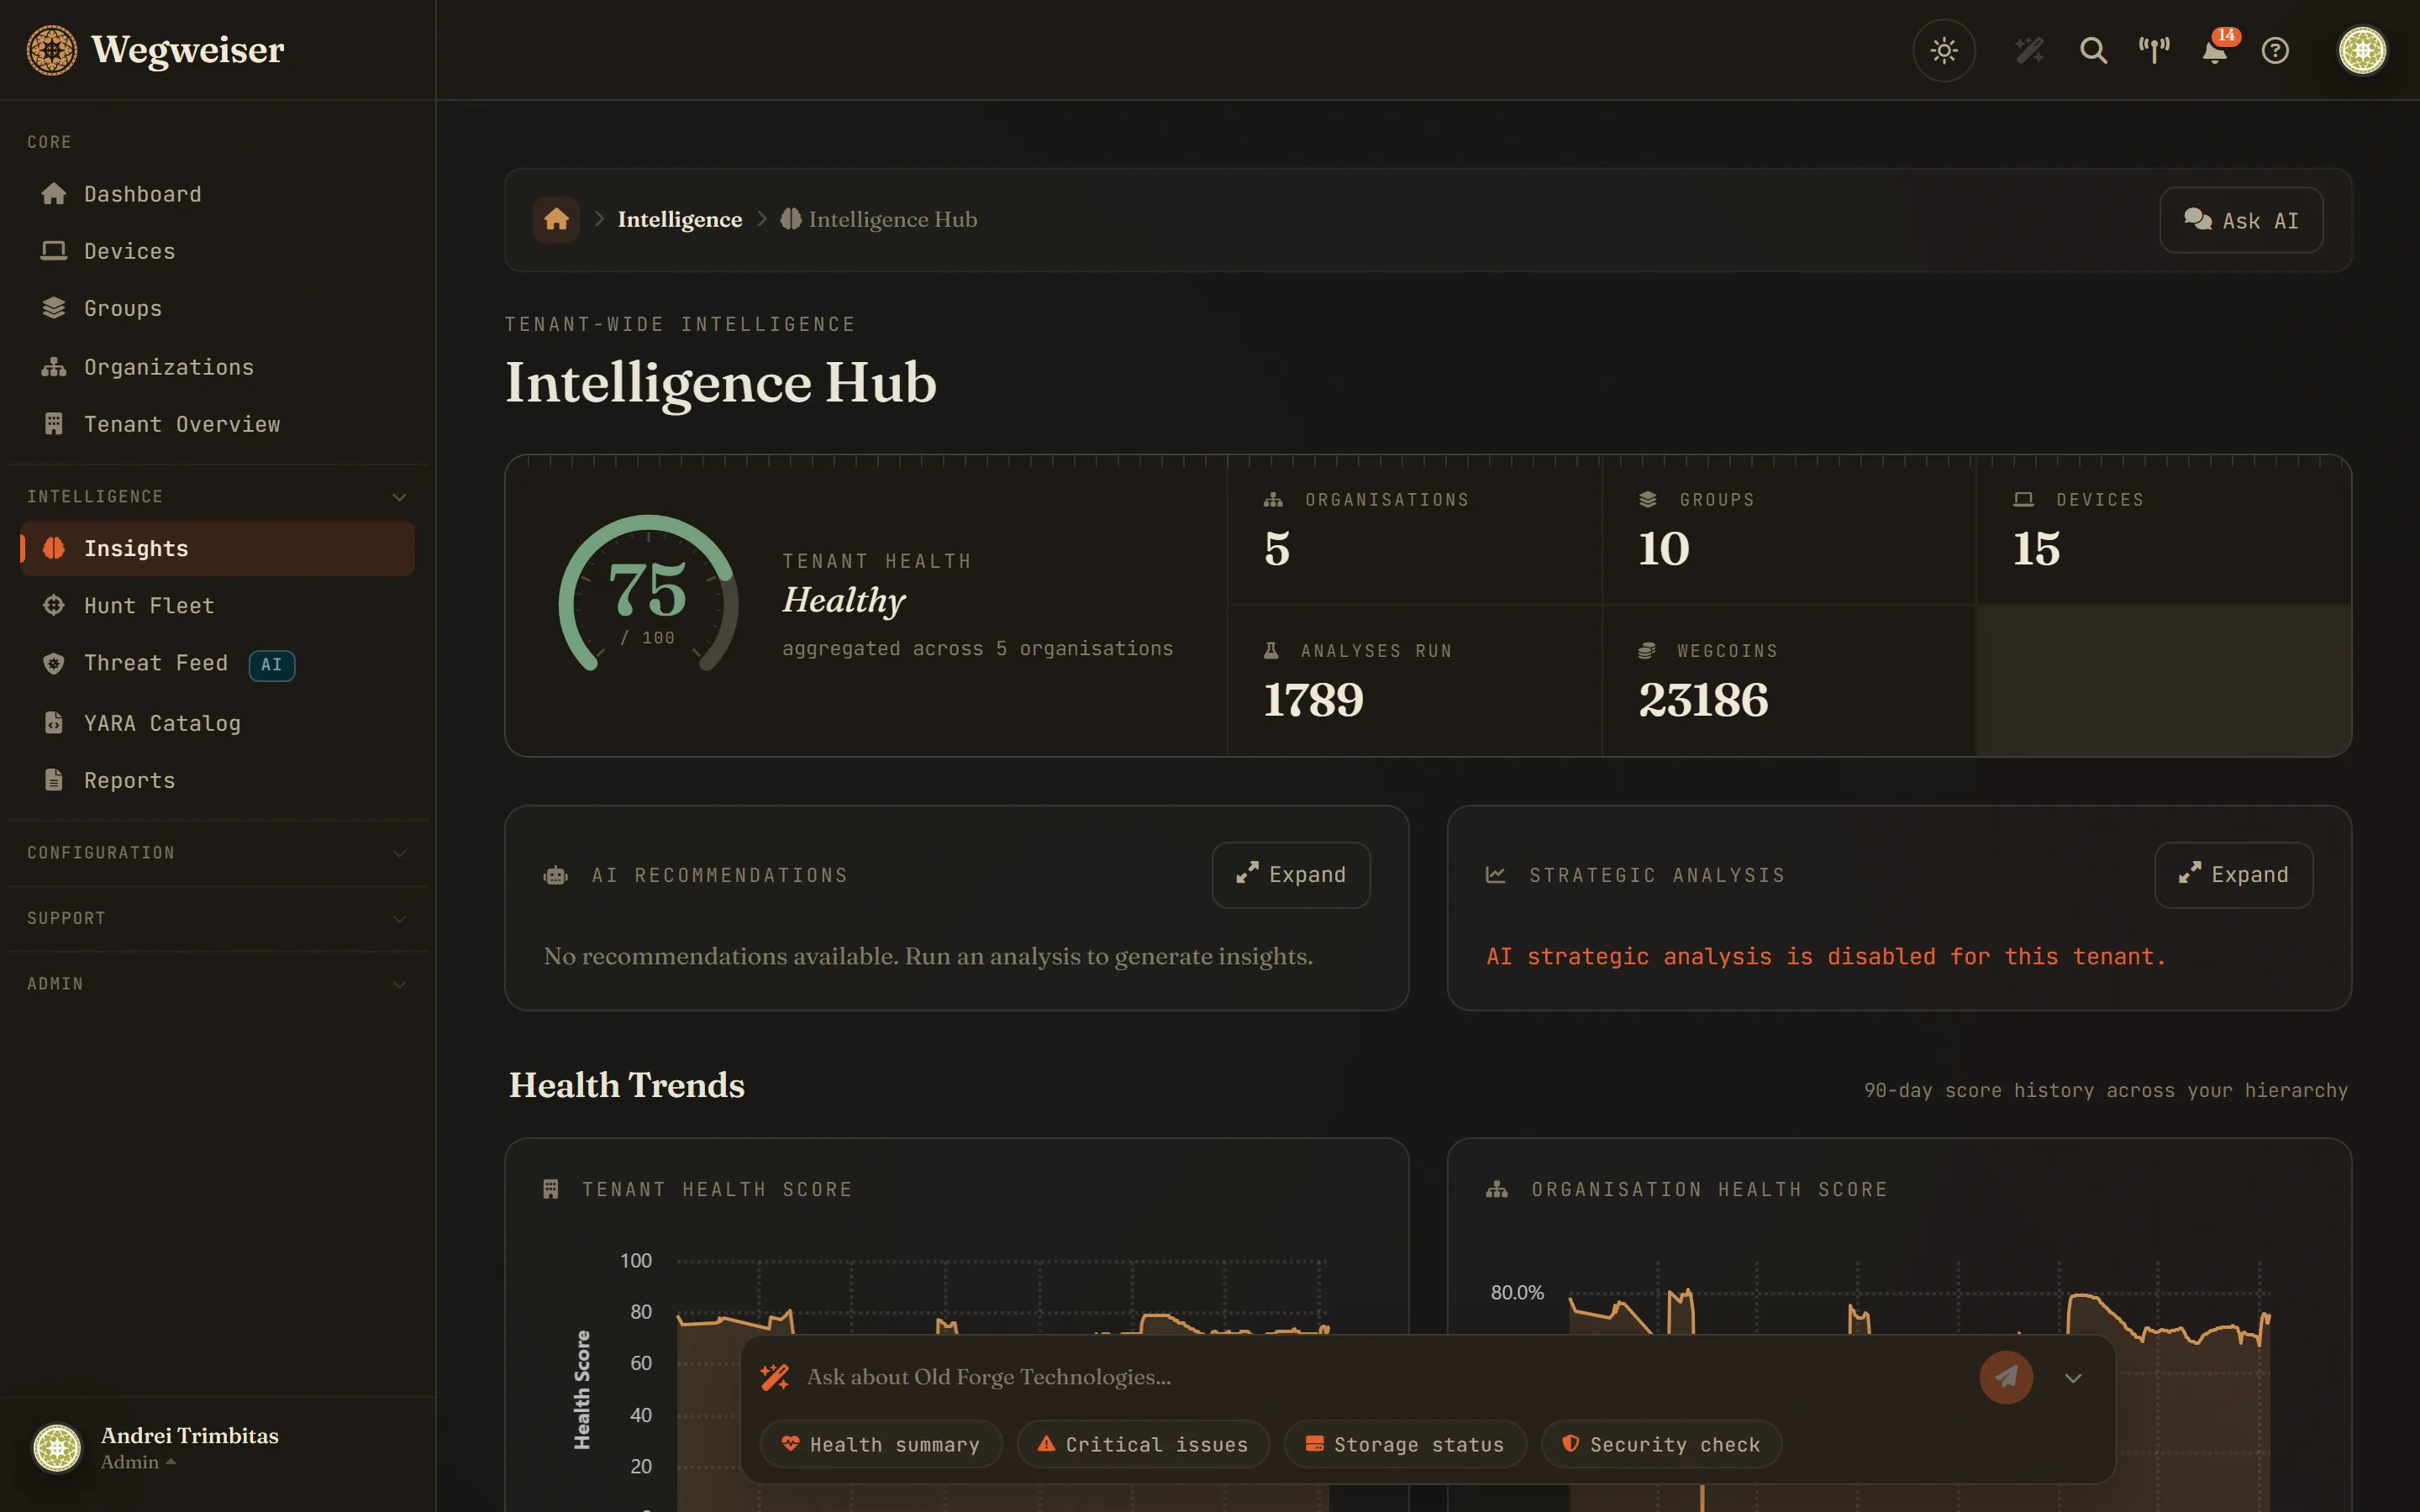
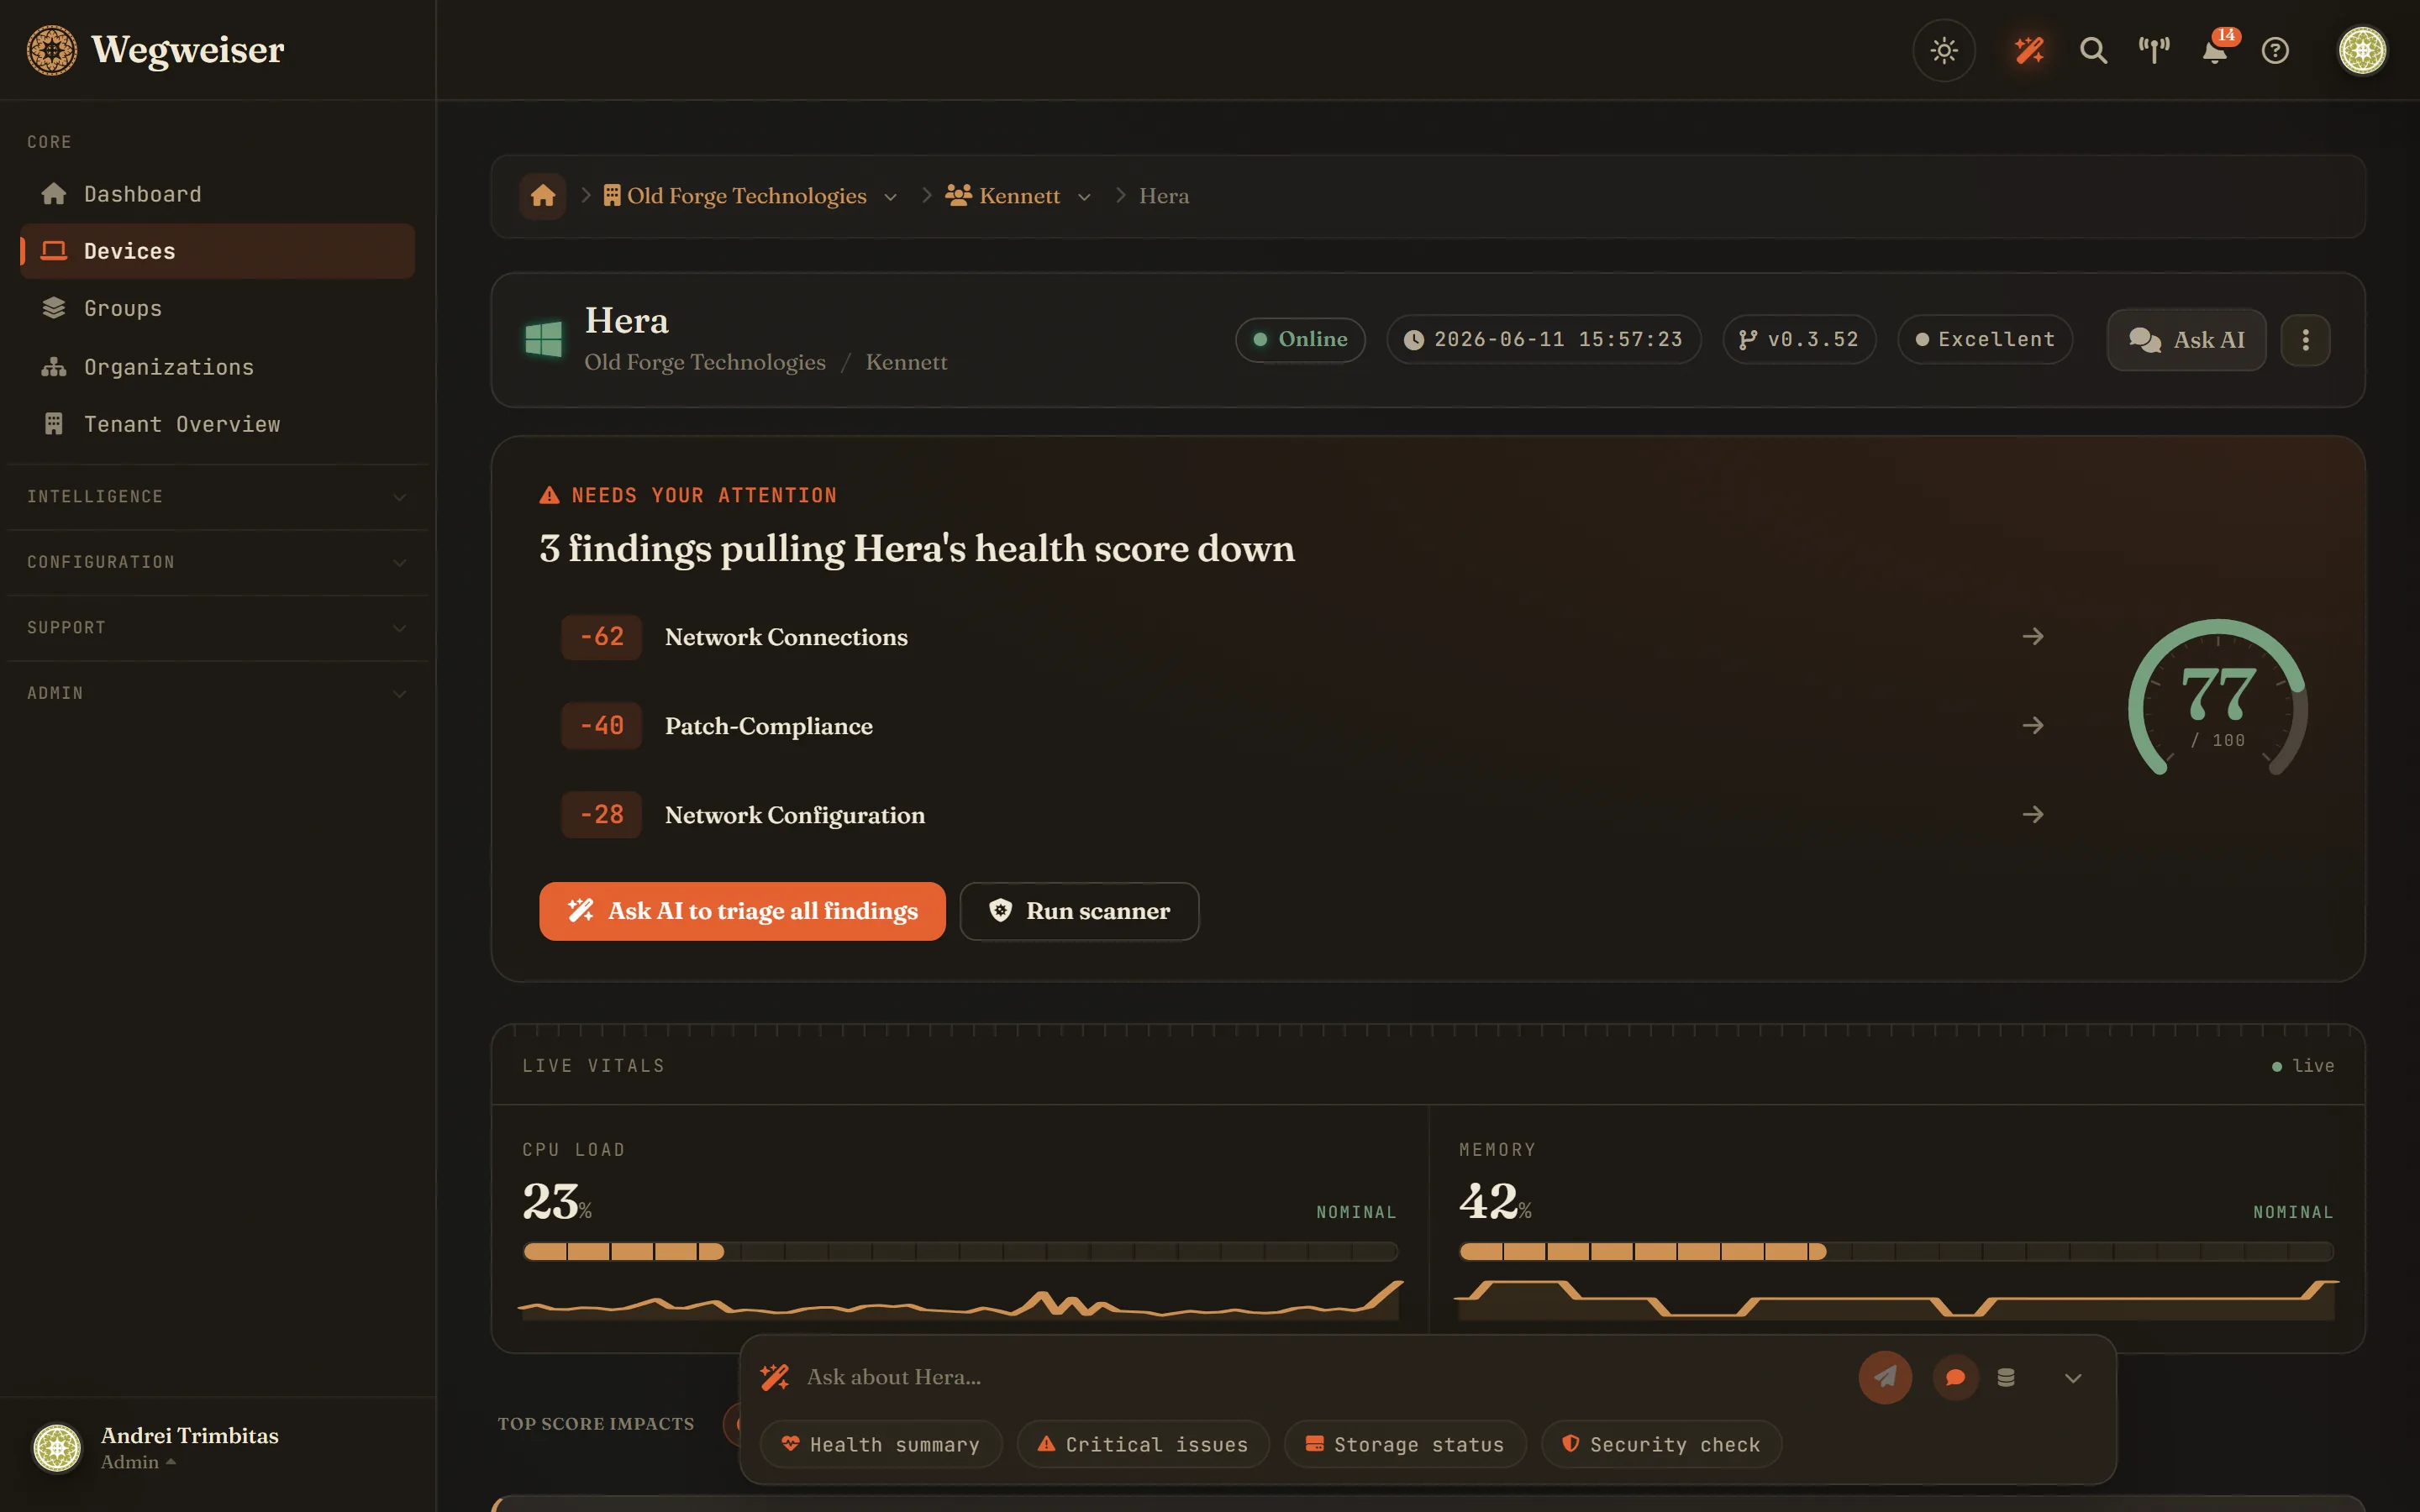
端末ごとにAIが健全性スコア(1〜100)を算出し、優先順位を付けた対処方法を示します。スコアはグループ、顧客、全体へと集計され、どこに問題があるかが一目で分かります。
従来の監視では見えないところまで
過去30日分のログから、自動監視では見逃される重要なパターンを見つけます。詳細なログ分析とパターン認識で、担当エンジニアの知識を補います。
開発の背景
ITサービス事業者と情シスが抱える、2つの課題
1つ目は引き継ぎのブラックボックスです。規模の大きいお客様ほど、重大な問題が表に出ないまま埋もれています。前任者や前の業者から引き継いだ社内のIT環境も同じです。2つ目は知識の属人化です。あらゆる機種、あらゆるイベントログに詳しいエンジニアはいません。ひとり情シスなら、なおさらです。WegweiserはAIでチームの知識を補います。
「ずっと欲しかったAIを、自分で作りました。ログの件数を数えるだけでなく、経験を積んだエンジニアのようにログを読むAIです。」
25種類以上の分析
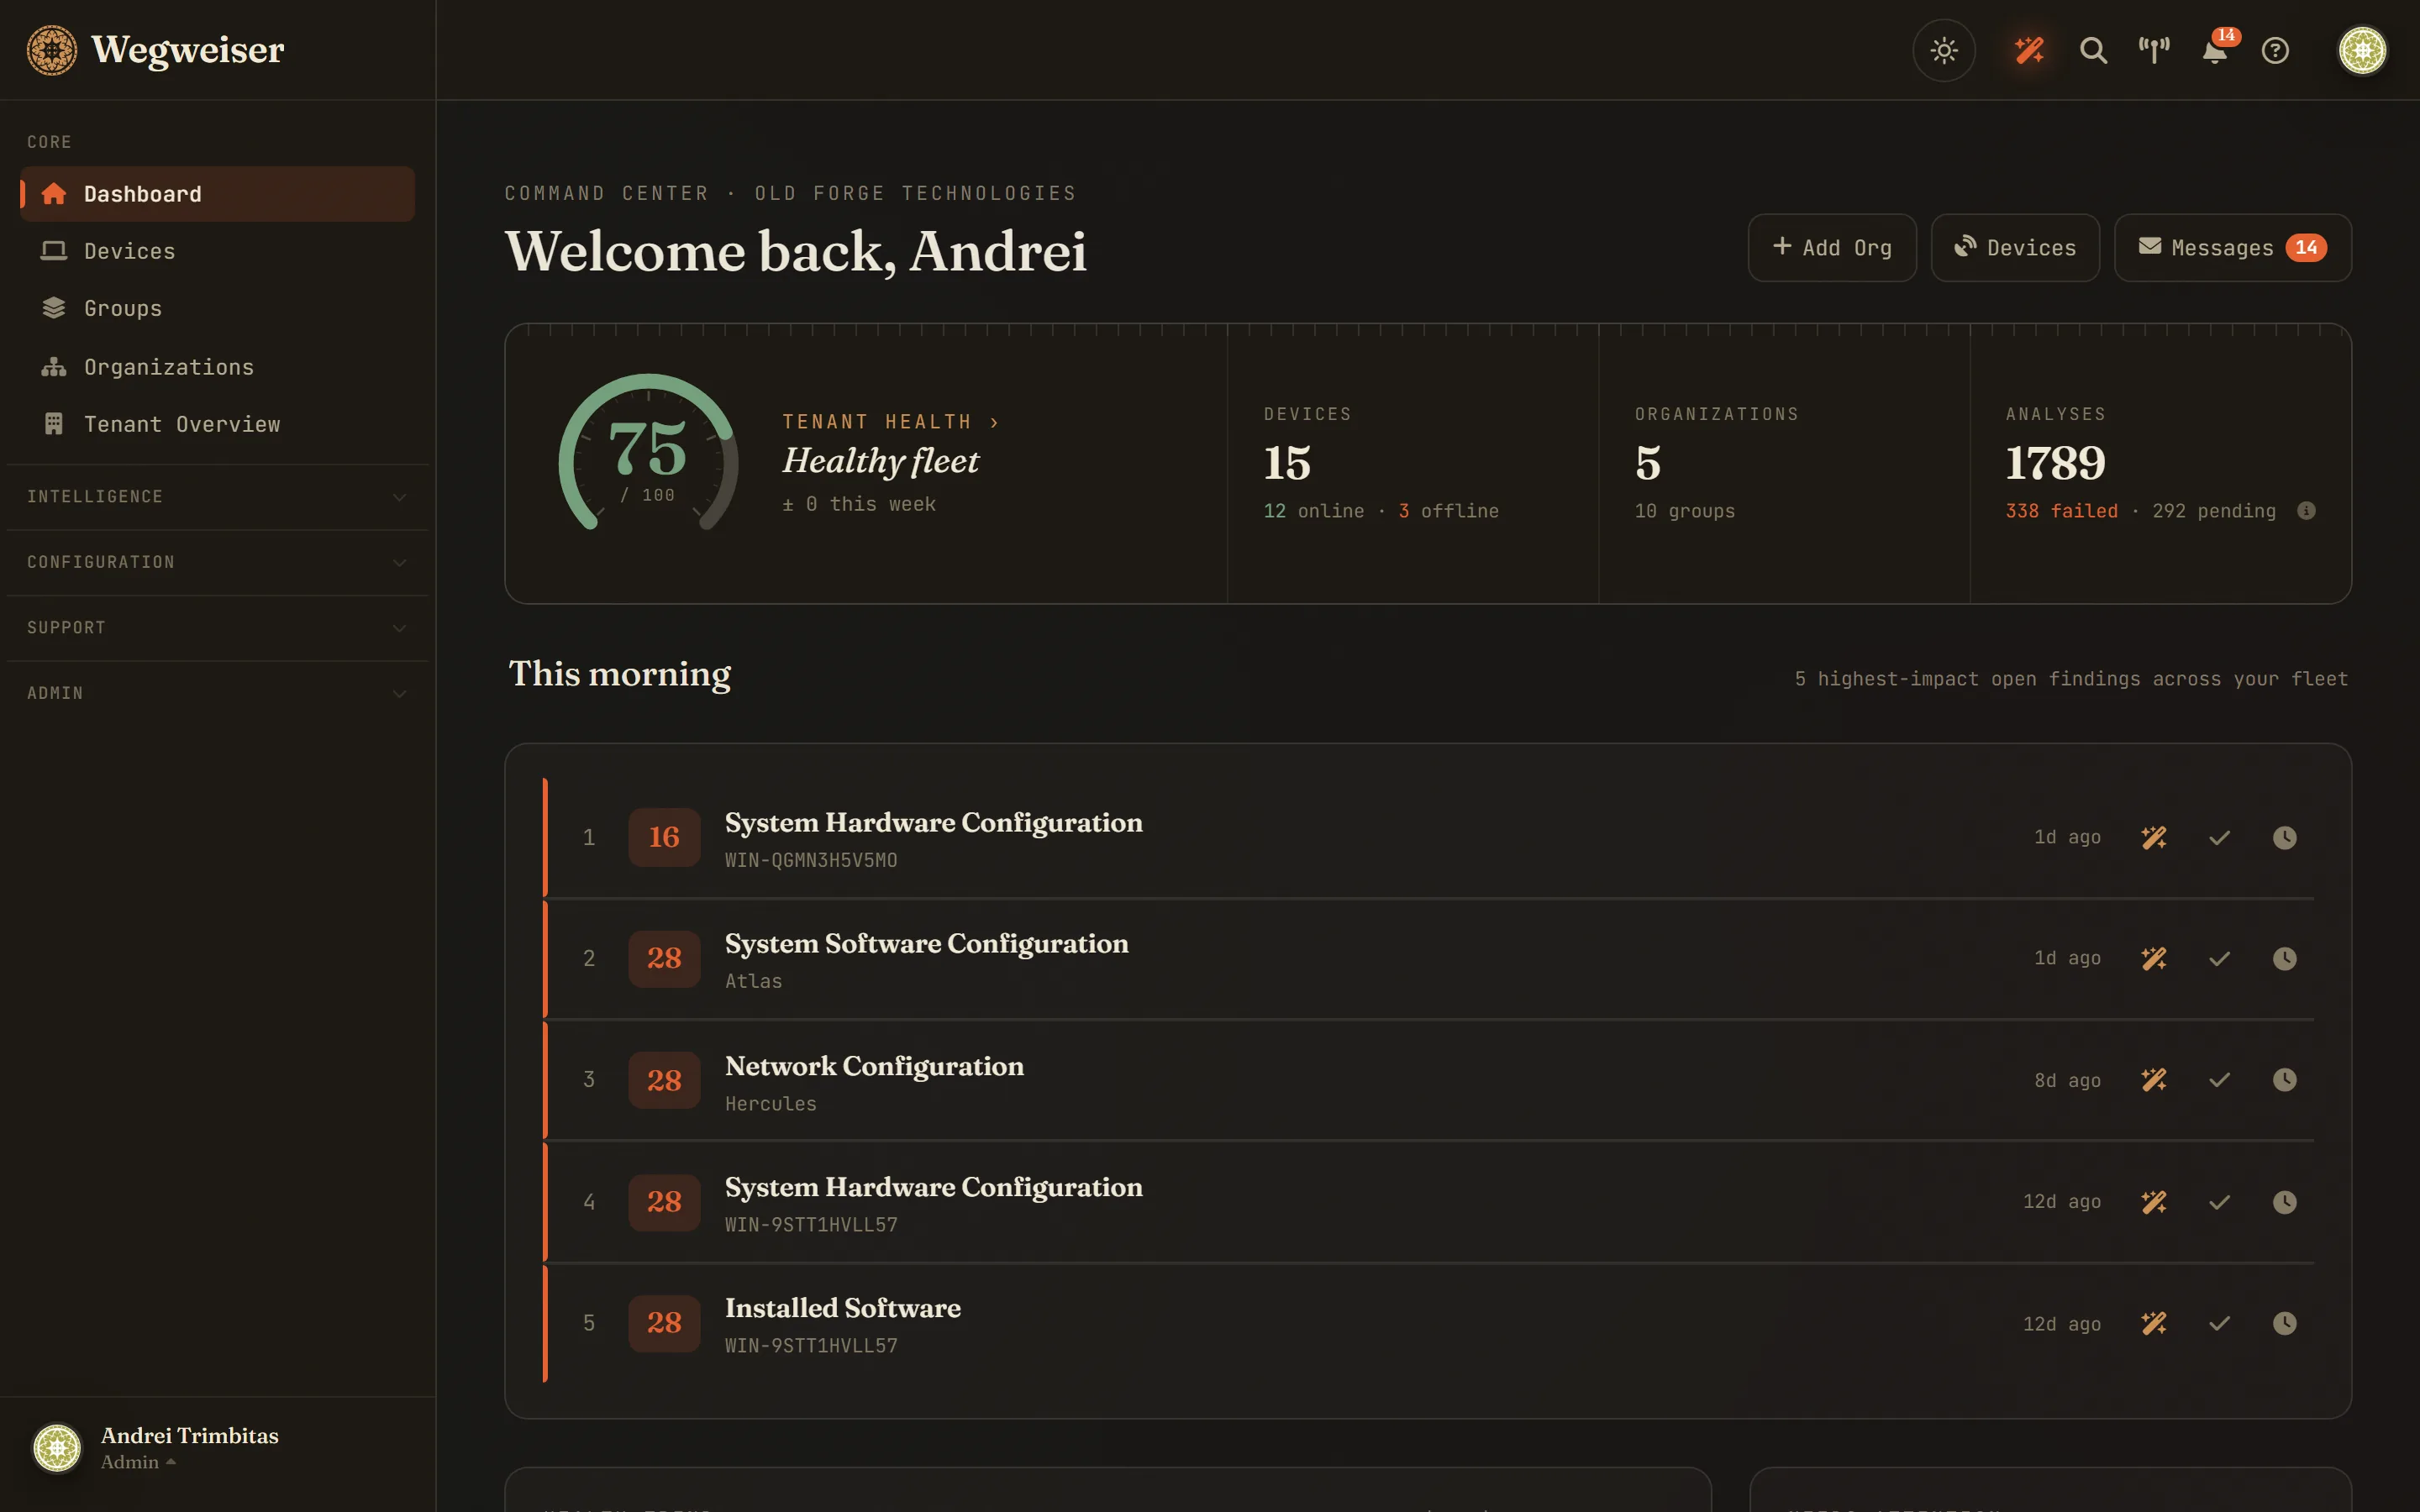
製品画面
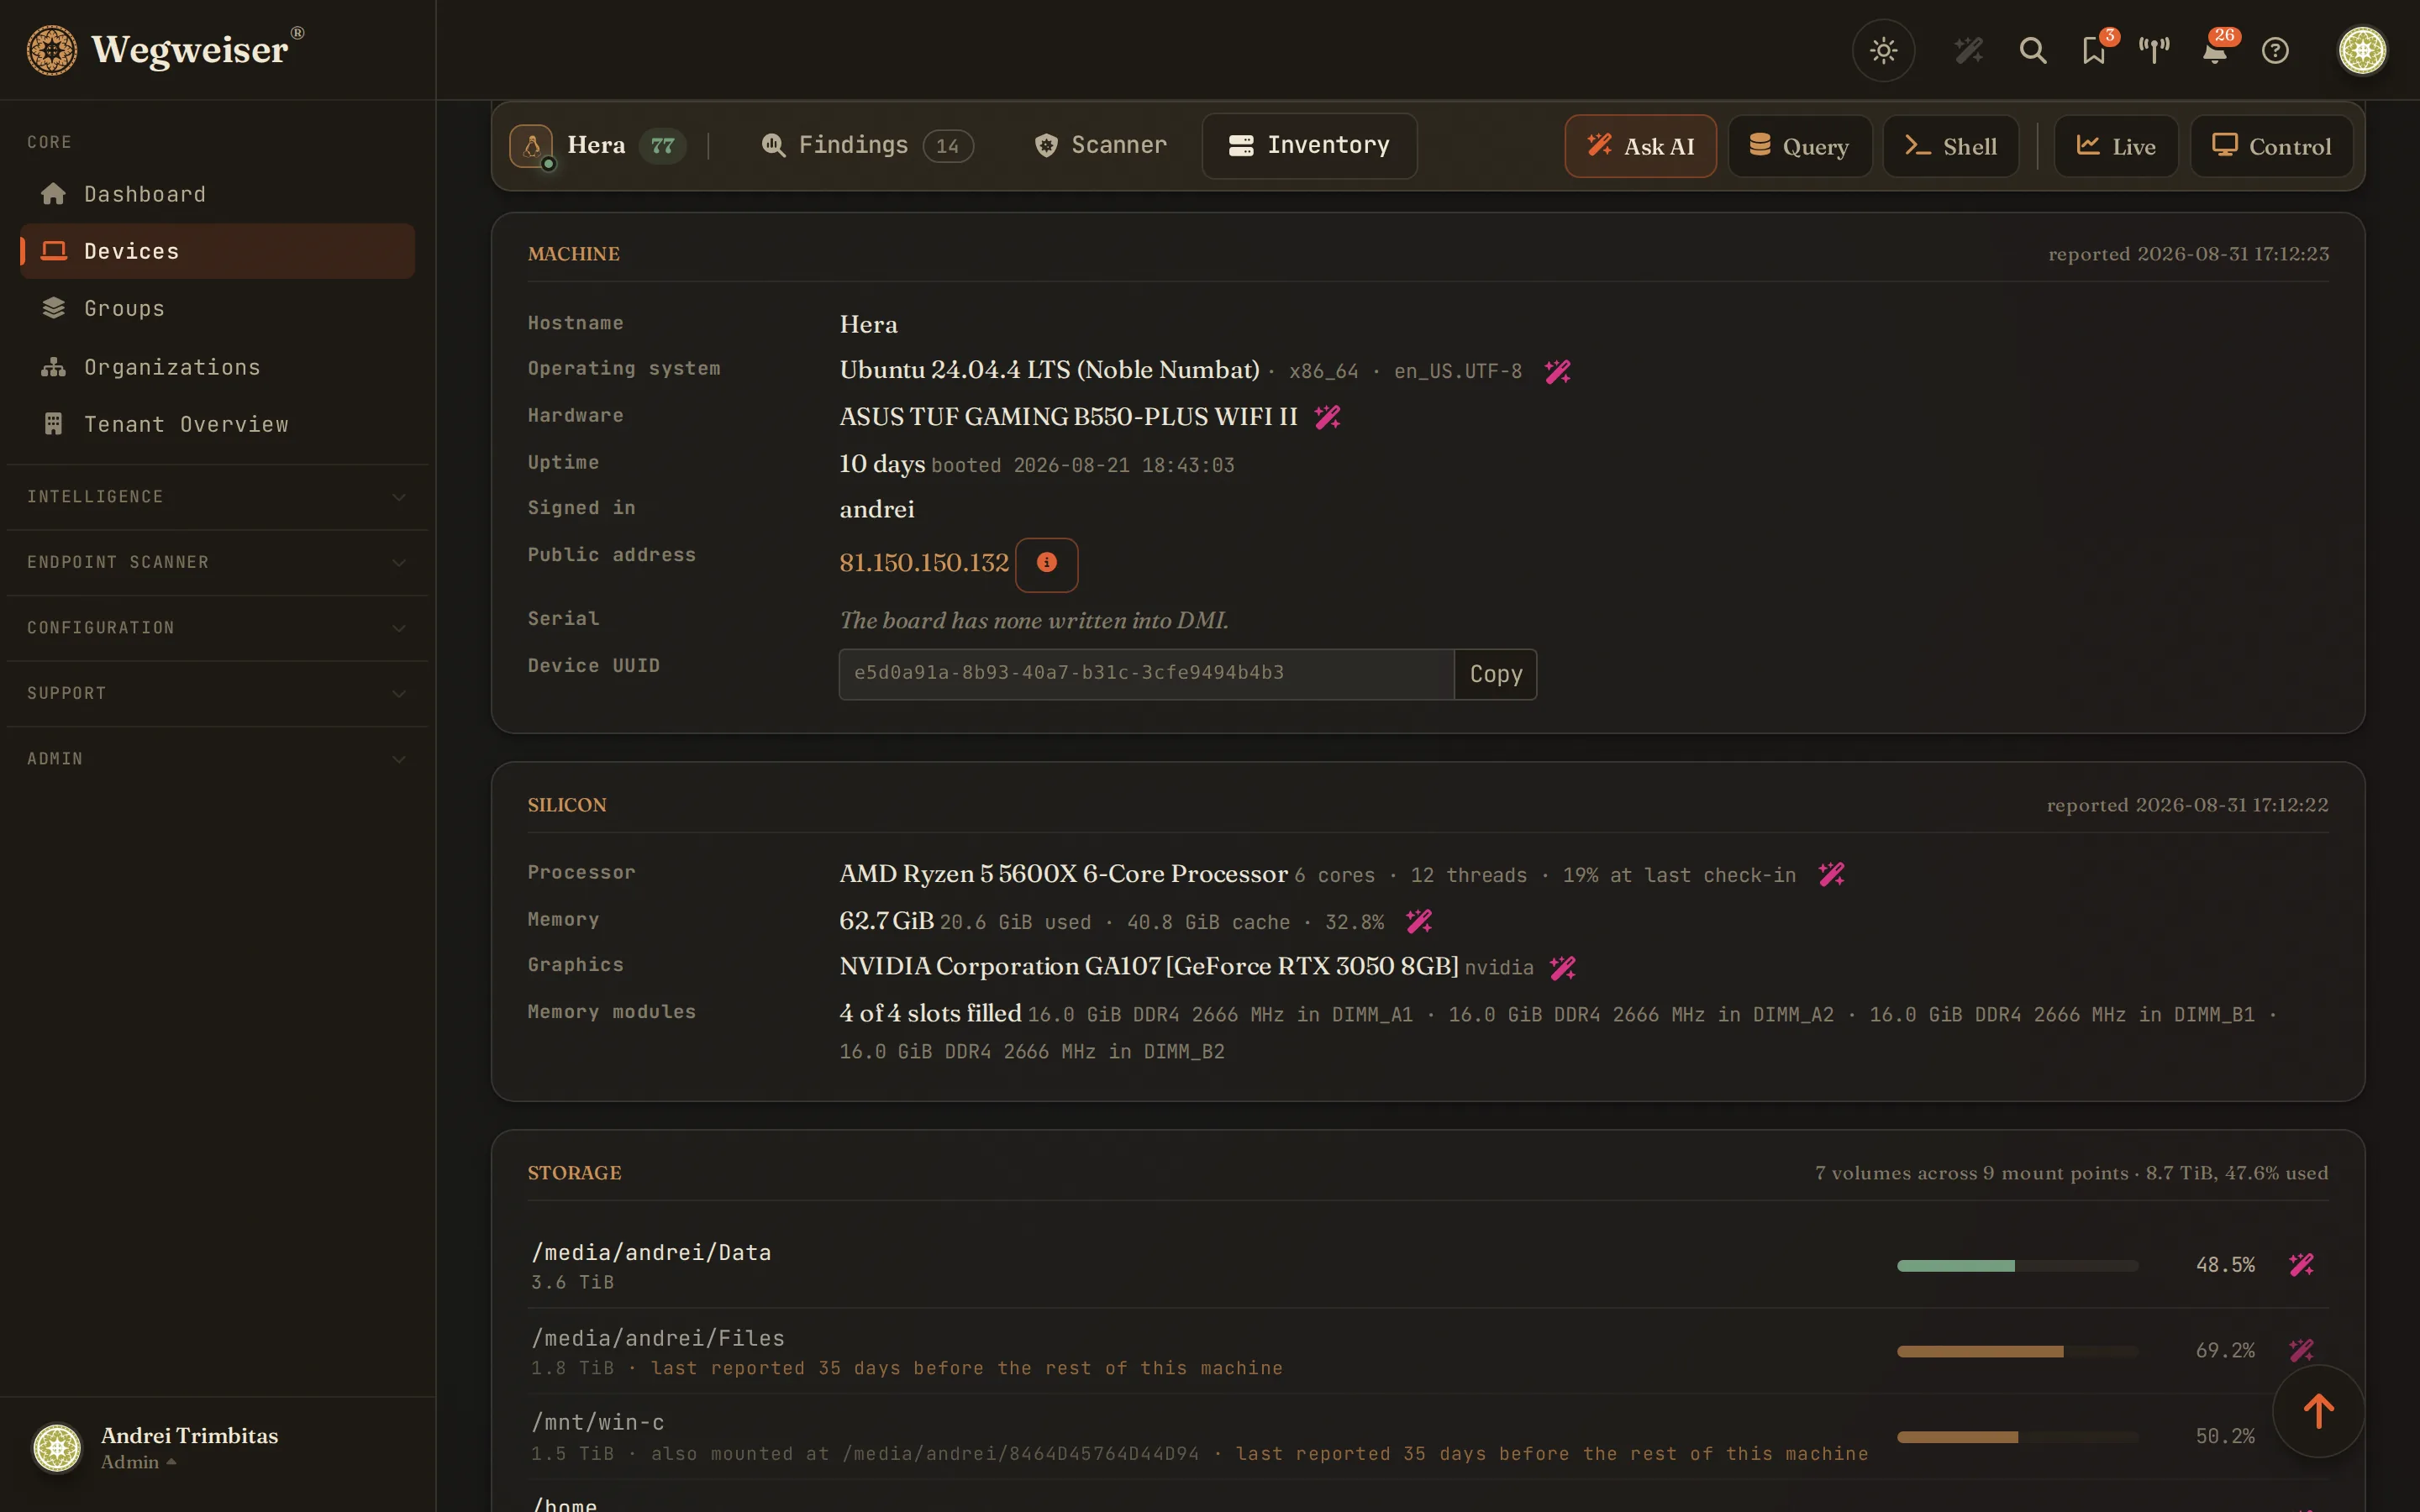
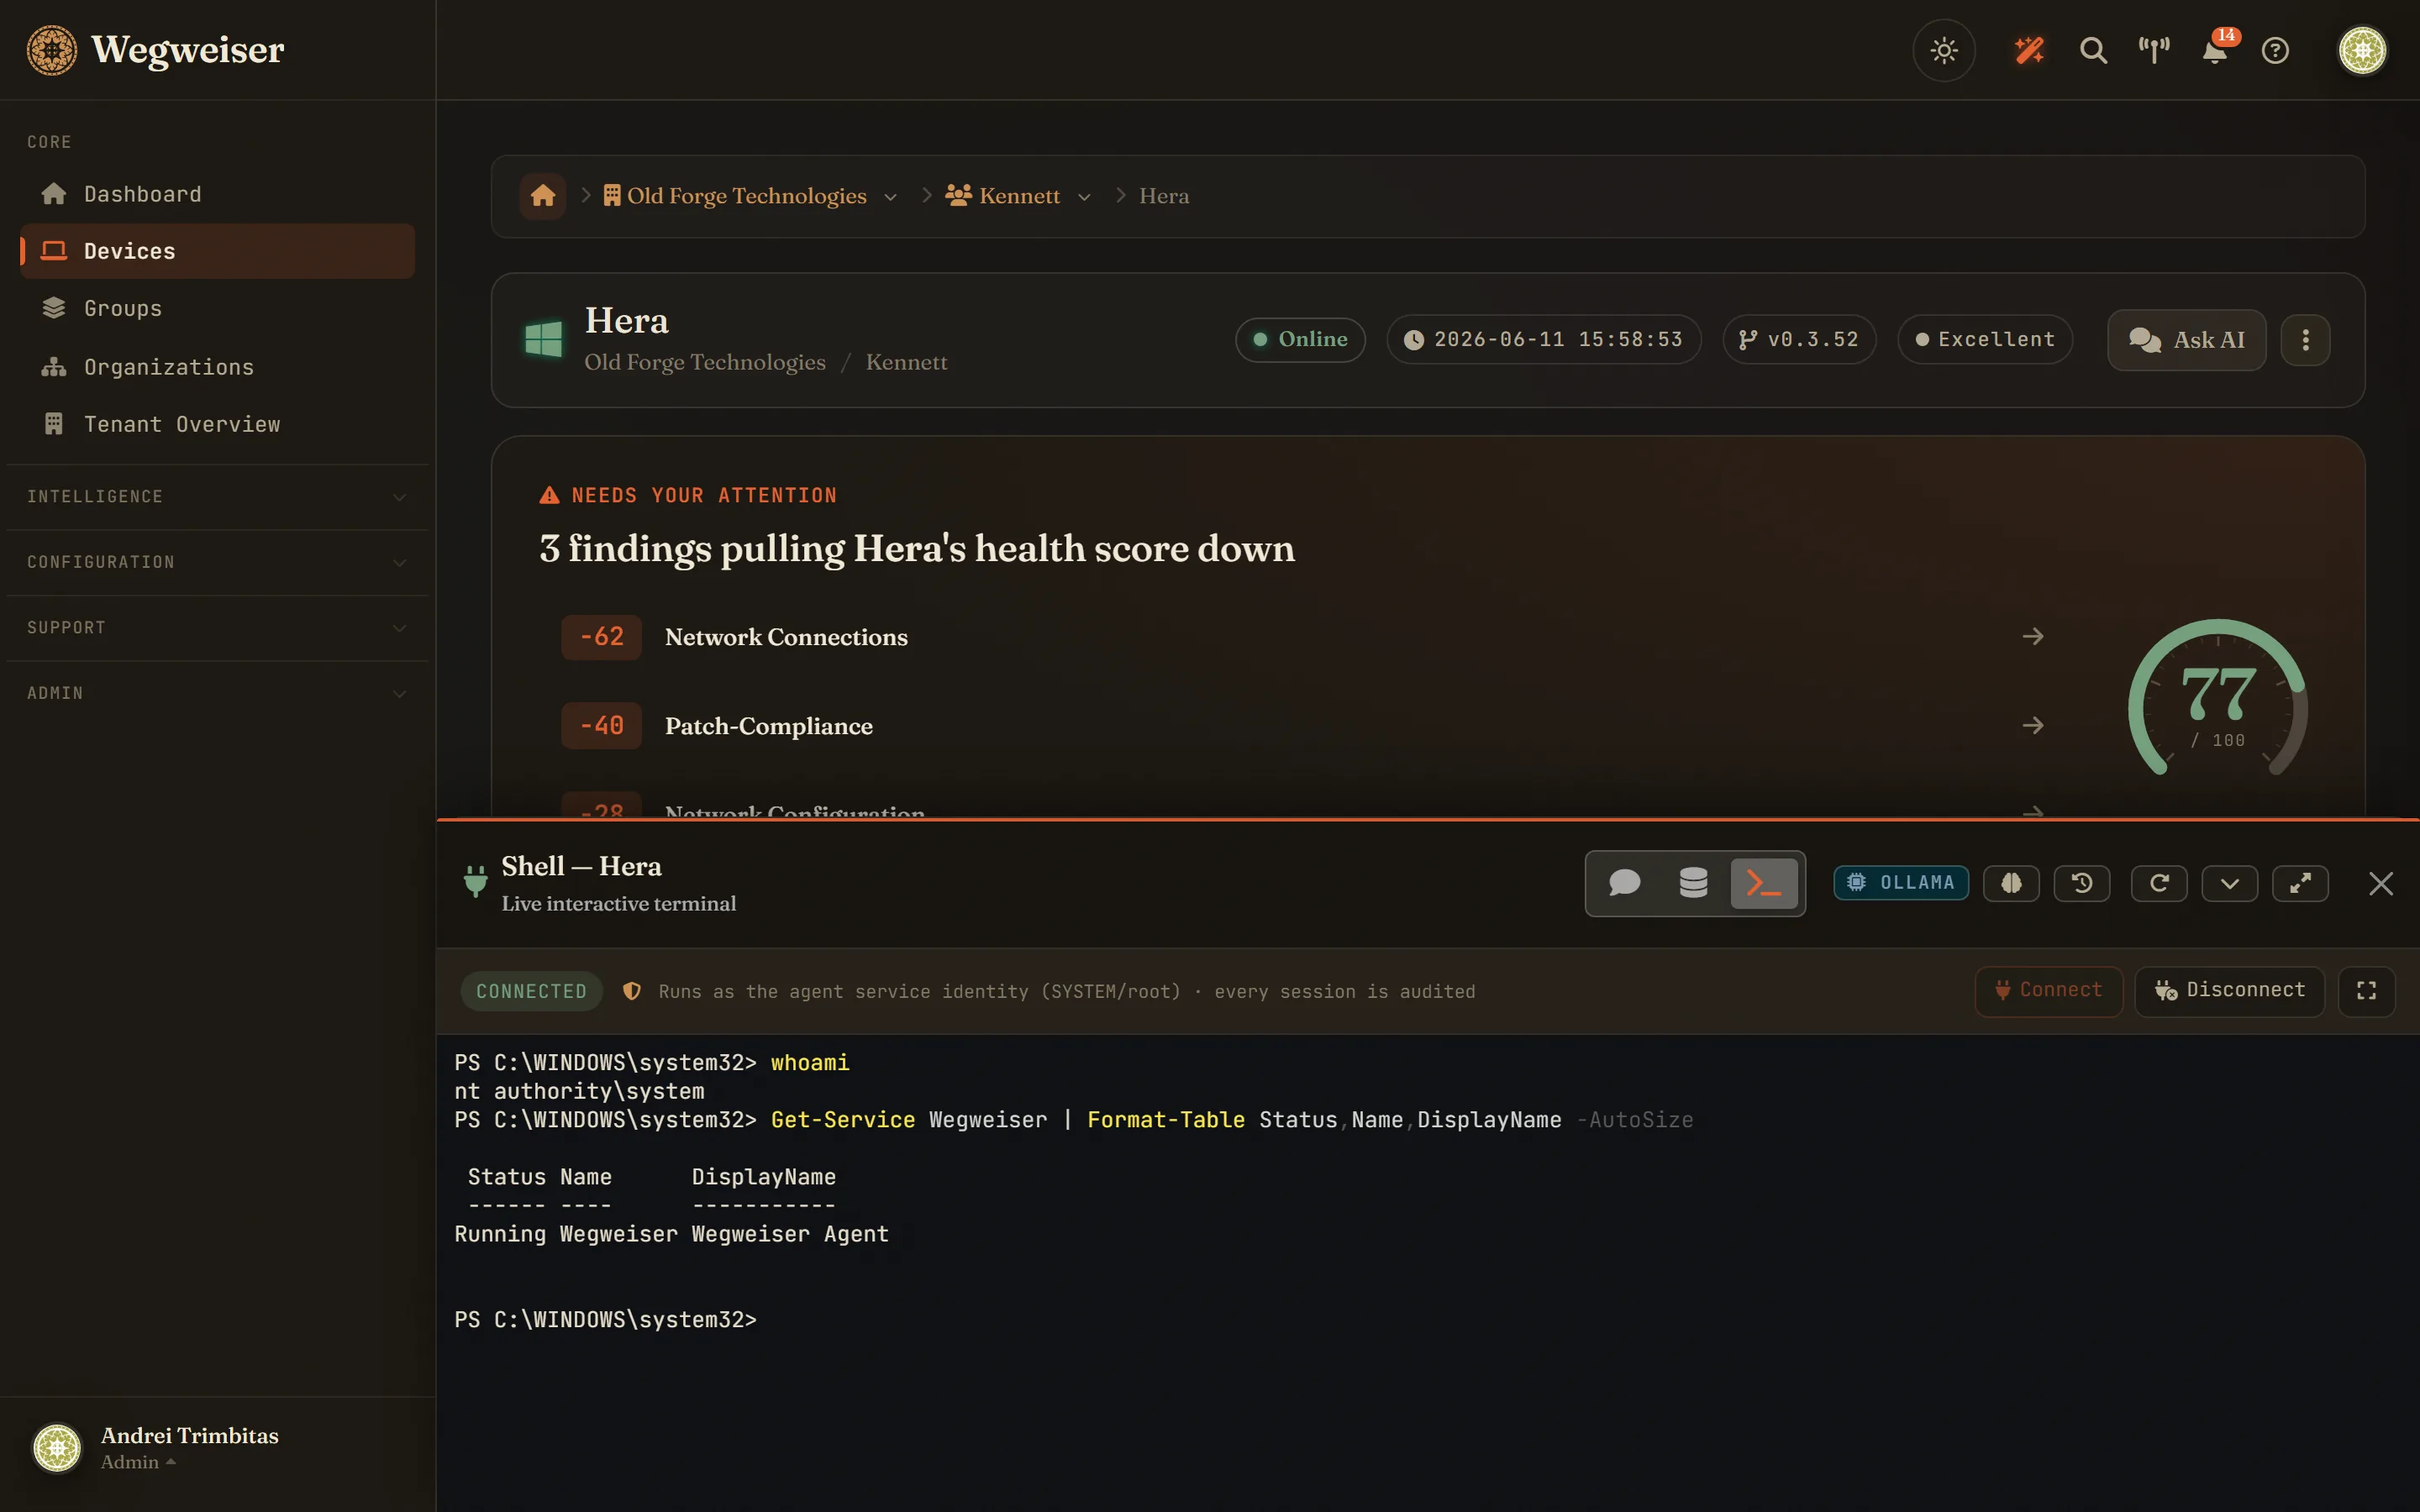
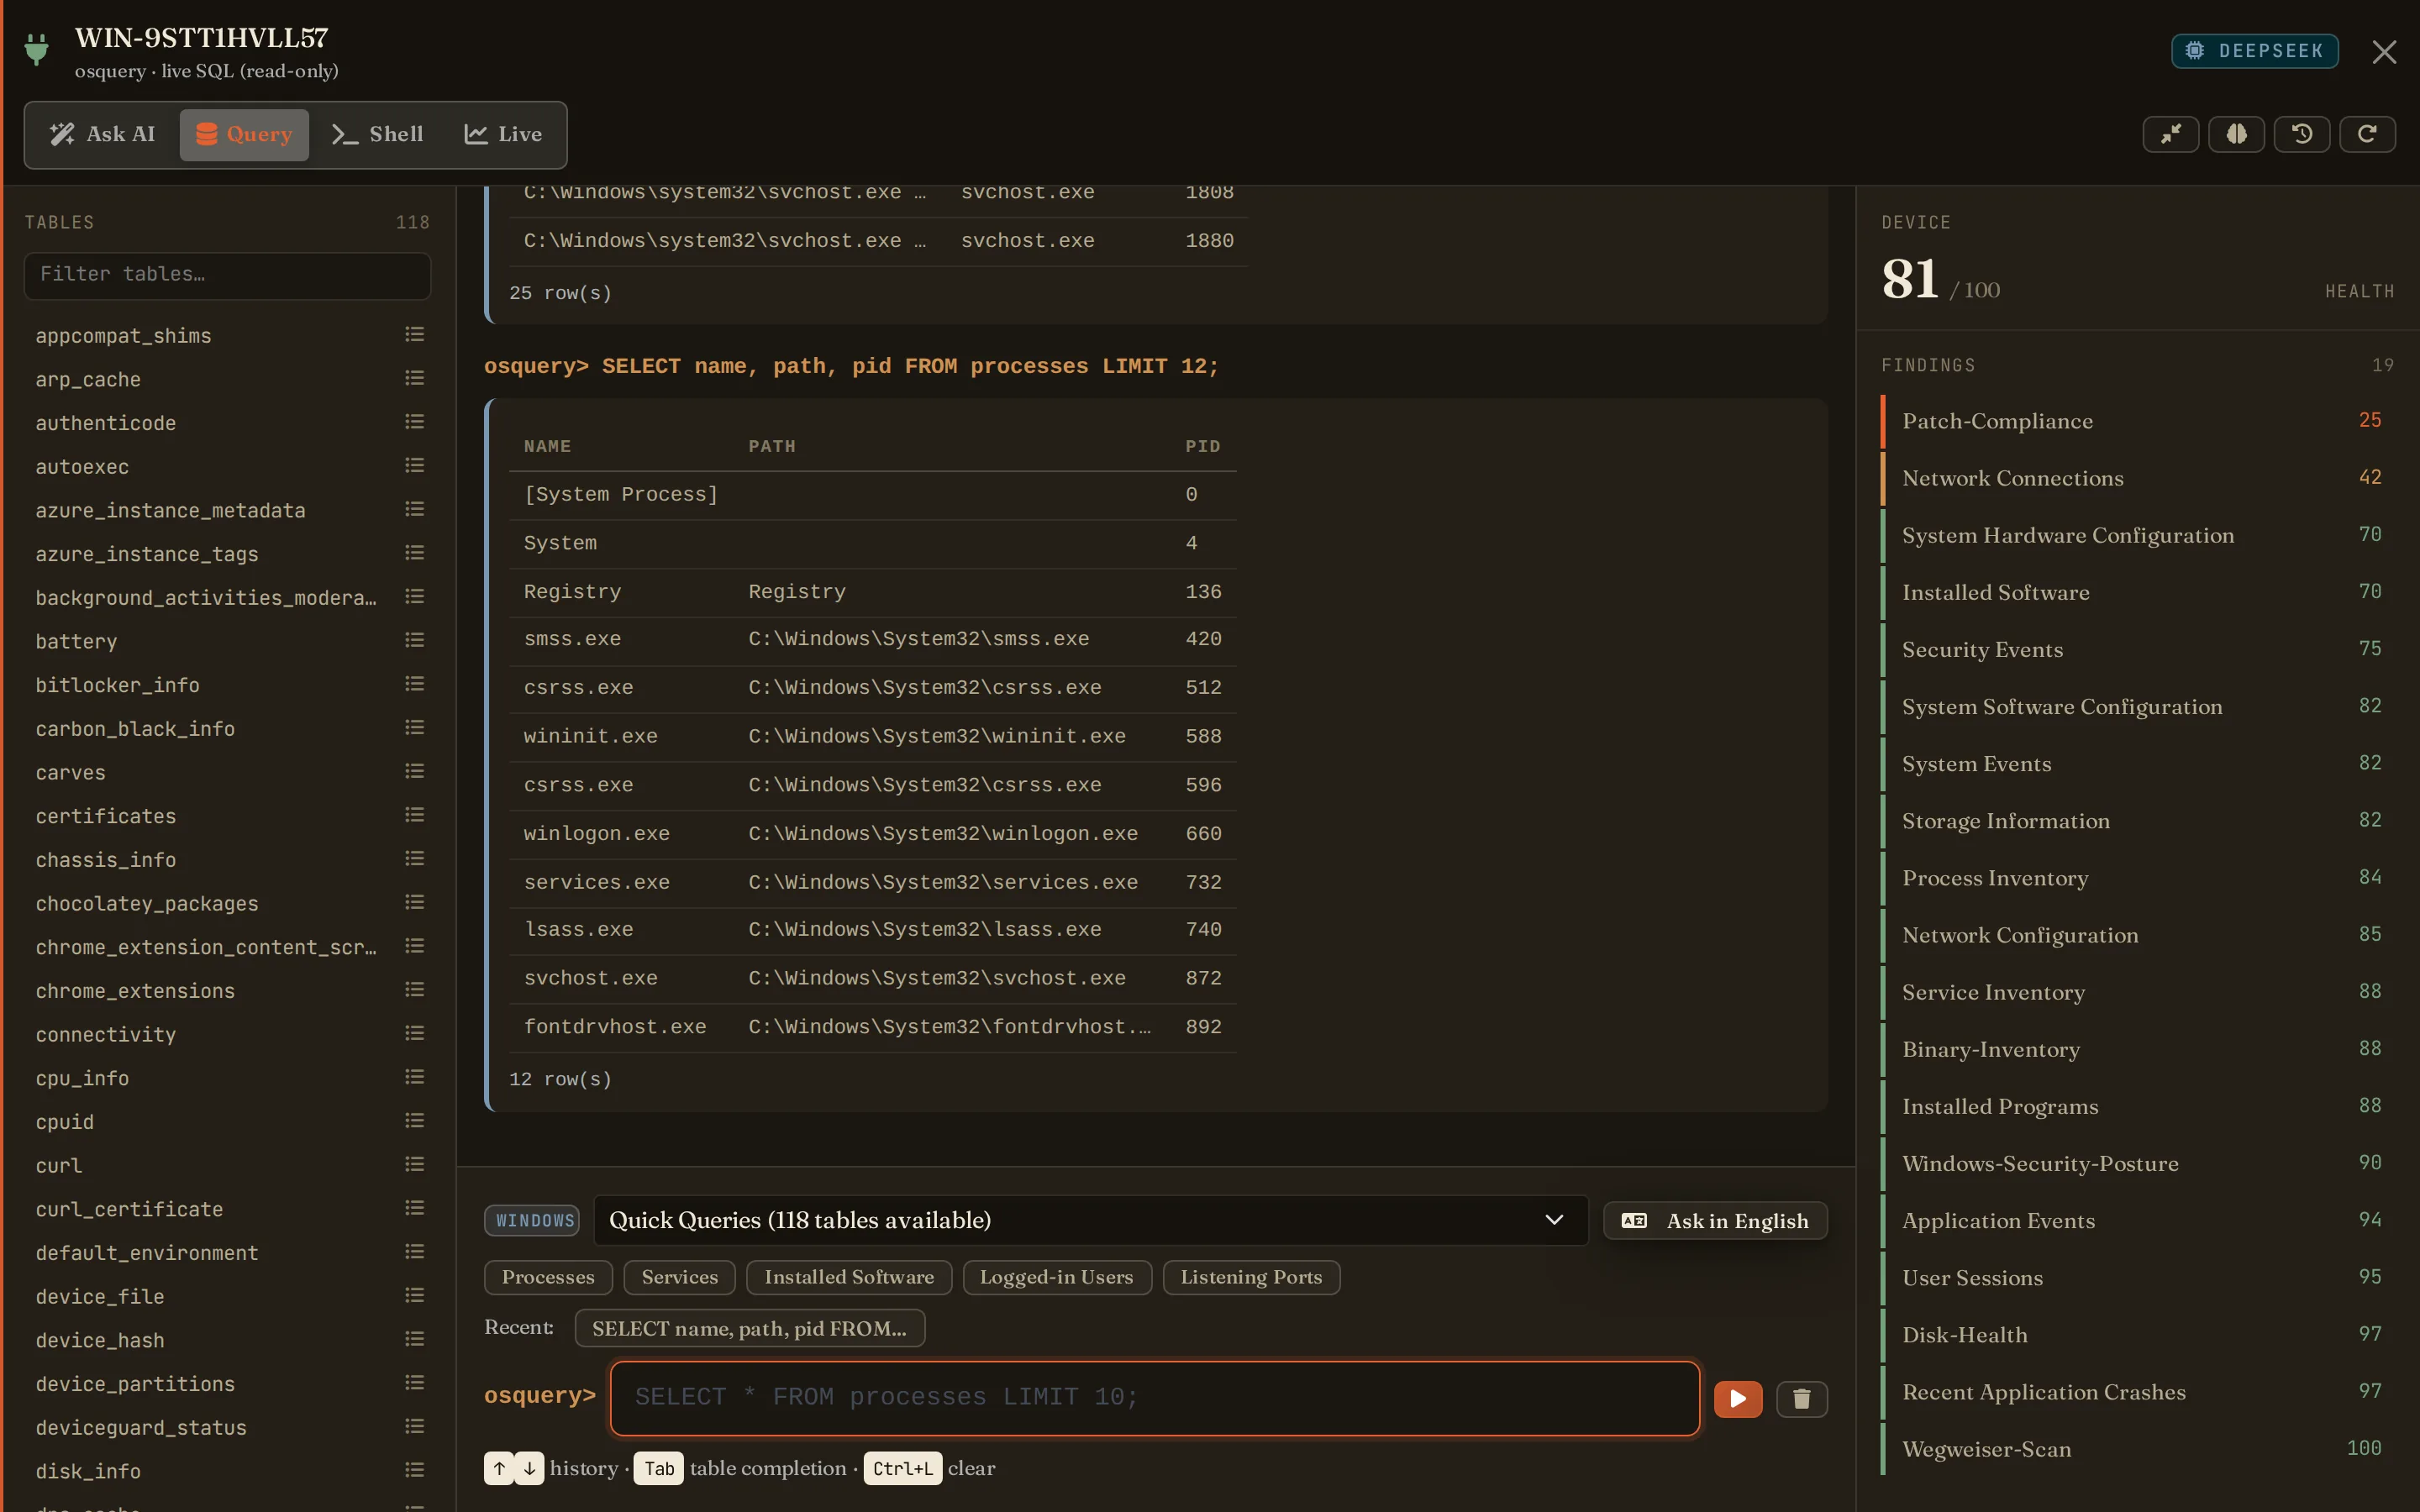
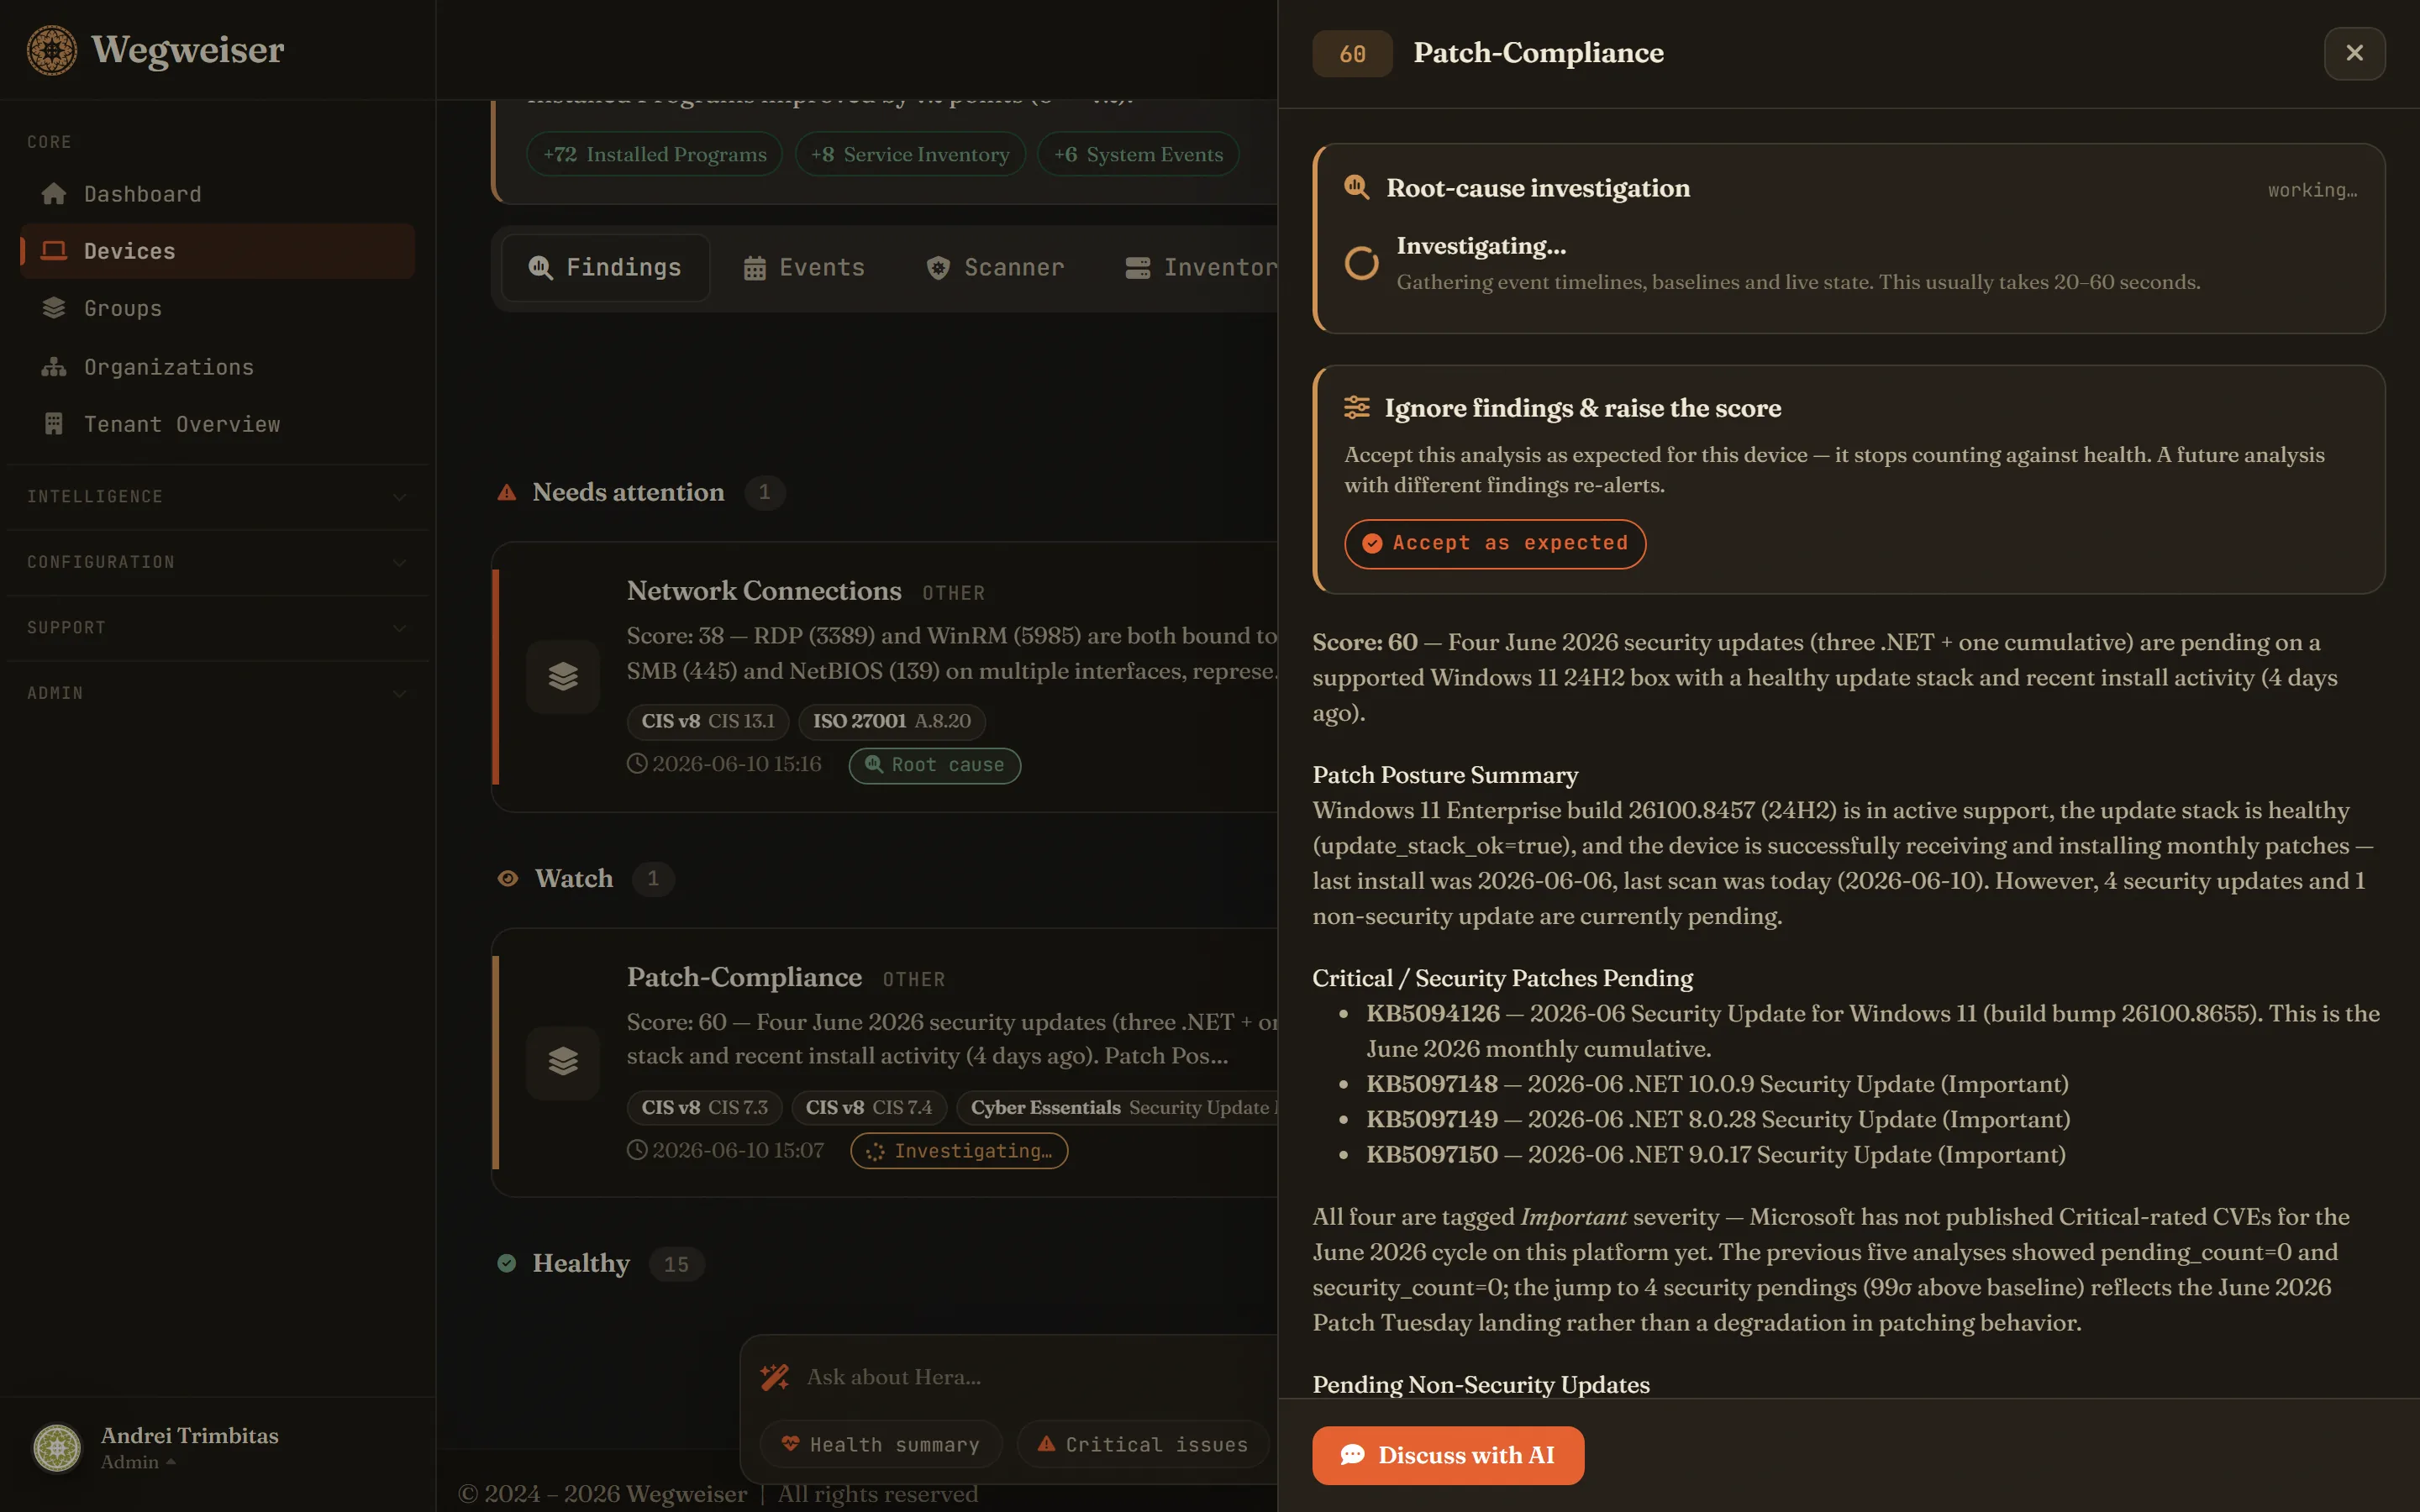
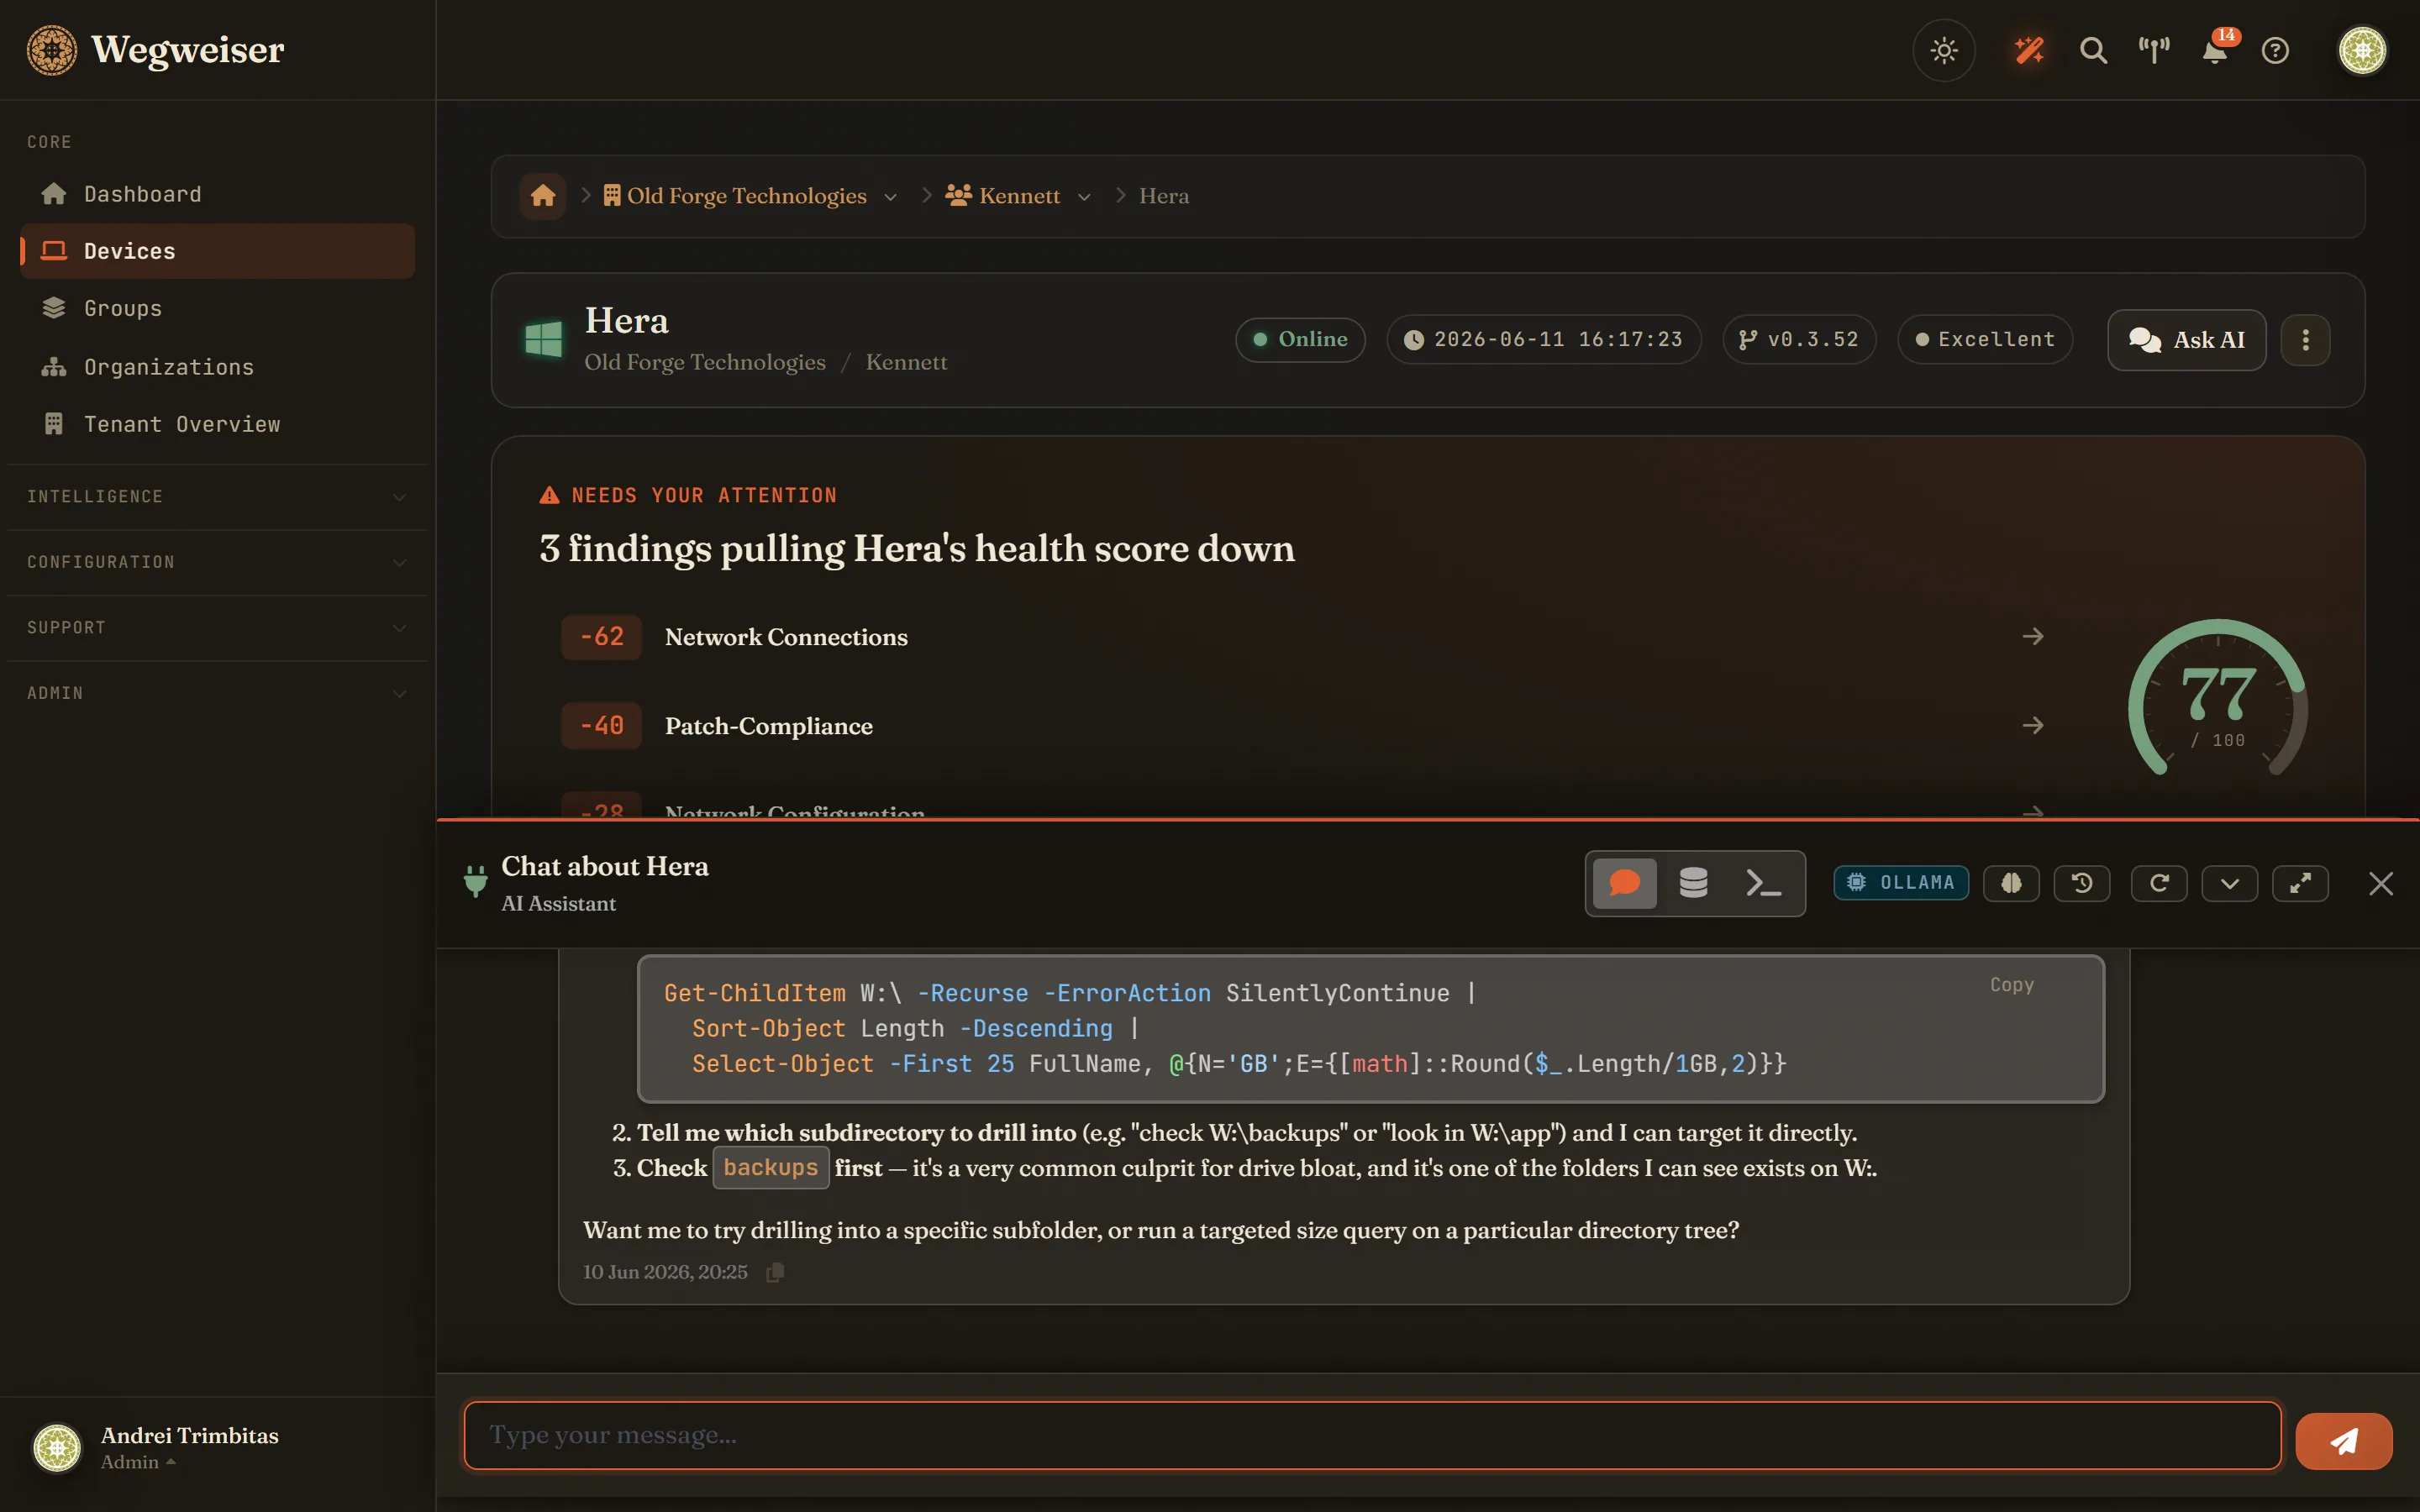
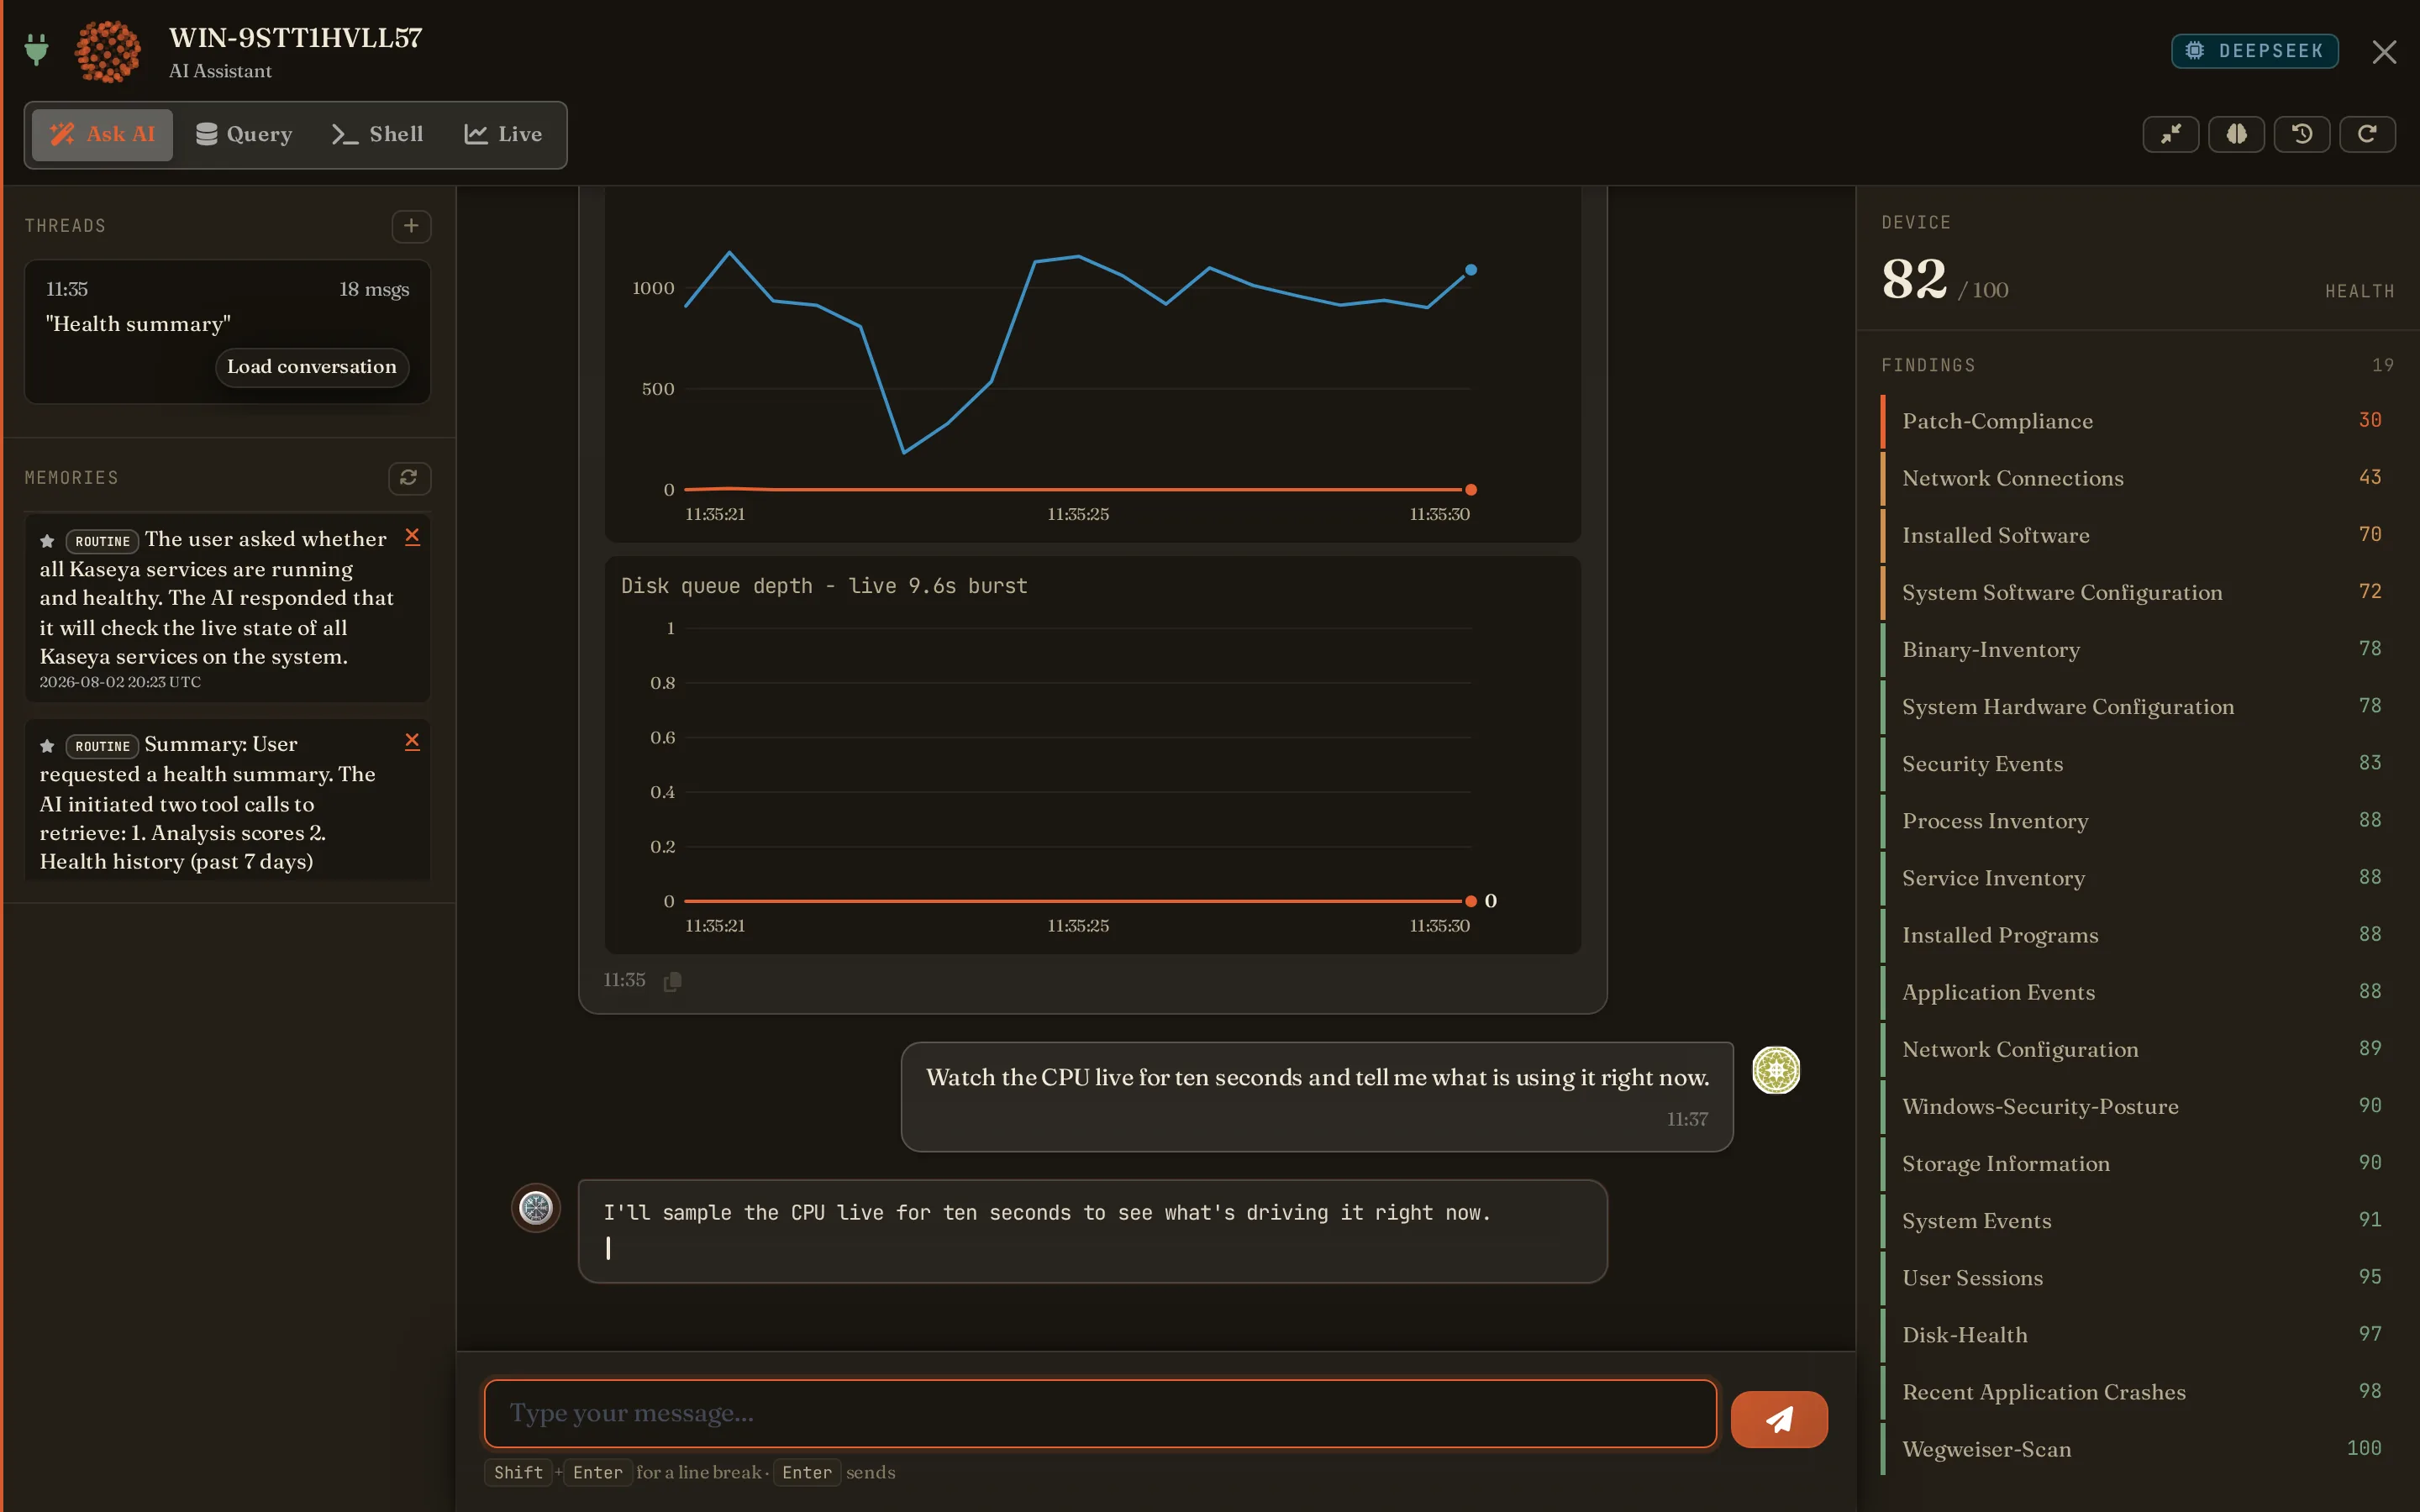
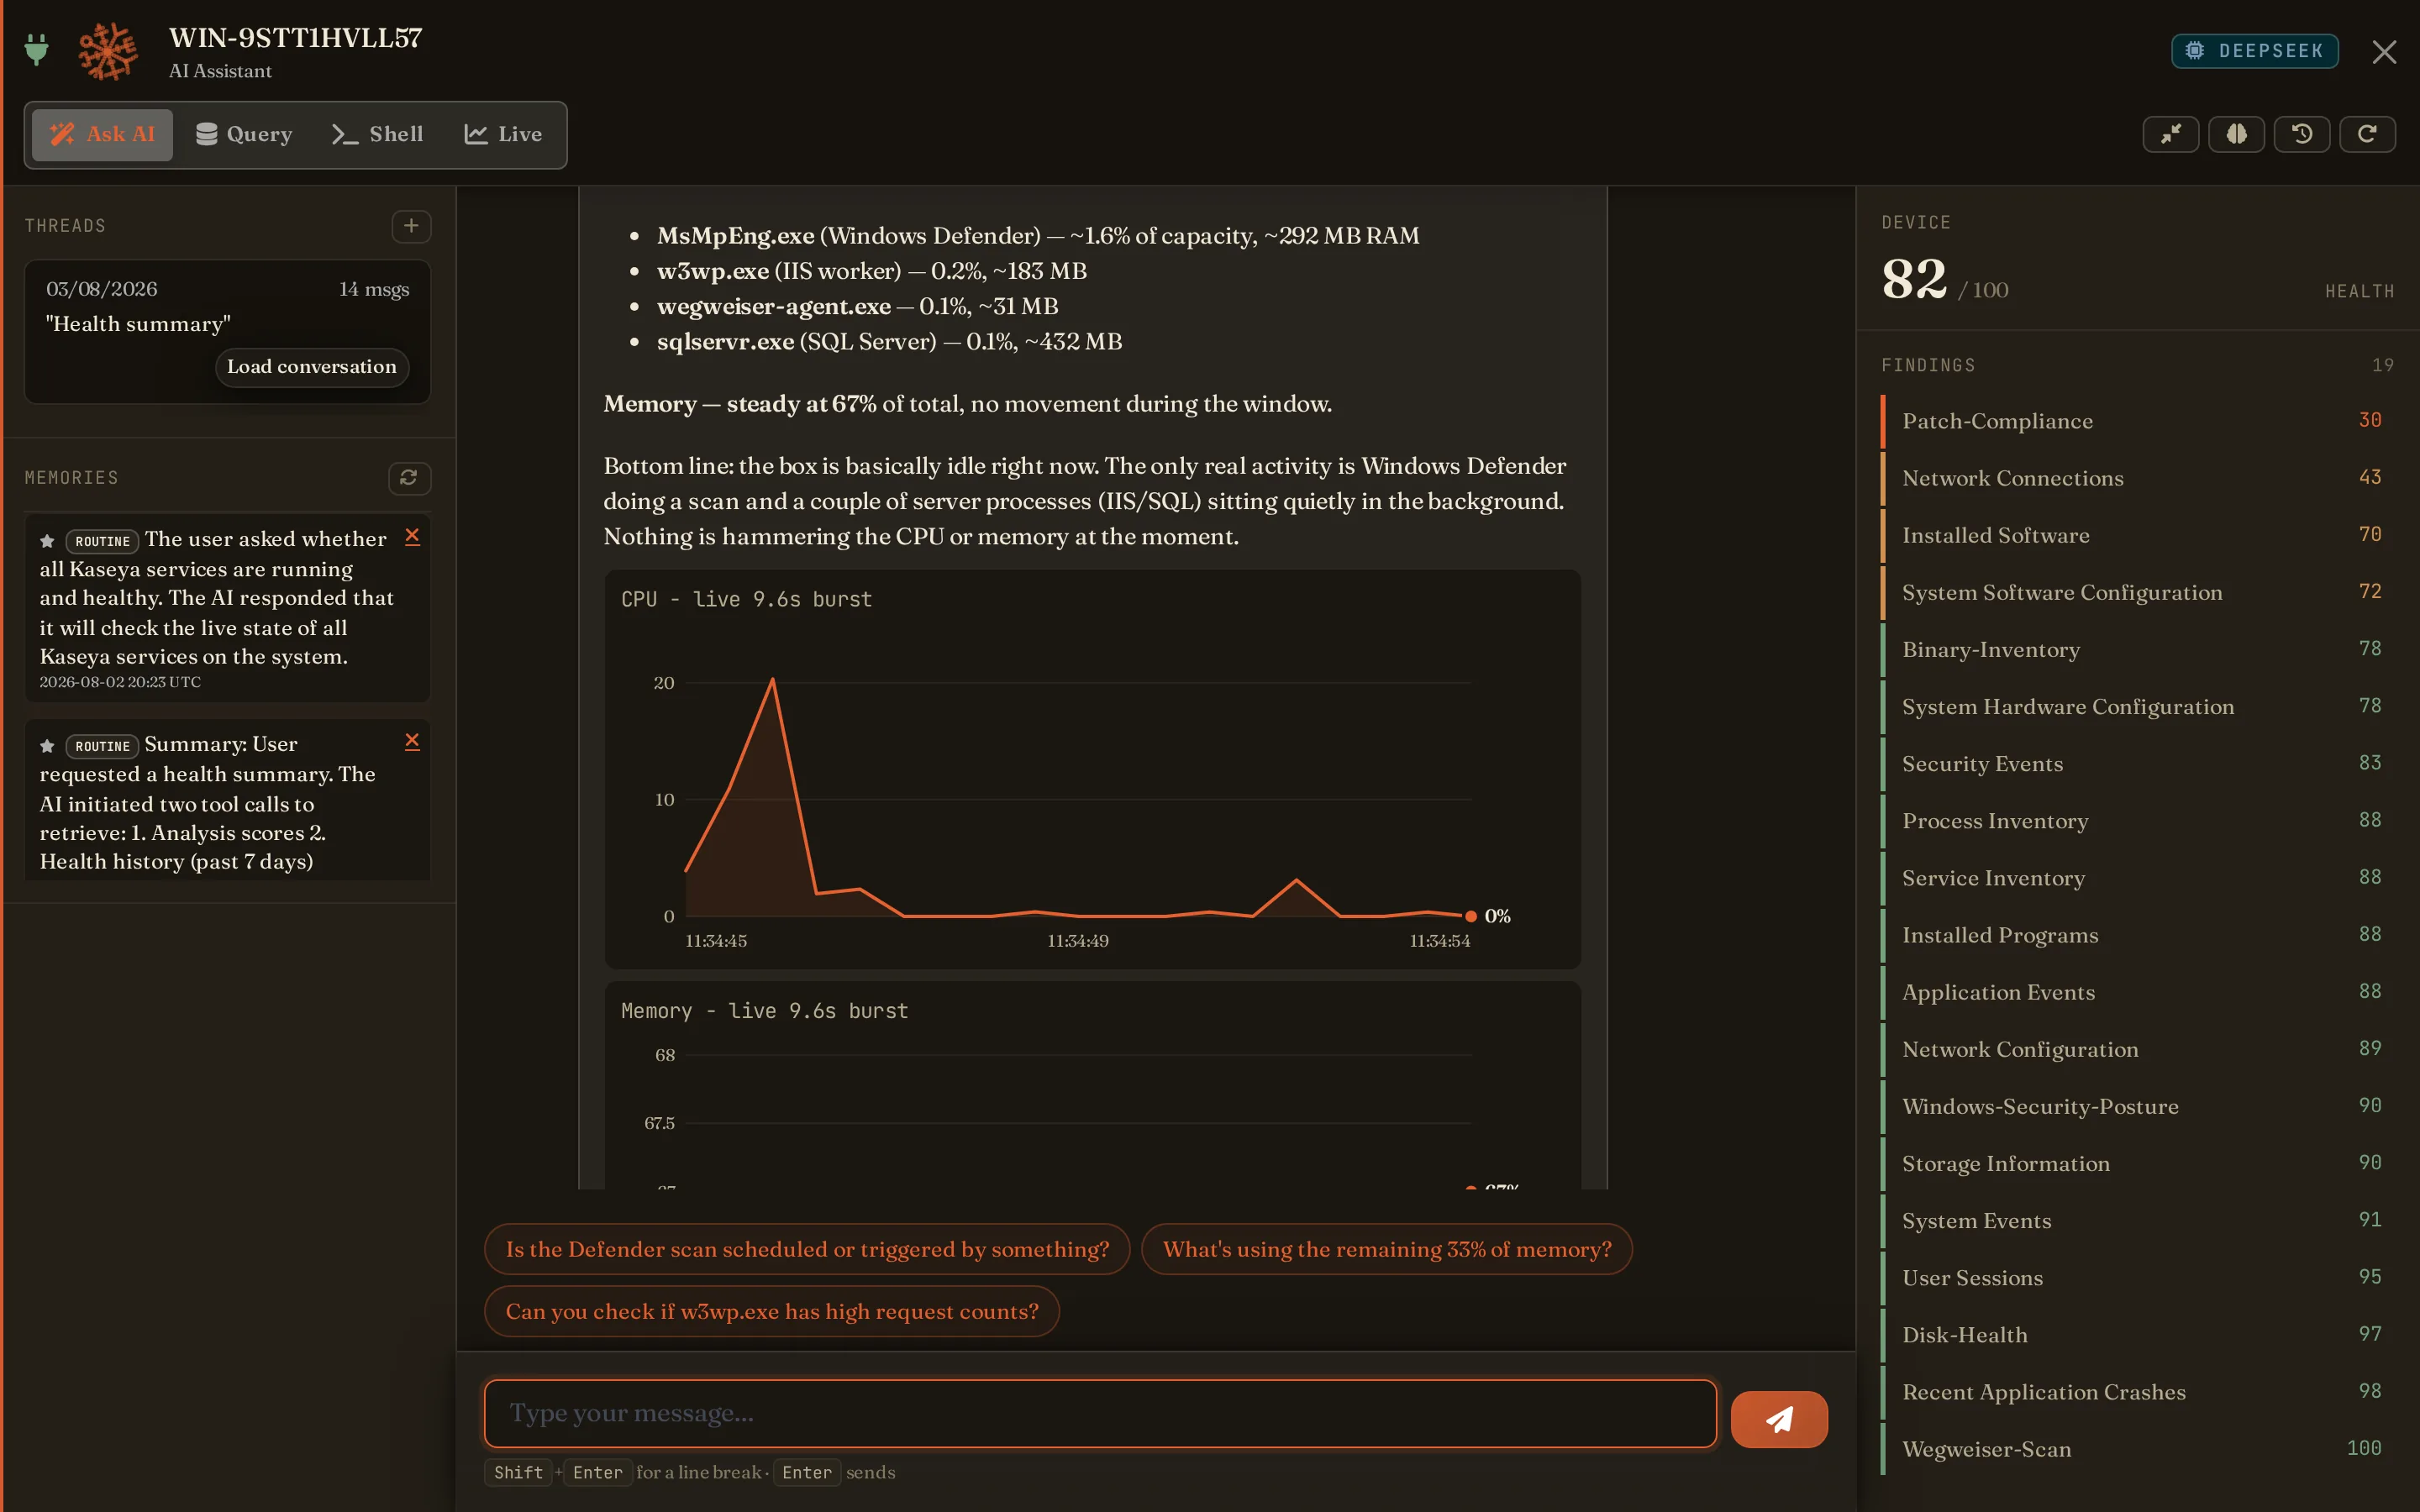
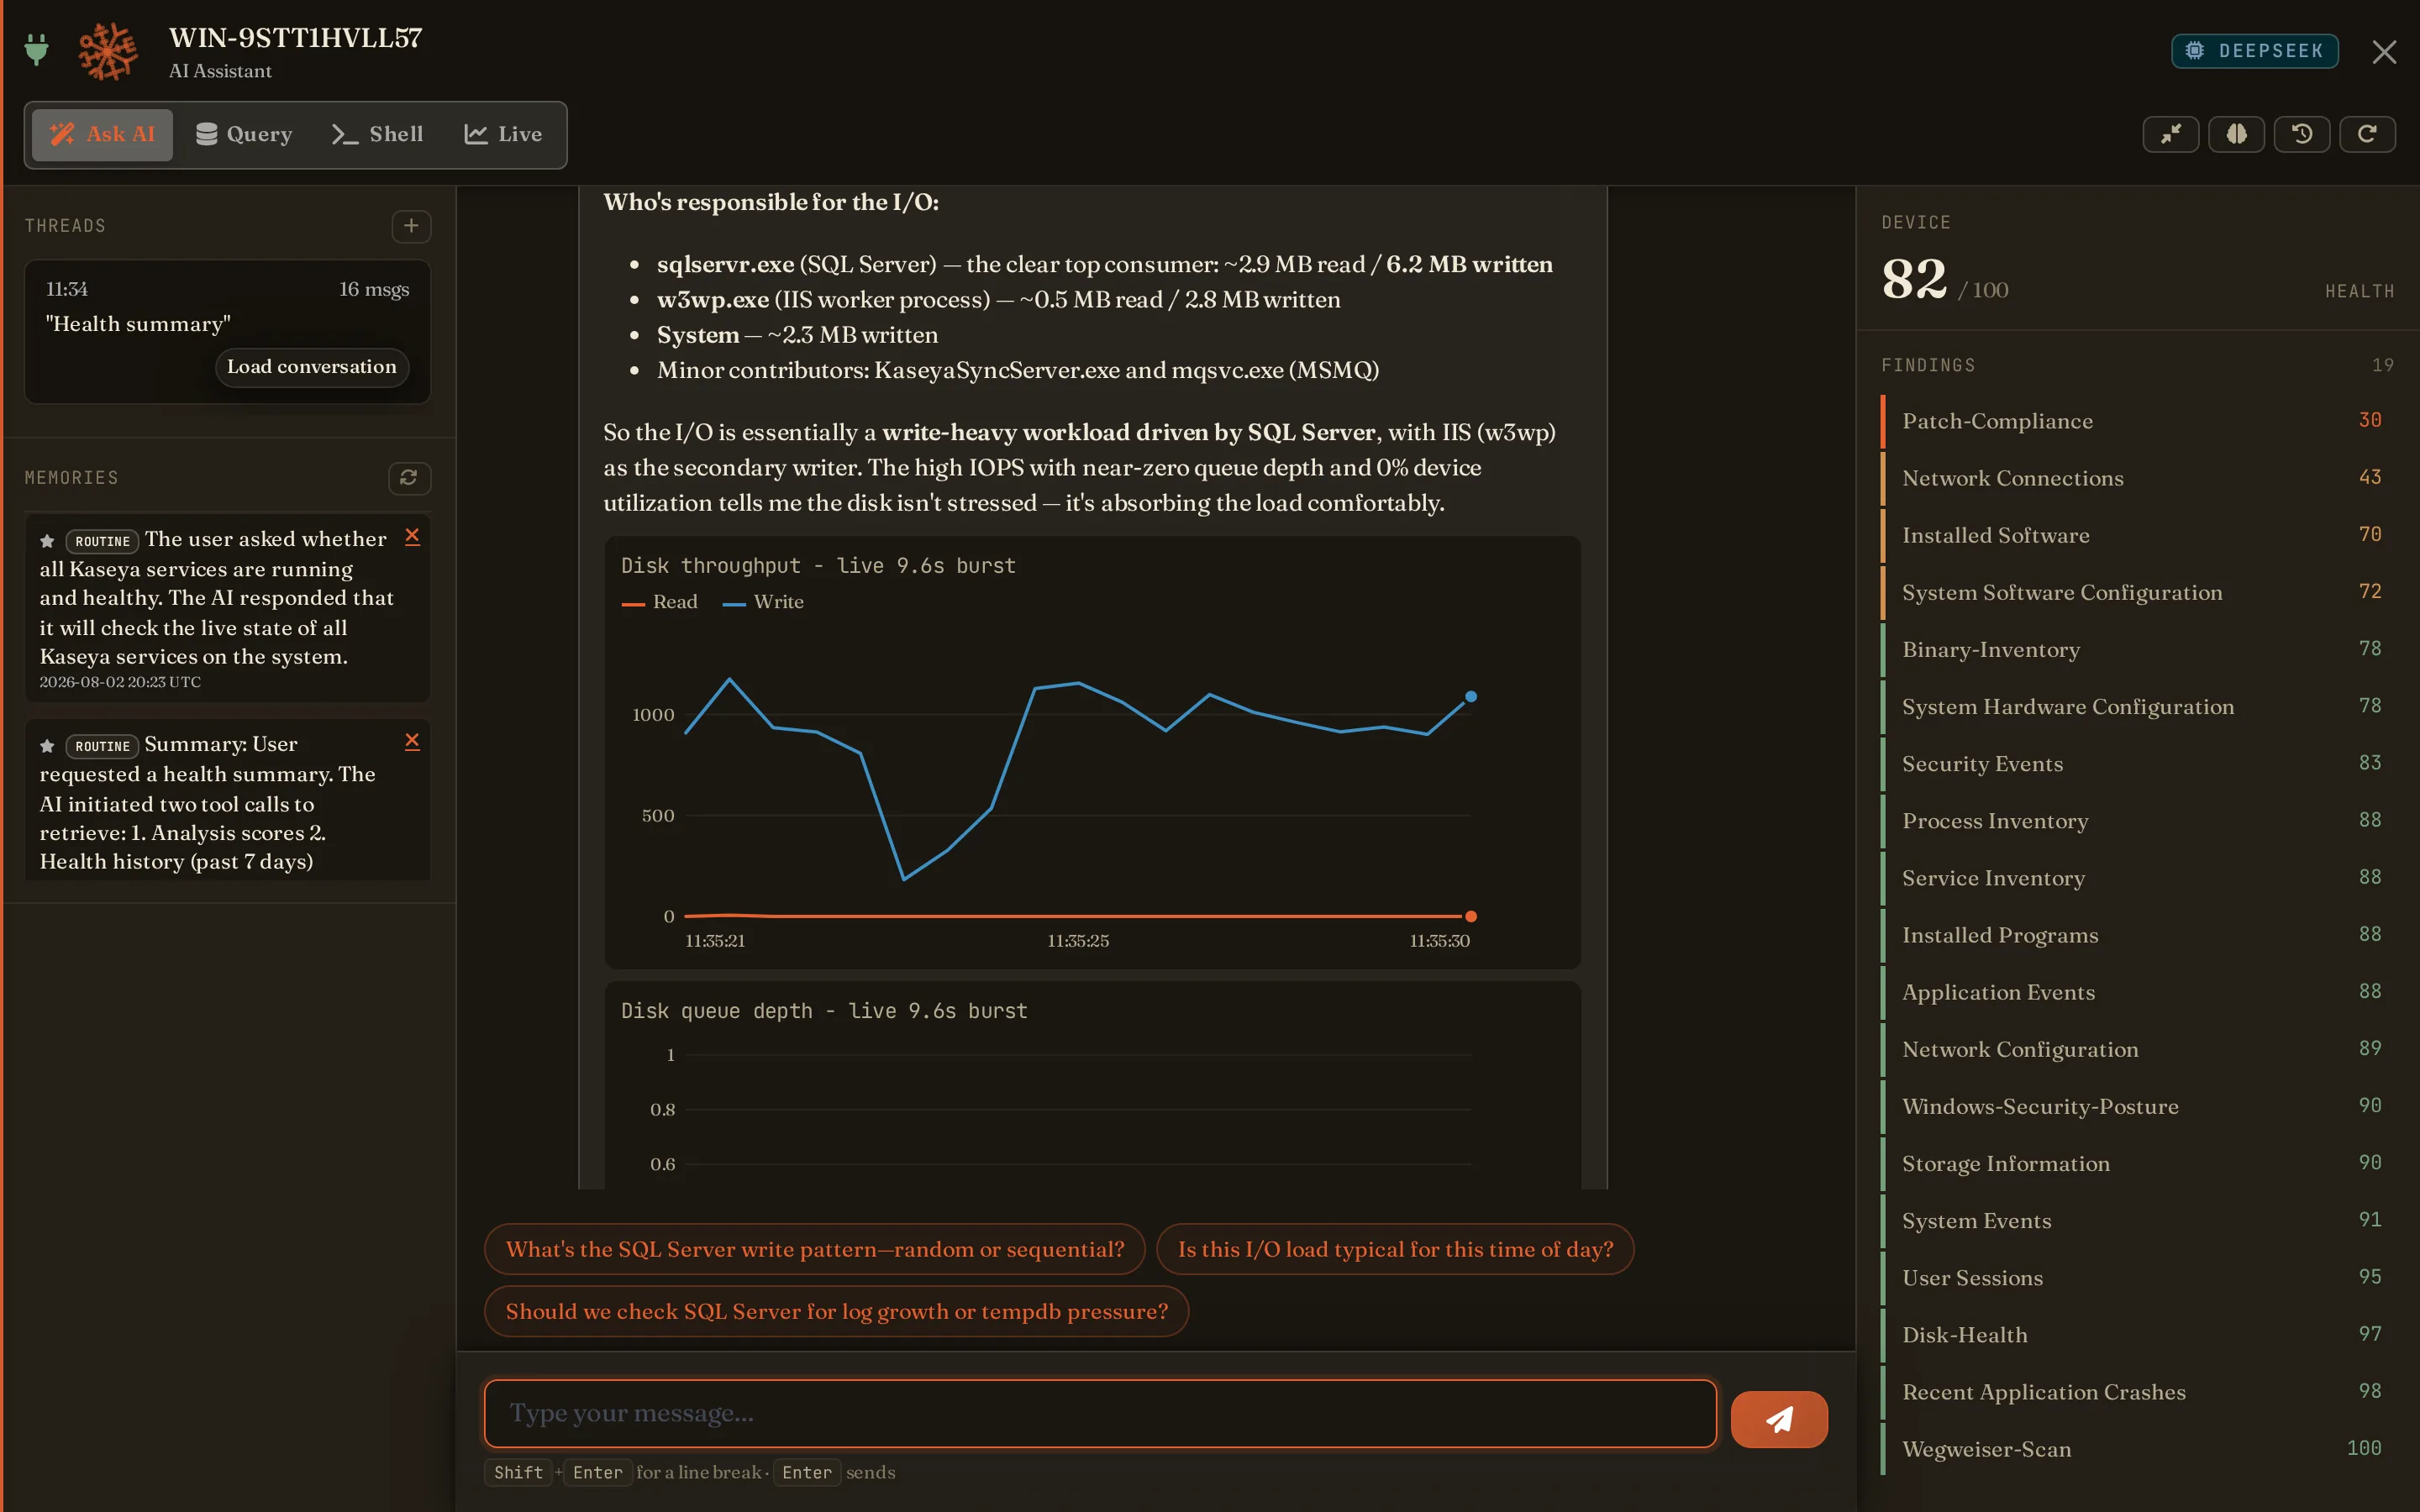
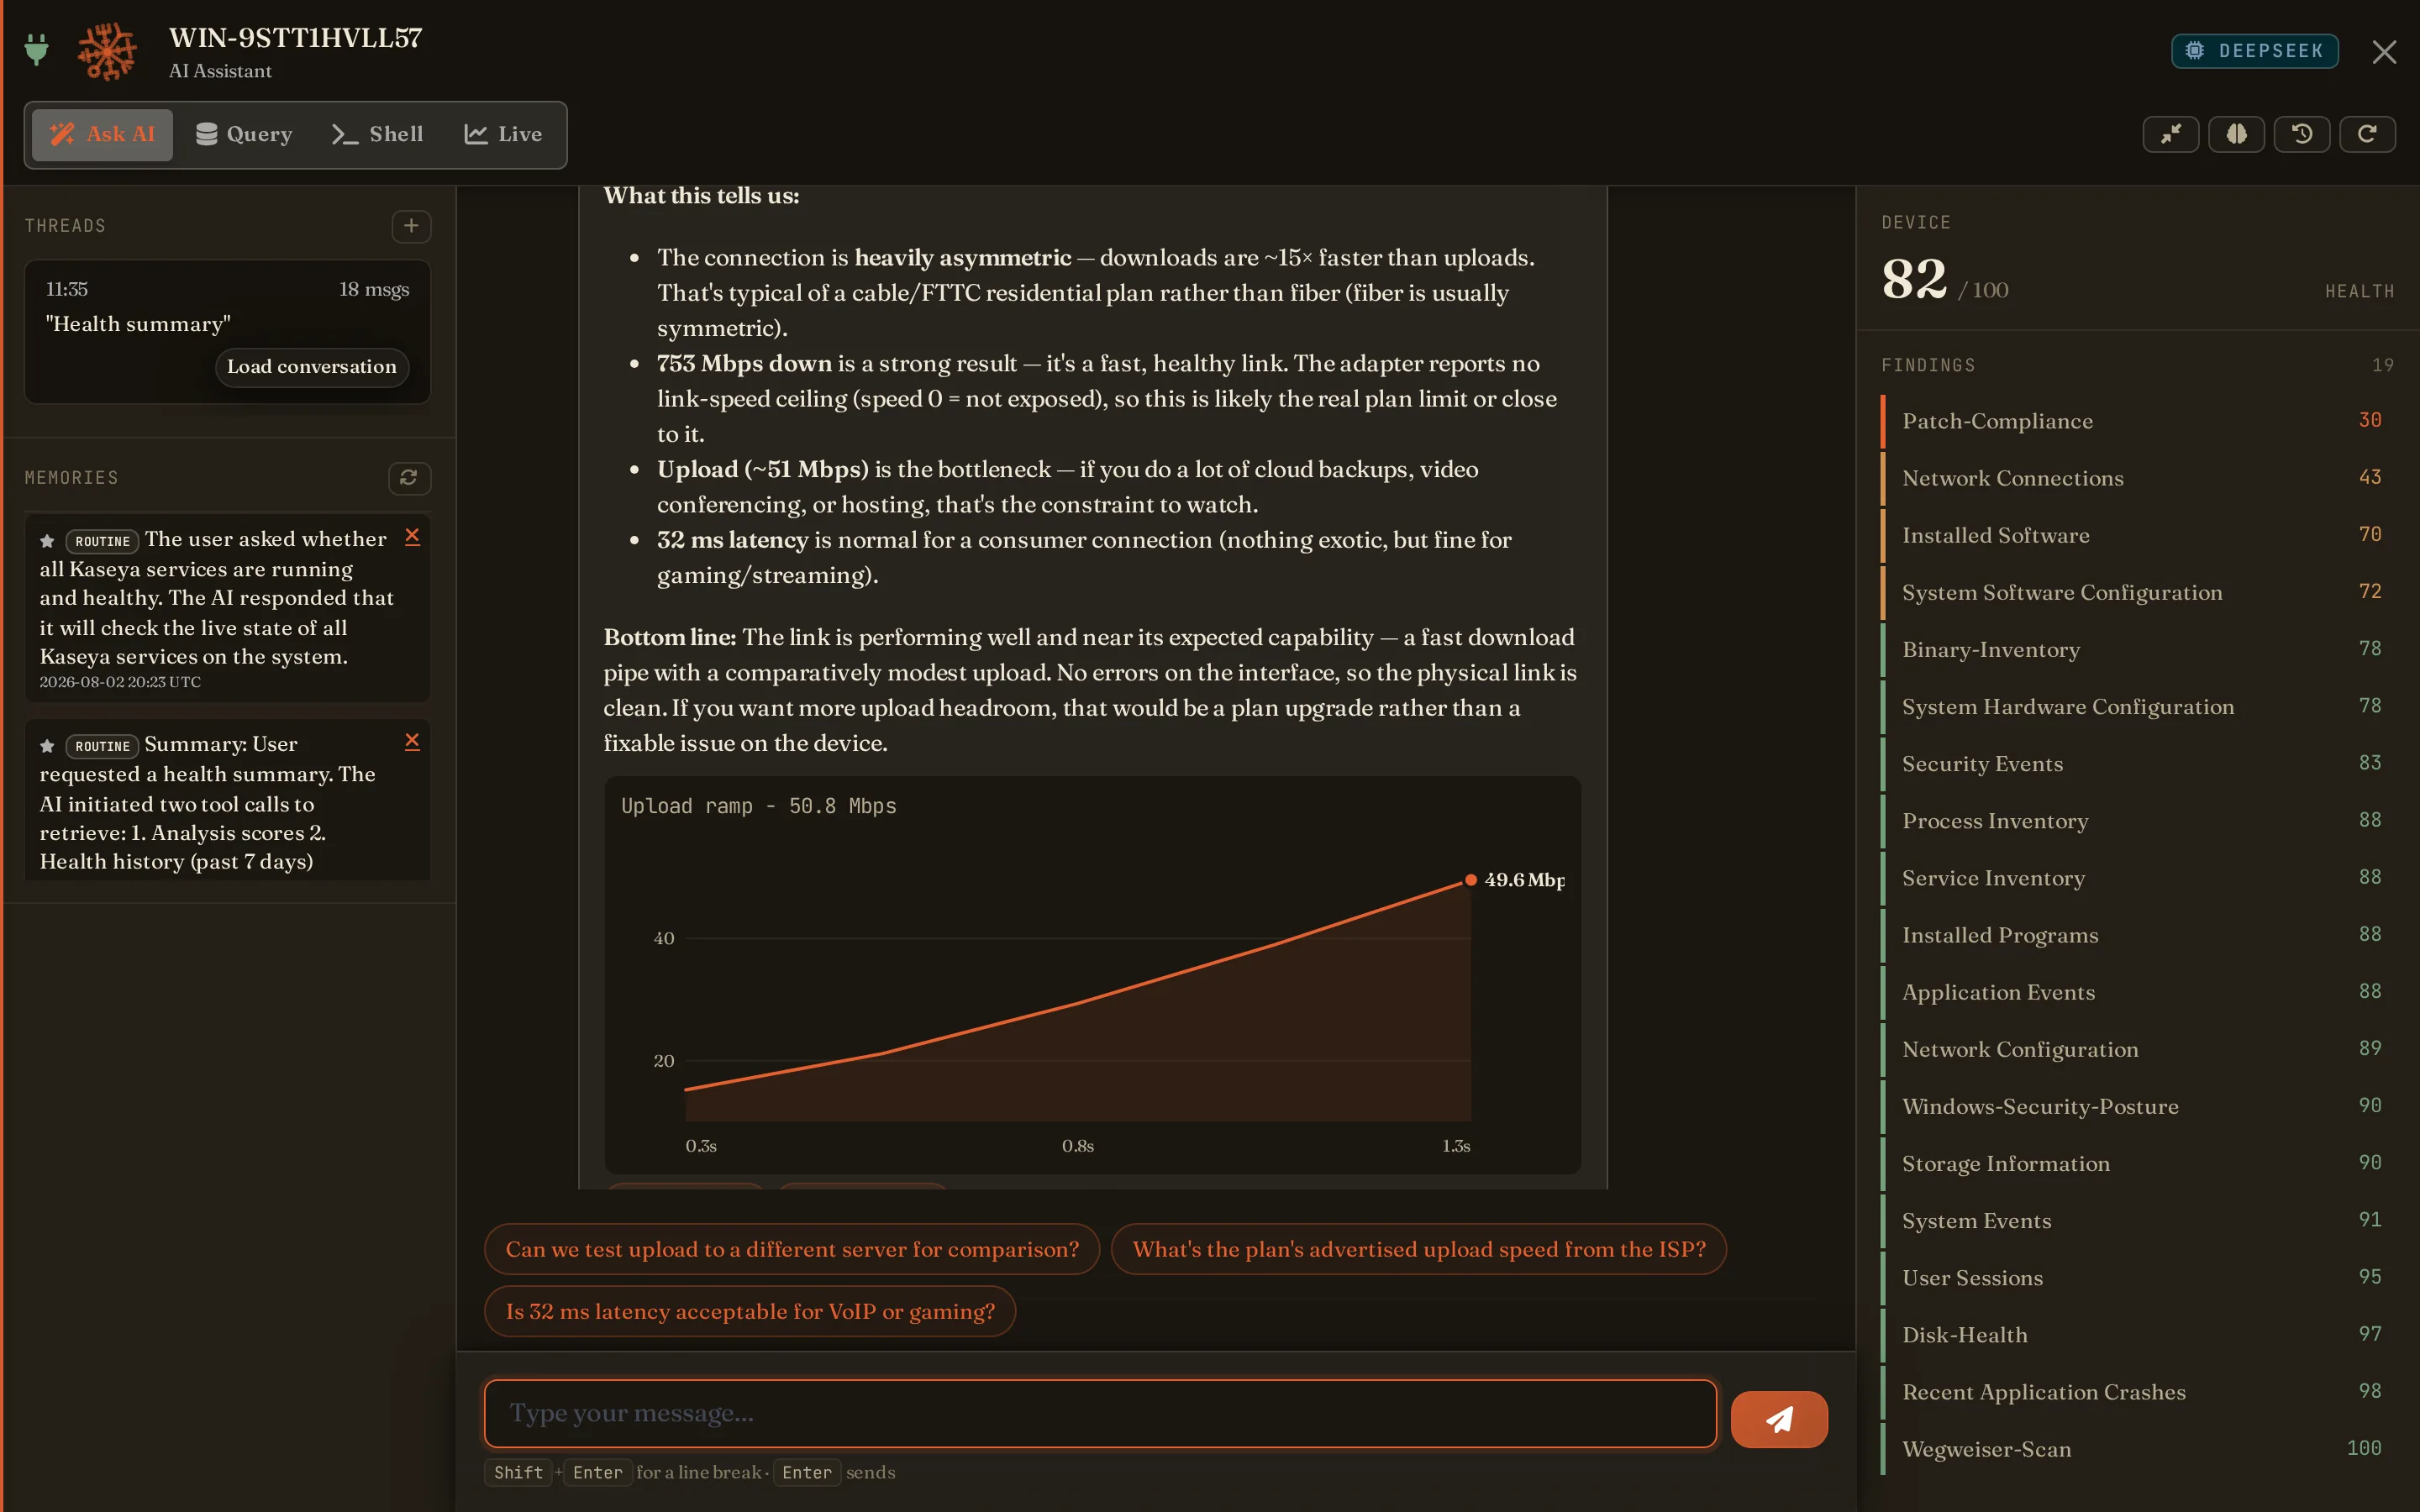
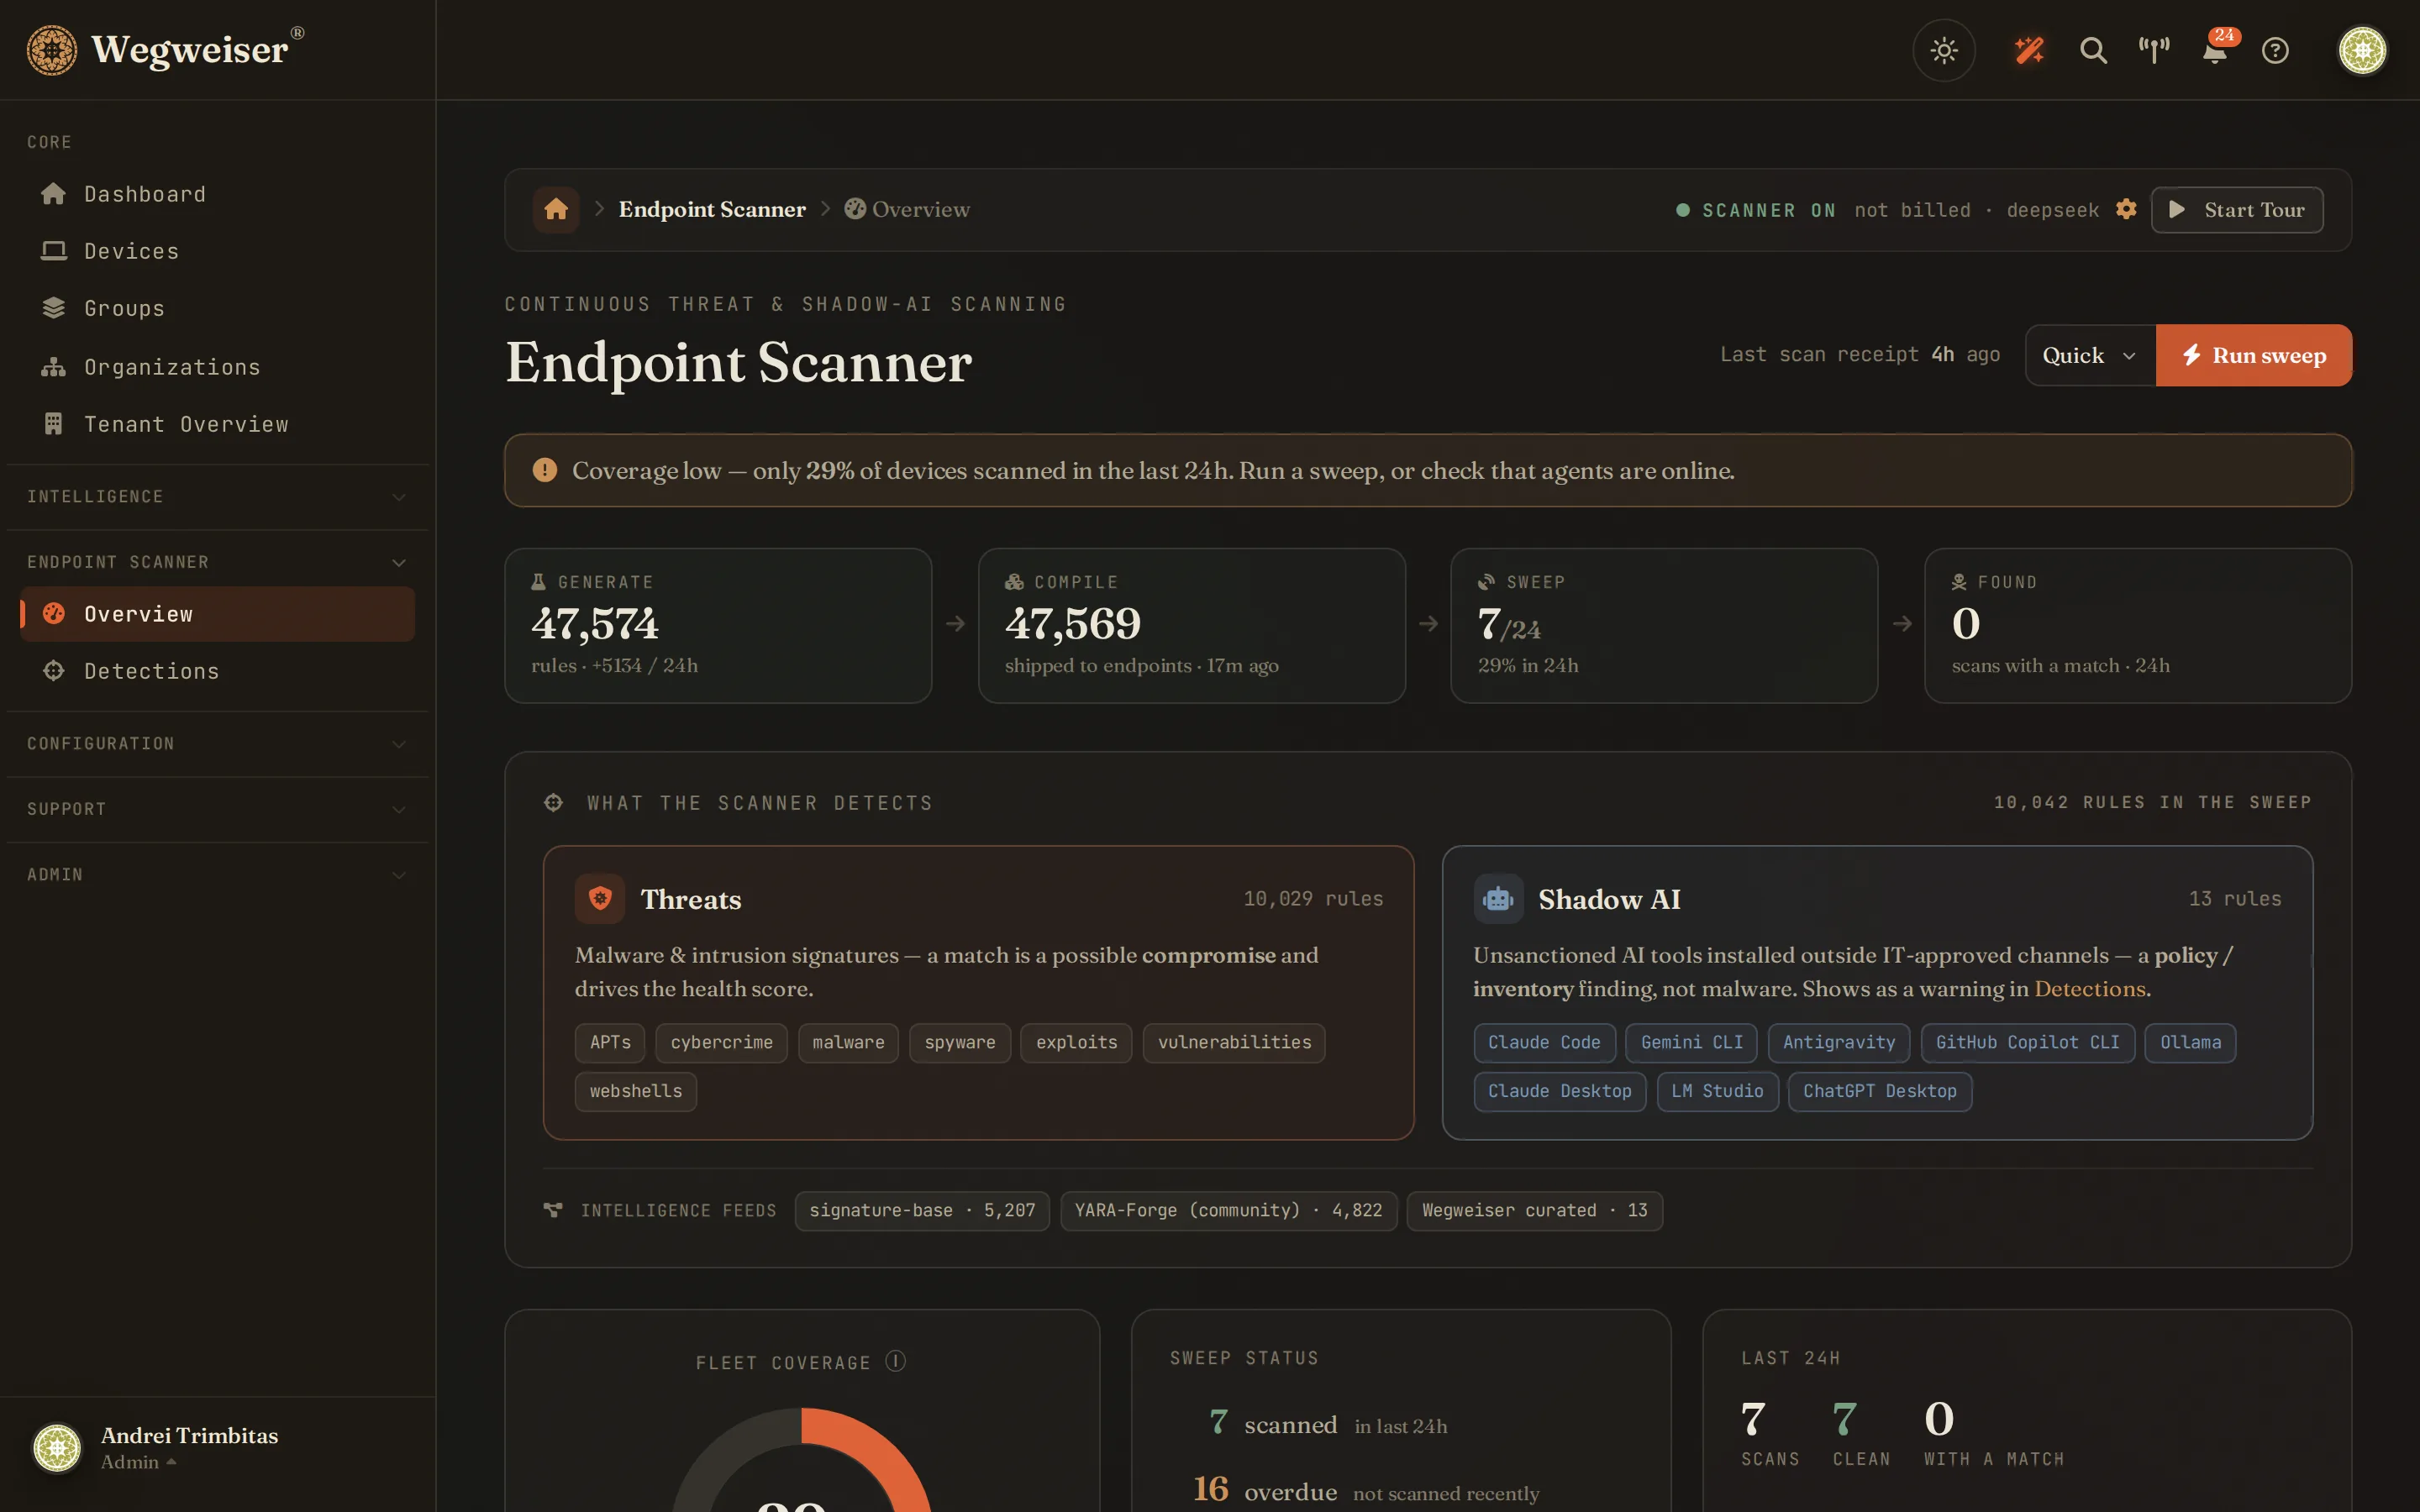
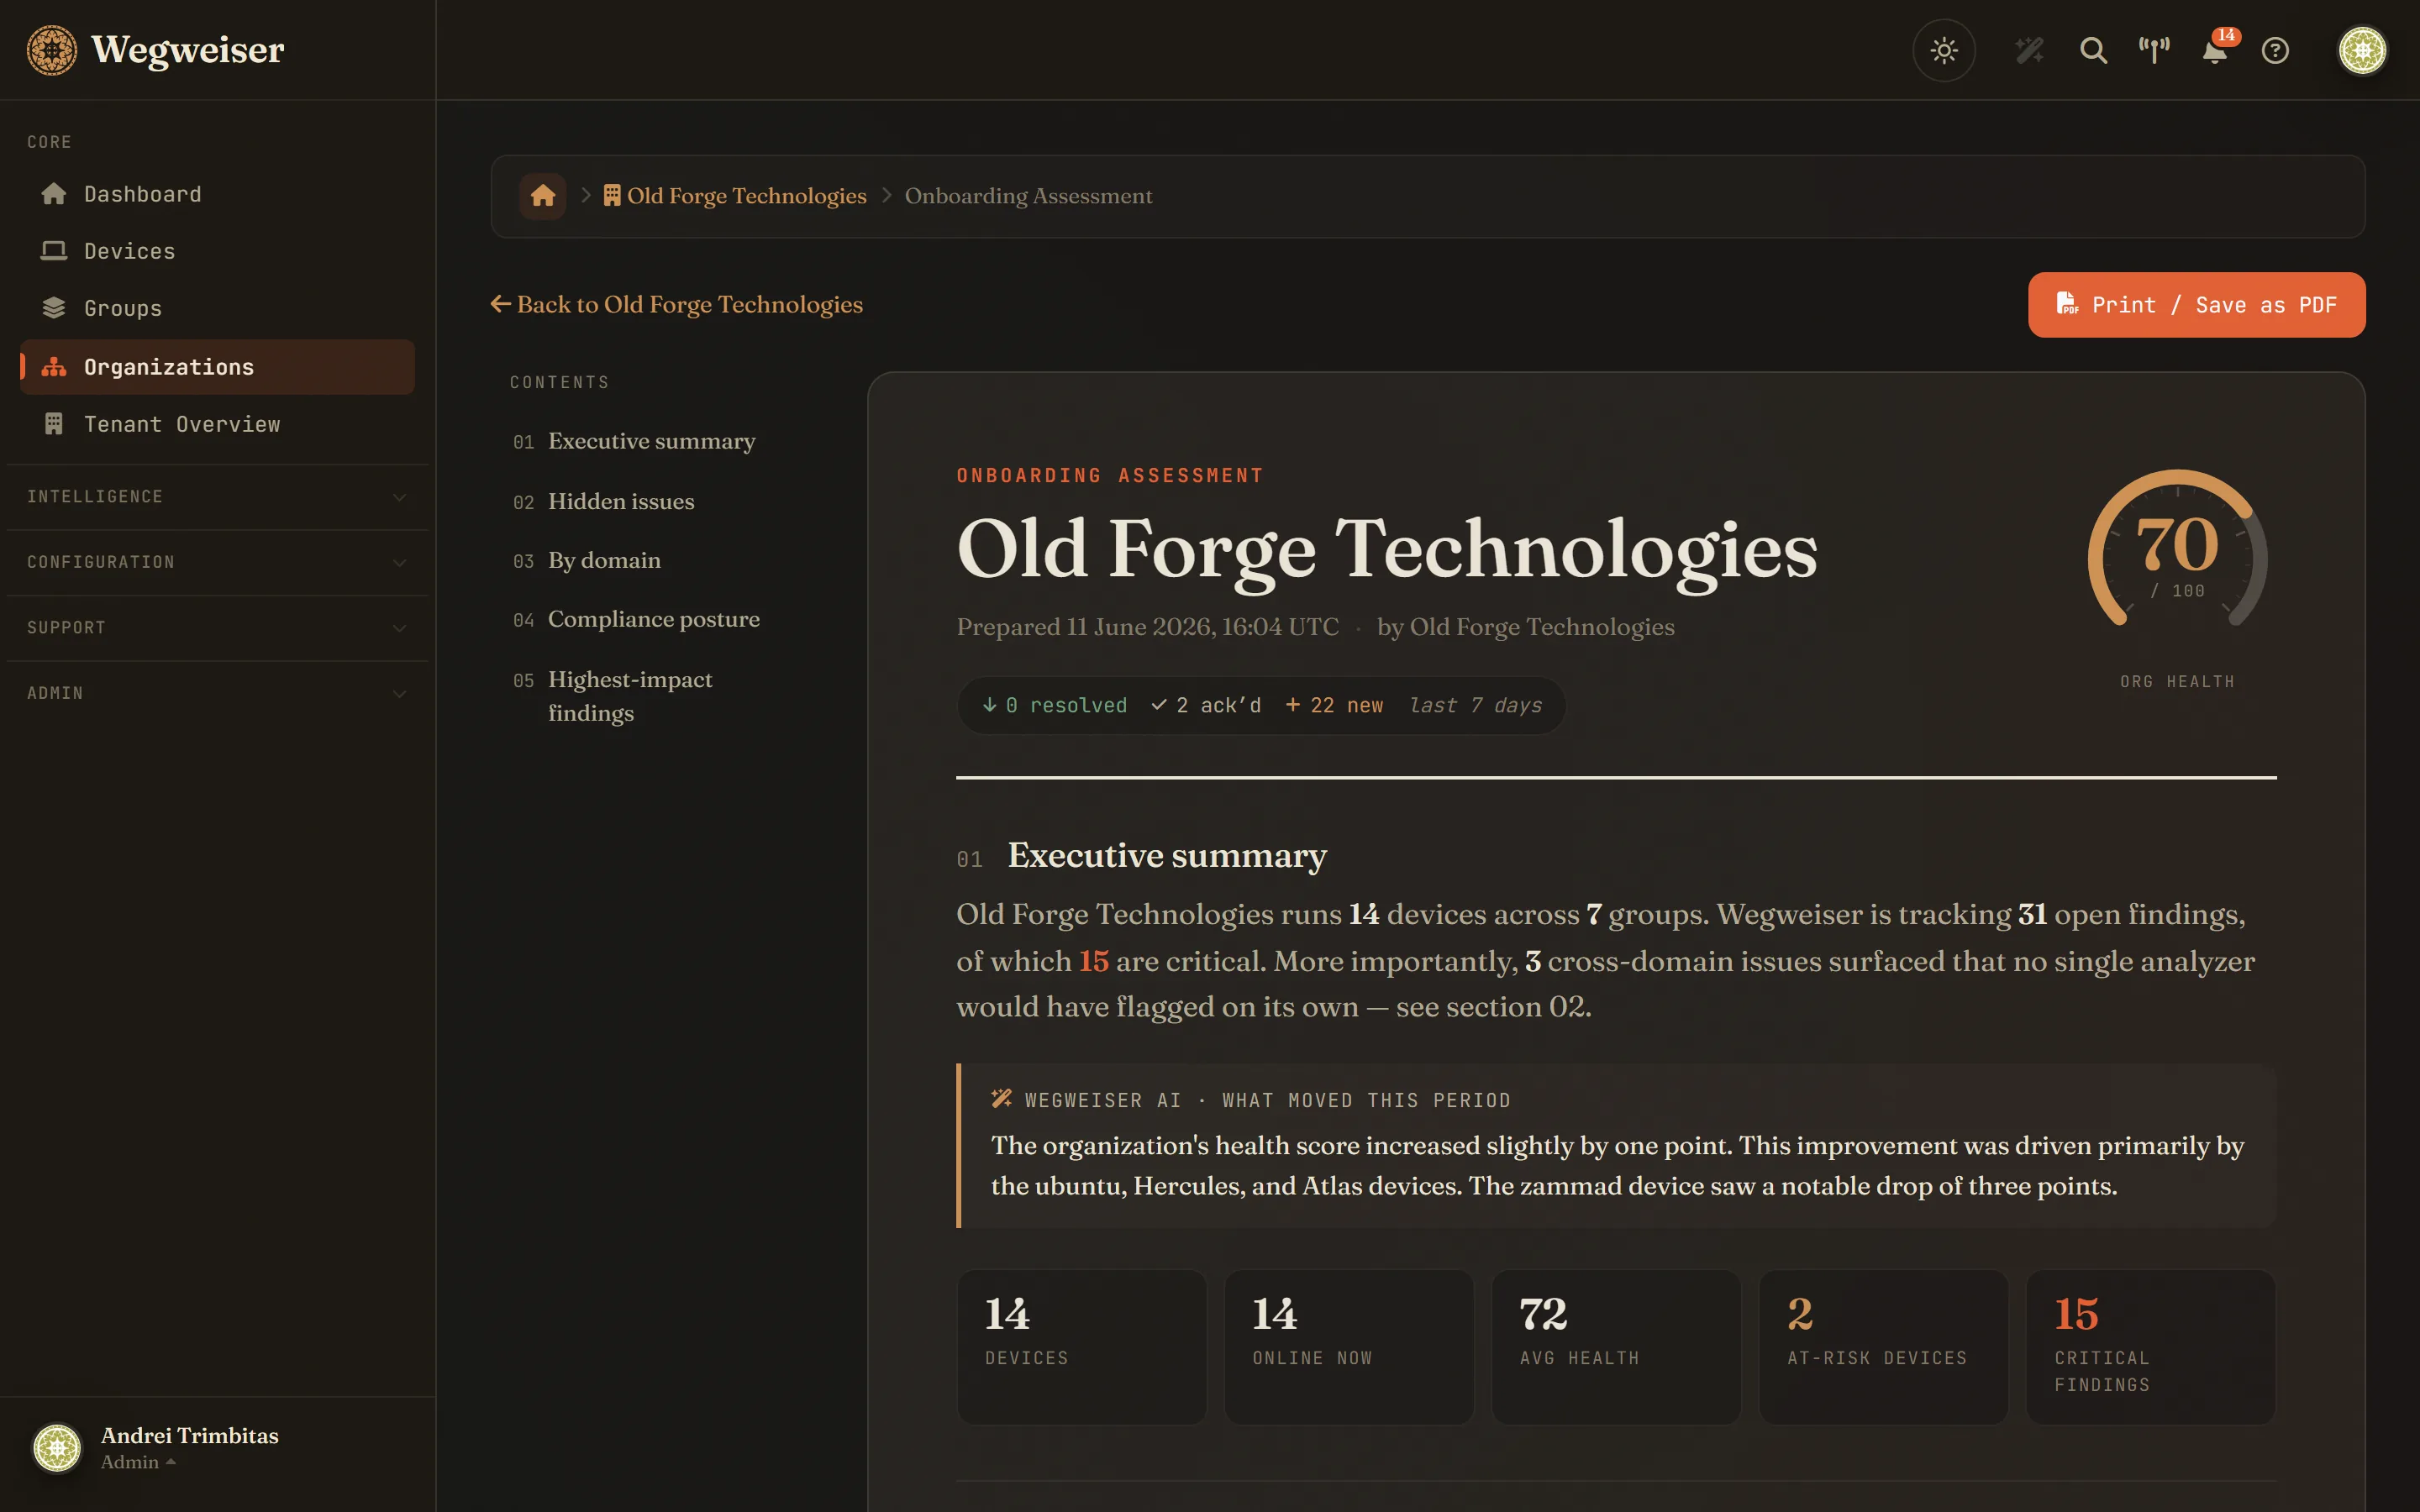
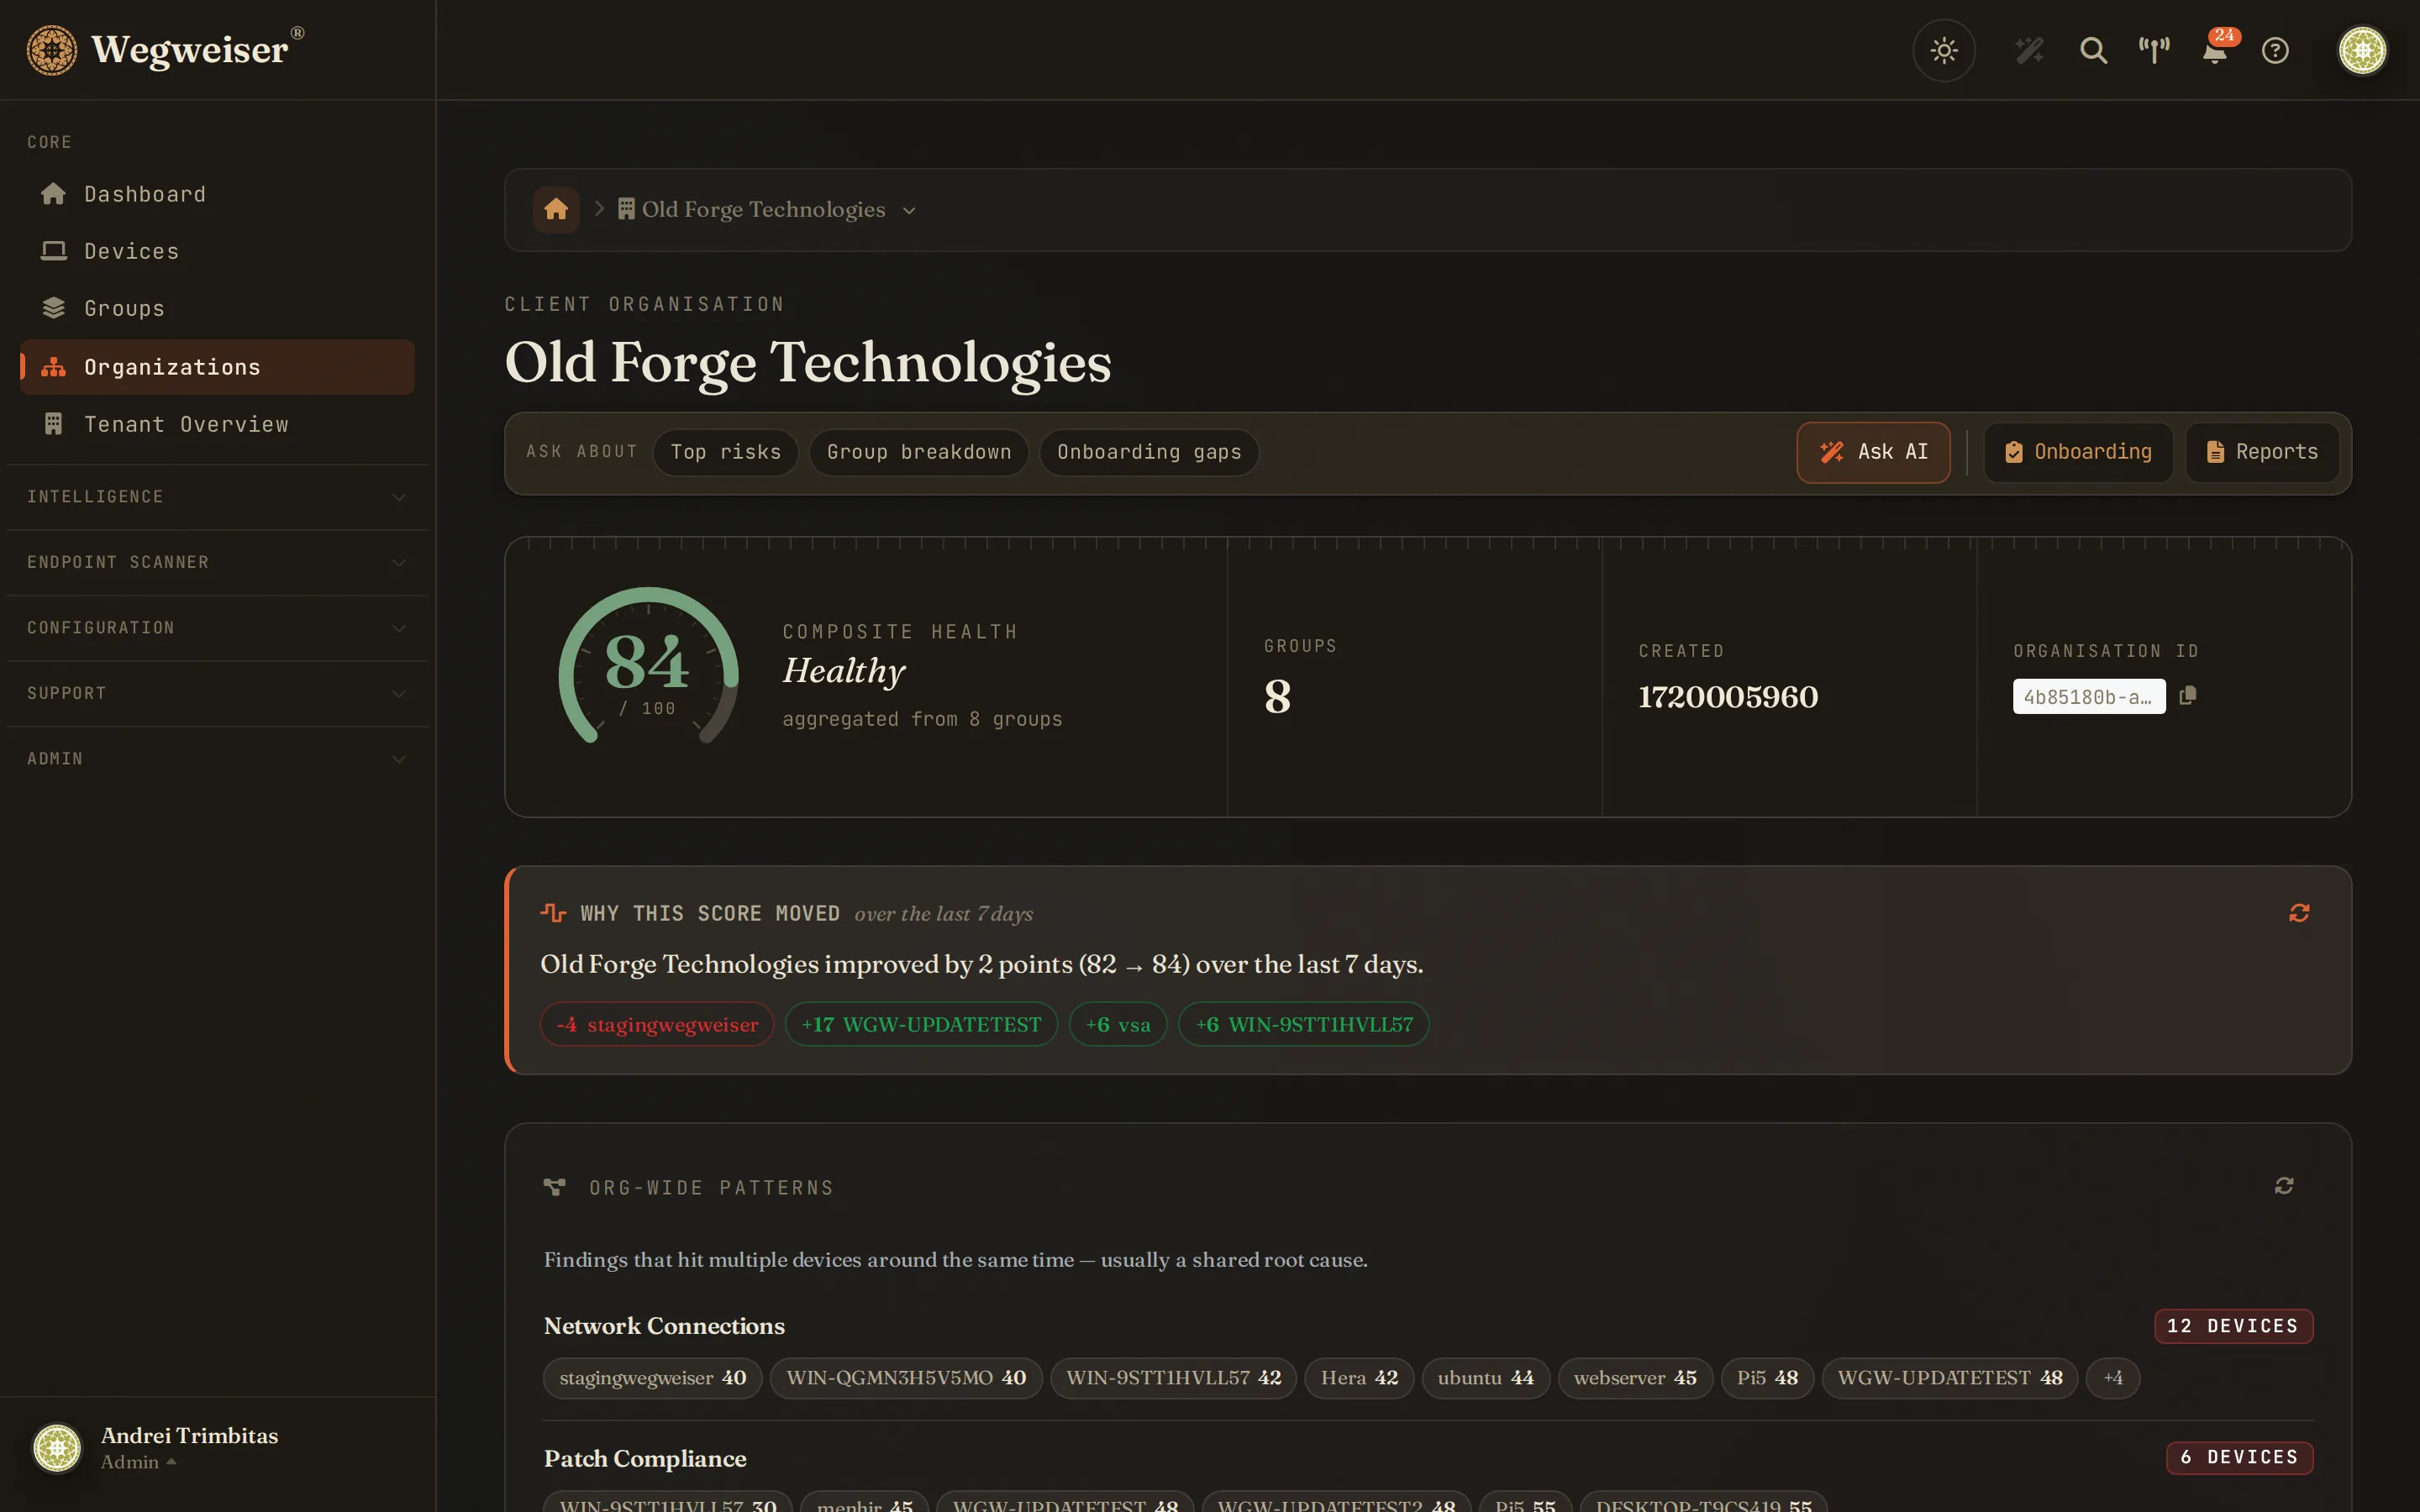
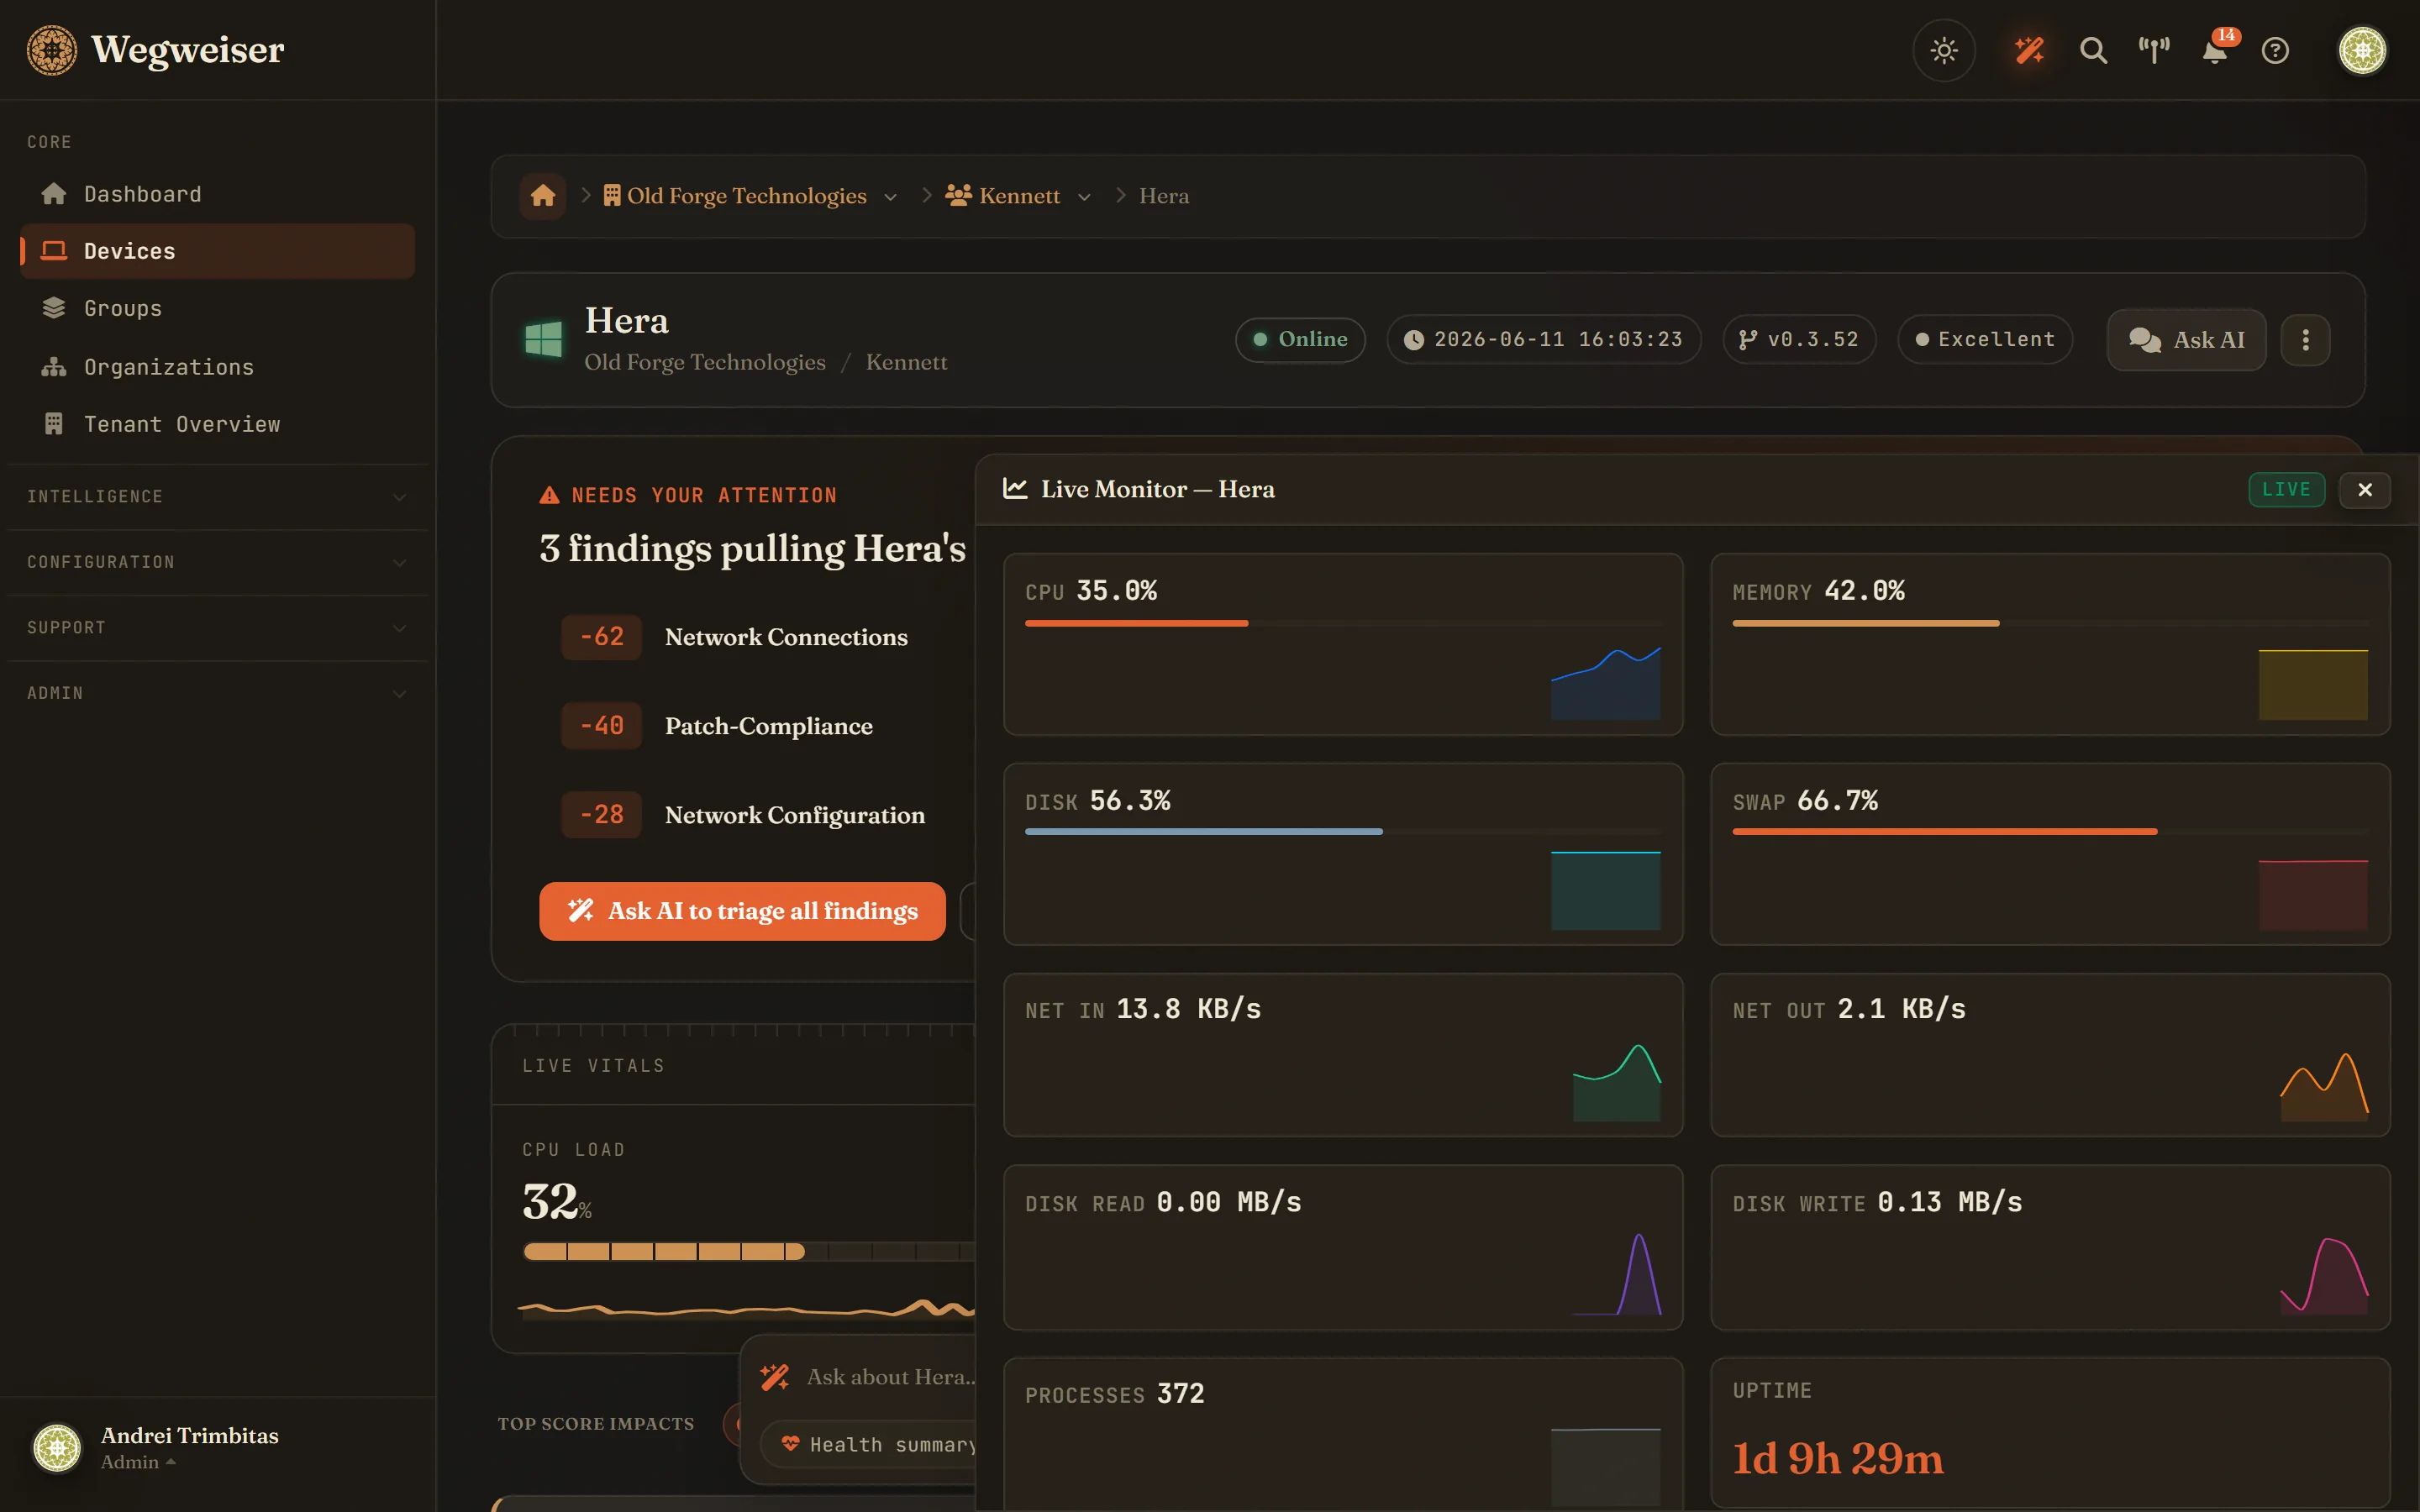
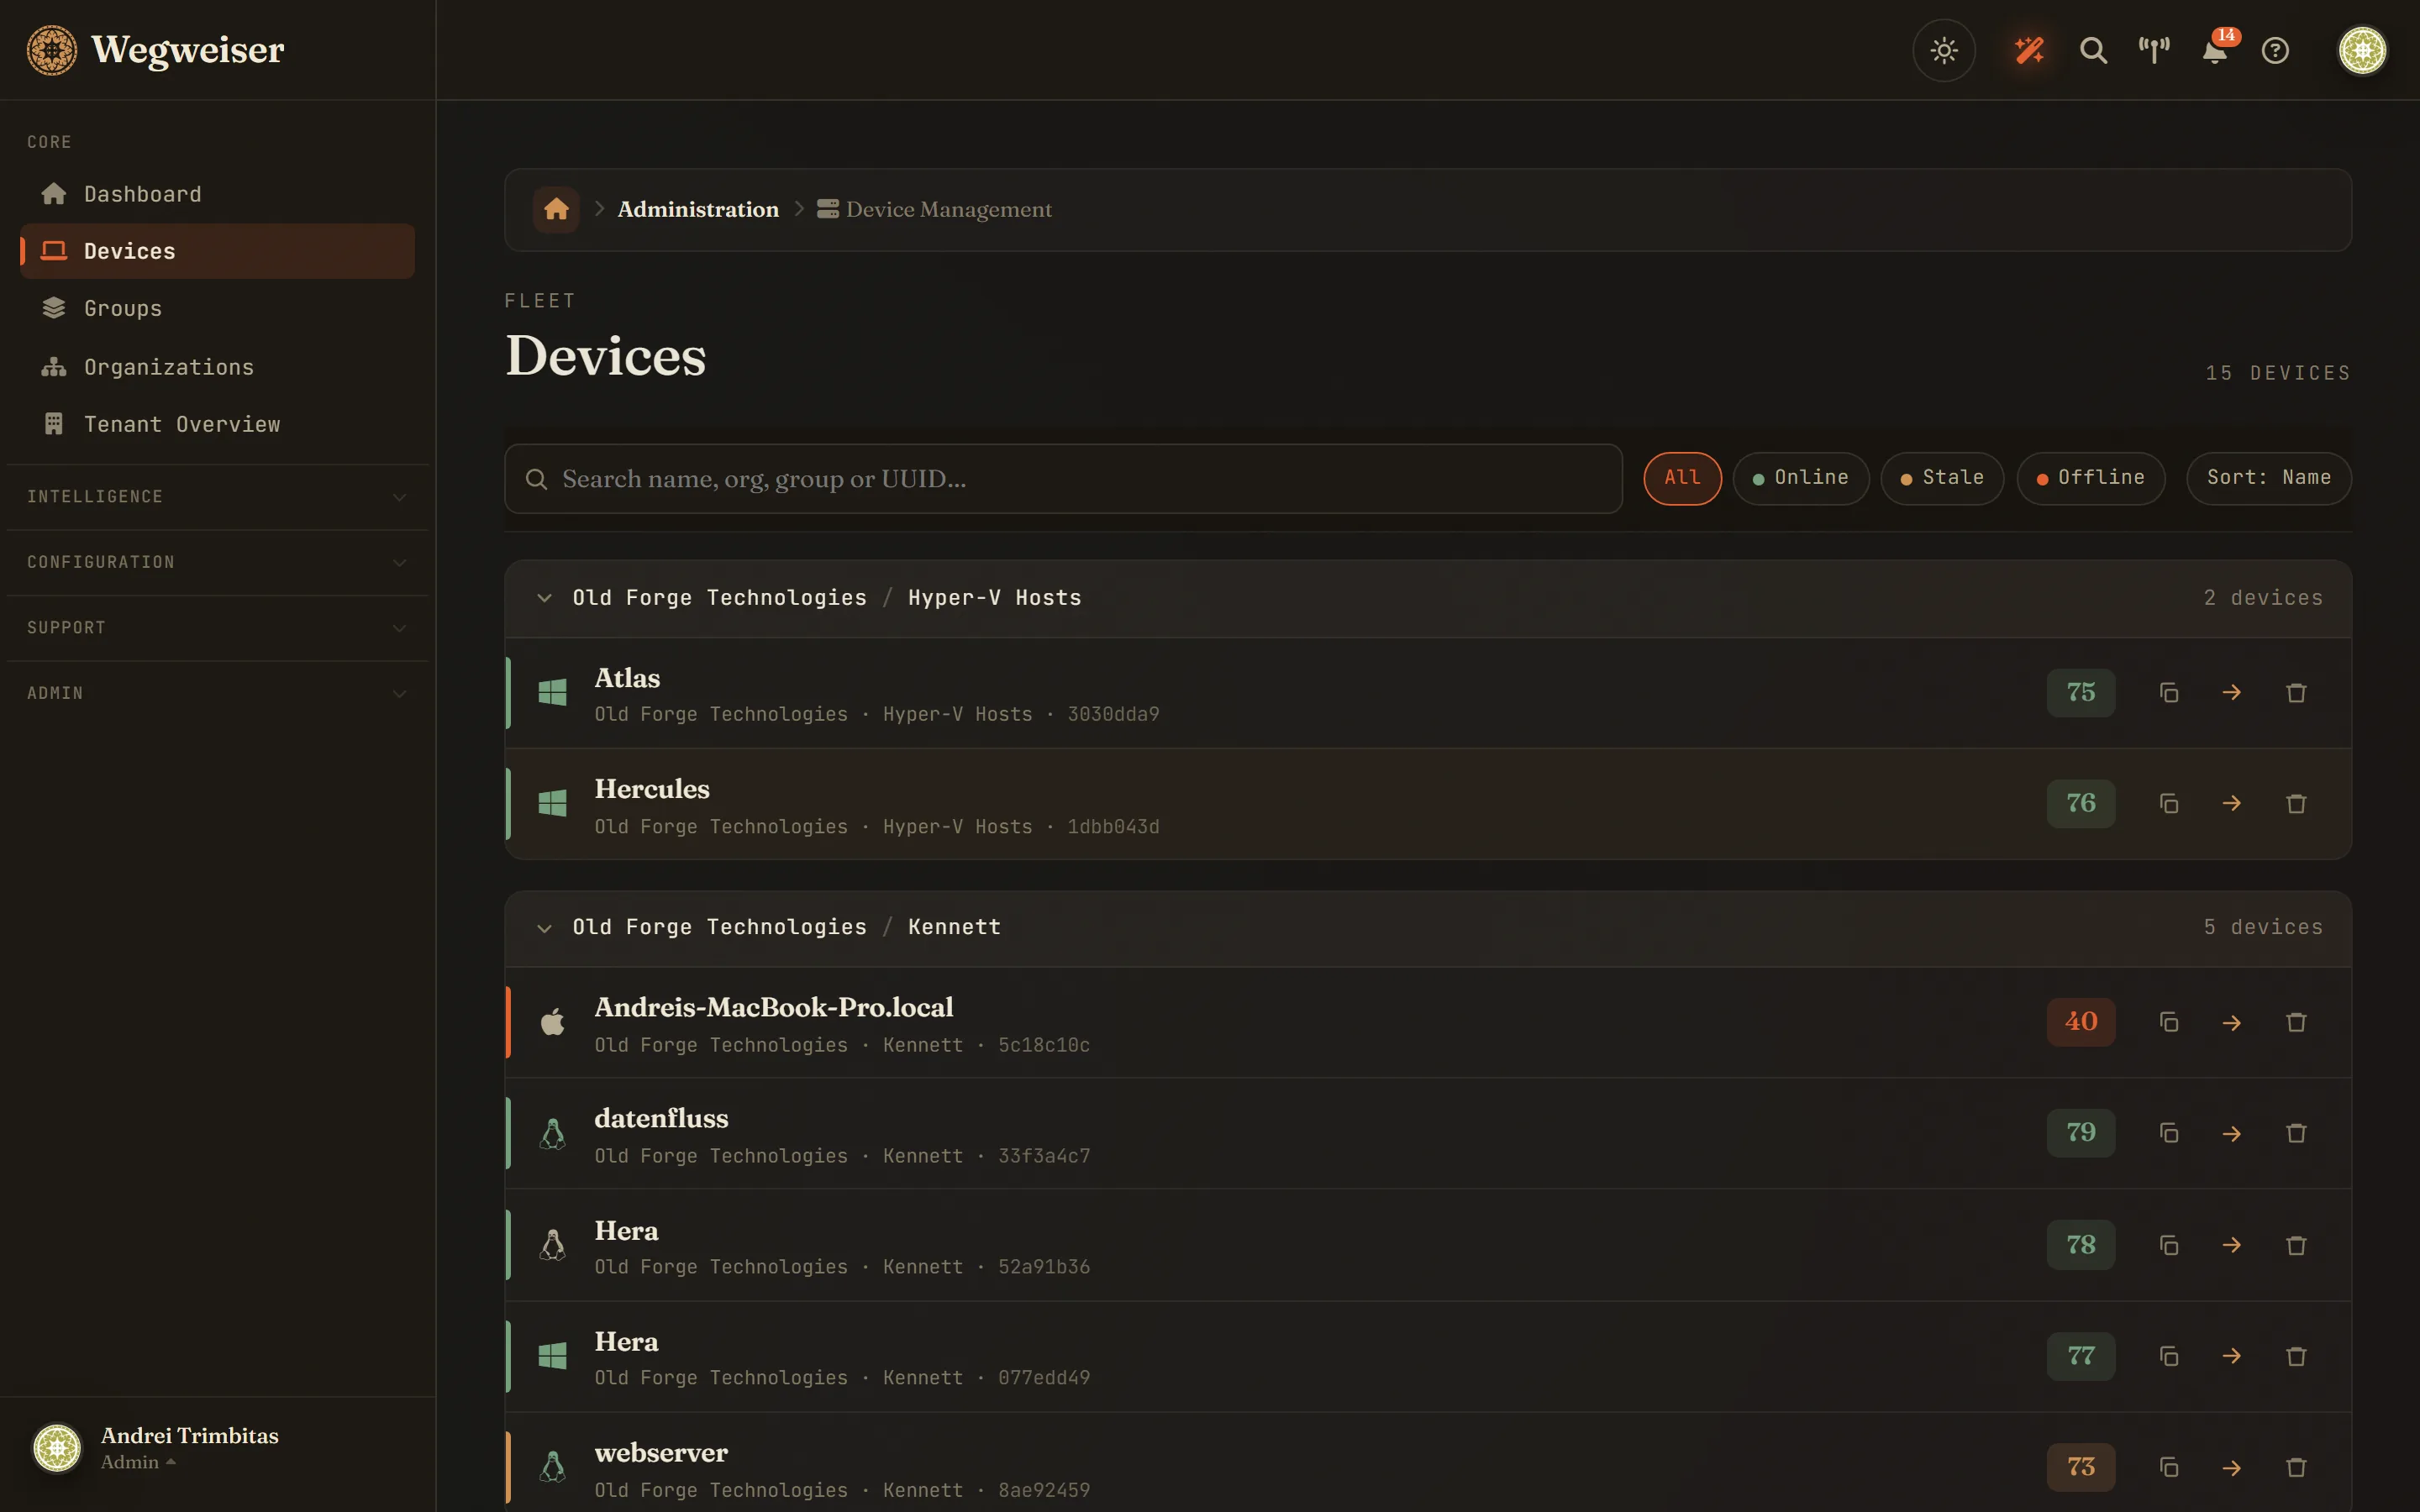
スクロールして画面を開くと、全19画面を順にご覧いただけます
機能
Wegweiserでできること
現状診断
新しいお客様、あるいは前任者から引き継いだIT環境の、初日のレポートです。各分析の結果を突き合わせ、お客様が口にしなかった隠れた問題を洗い出します。リスクが重なっている端末、多くの端末で失敗している分析、外部に露出していて状態も悪い端末などです。毎週の差分と、管理策への対応状況も表示します。スコアは決まった計算式で求めており、この処理にLLMは使っていません。
未知の実行ファイルの検出
Windowsではすべてのインストール先とユーザープロファイルから、LinuxとmacOSでは標準のバイナリパスから実行ファイルを集めてハッシュを取り、米国NISTのNational Software Reference Libraryと照合します。既知のどれにも一致しない独自開発のもの、社内製のもの、新しいものを、毎週のスキャン結果の先頭に表示します。ユーザーが書き込める場所にあるものが最優先です。エージェントのスキャンは負荷を抑えて実行します。読み取り専用の情報提供であり、判定を下すものではありません。
議論して、許容する
検出結果には反論できます。自社の管理ツールや開発用PCの開いたポートなど、問題のないものは2クリックで許容できます。スキャナーの検出を1件ずつでも、分析全体でも、チャットでAIに伝えるだけでも構いません。スコアは残りの検出結果から再計算され、許容した内容はすべて監査ログに残ります。分析全体の許容は1クリックで元に戻せ、新しい検出結果は引き続き通知されます。
根本原因の調査
検出結果は何が問題かを示し、調査はその理由を突き止めます。ツールを使うAIエージェントが、イベントの時系列、平常時の状態、ライブosqueryをたどり、考えられる原因、根拠、次の対処を報告します。1クリックで始められ、新しい重大な検出結果には、顧客ごとの1日の上限まで自動で実行することもできます。
問題を伝えれば、答えが返ってくる。
問題は検出結果ではなく、電話でやって来ることもあります。「ベンダーが再インストールしてから、業務ソフトが10回も落ちている」といった具合です。端末のAIチャットから自分の言葉でケースを開き、いつから起きているかを添え、ログやエラー画面のスクリーンショットを付ければ、当社で最も高性能なモデルがバックグラウンドで調査します。その間、ほかの仕事を進められます。クラッシュレポート、信頼性の記録、イベントログ、サービス、SQL Server自身のエラーログを読んで突き合わせ、原因と次の対処をチャットに返します。常に読み取り専用で、すべてを見ることはできても、何も変更しません。開始前に上限額が表示され、実際に使った分だけを支払います。Zammadをお使いなら、お客様向けのチケットを起票し、調査結果はチーム向けの内部メモとして残せます。
社内やお客様との共有用に、1ページの資料にまとめました:PDFをダウンロード
すべてのOSの更新プログラム適用状況
Windows、Linux、macOSの未適用の更新とセキュリティ更新、サポートが終了したOS、そして更新の仕組みそのものが動いているかを確認します。更新できない端末は、注記ではなく検出結果として扱います。読み取り専用の情報で、更新の適用はこれまでどおりお使いのRMMなどのツールが行います。
リモート操作(Windows・Linux)
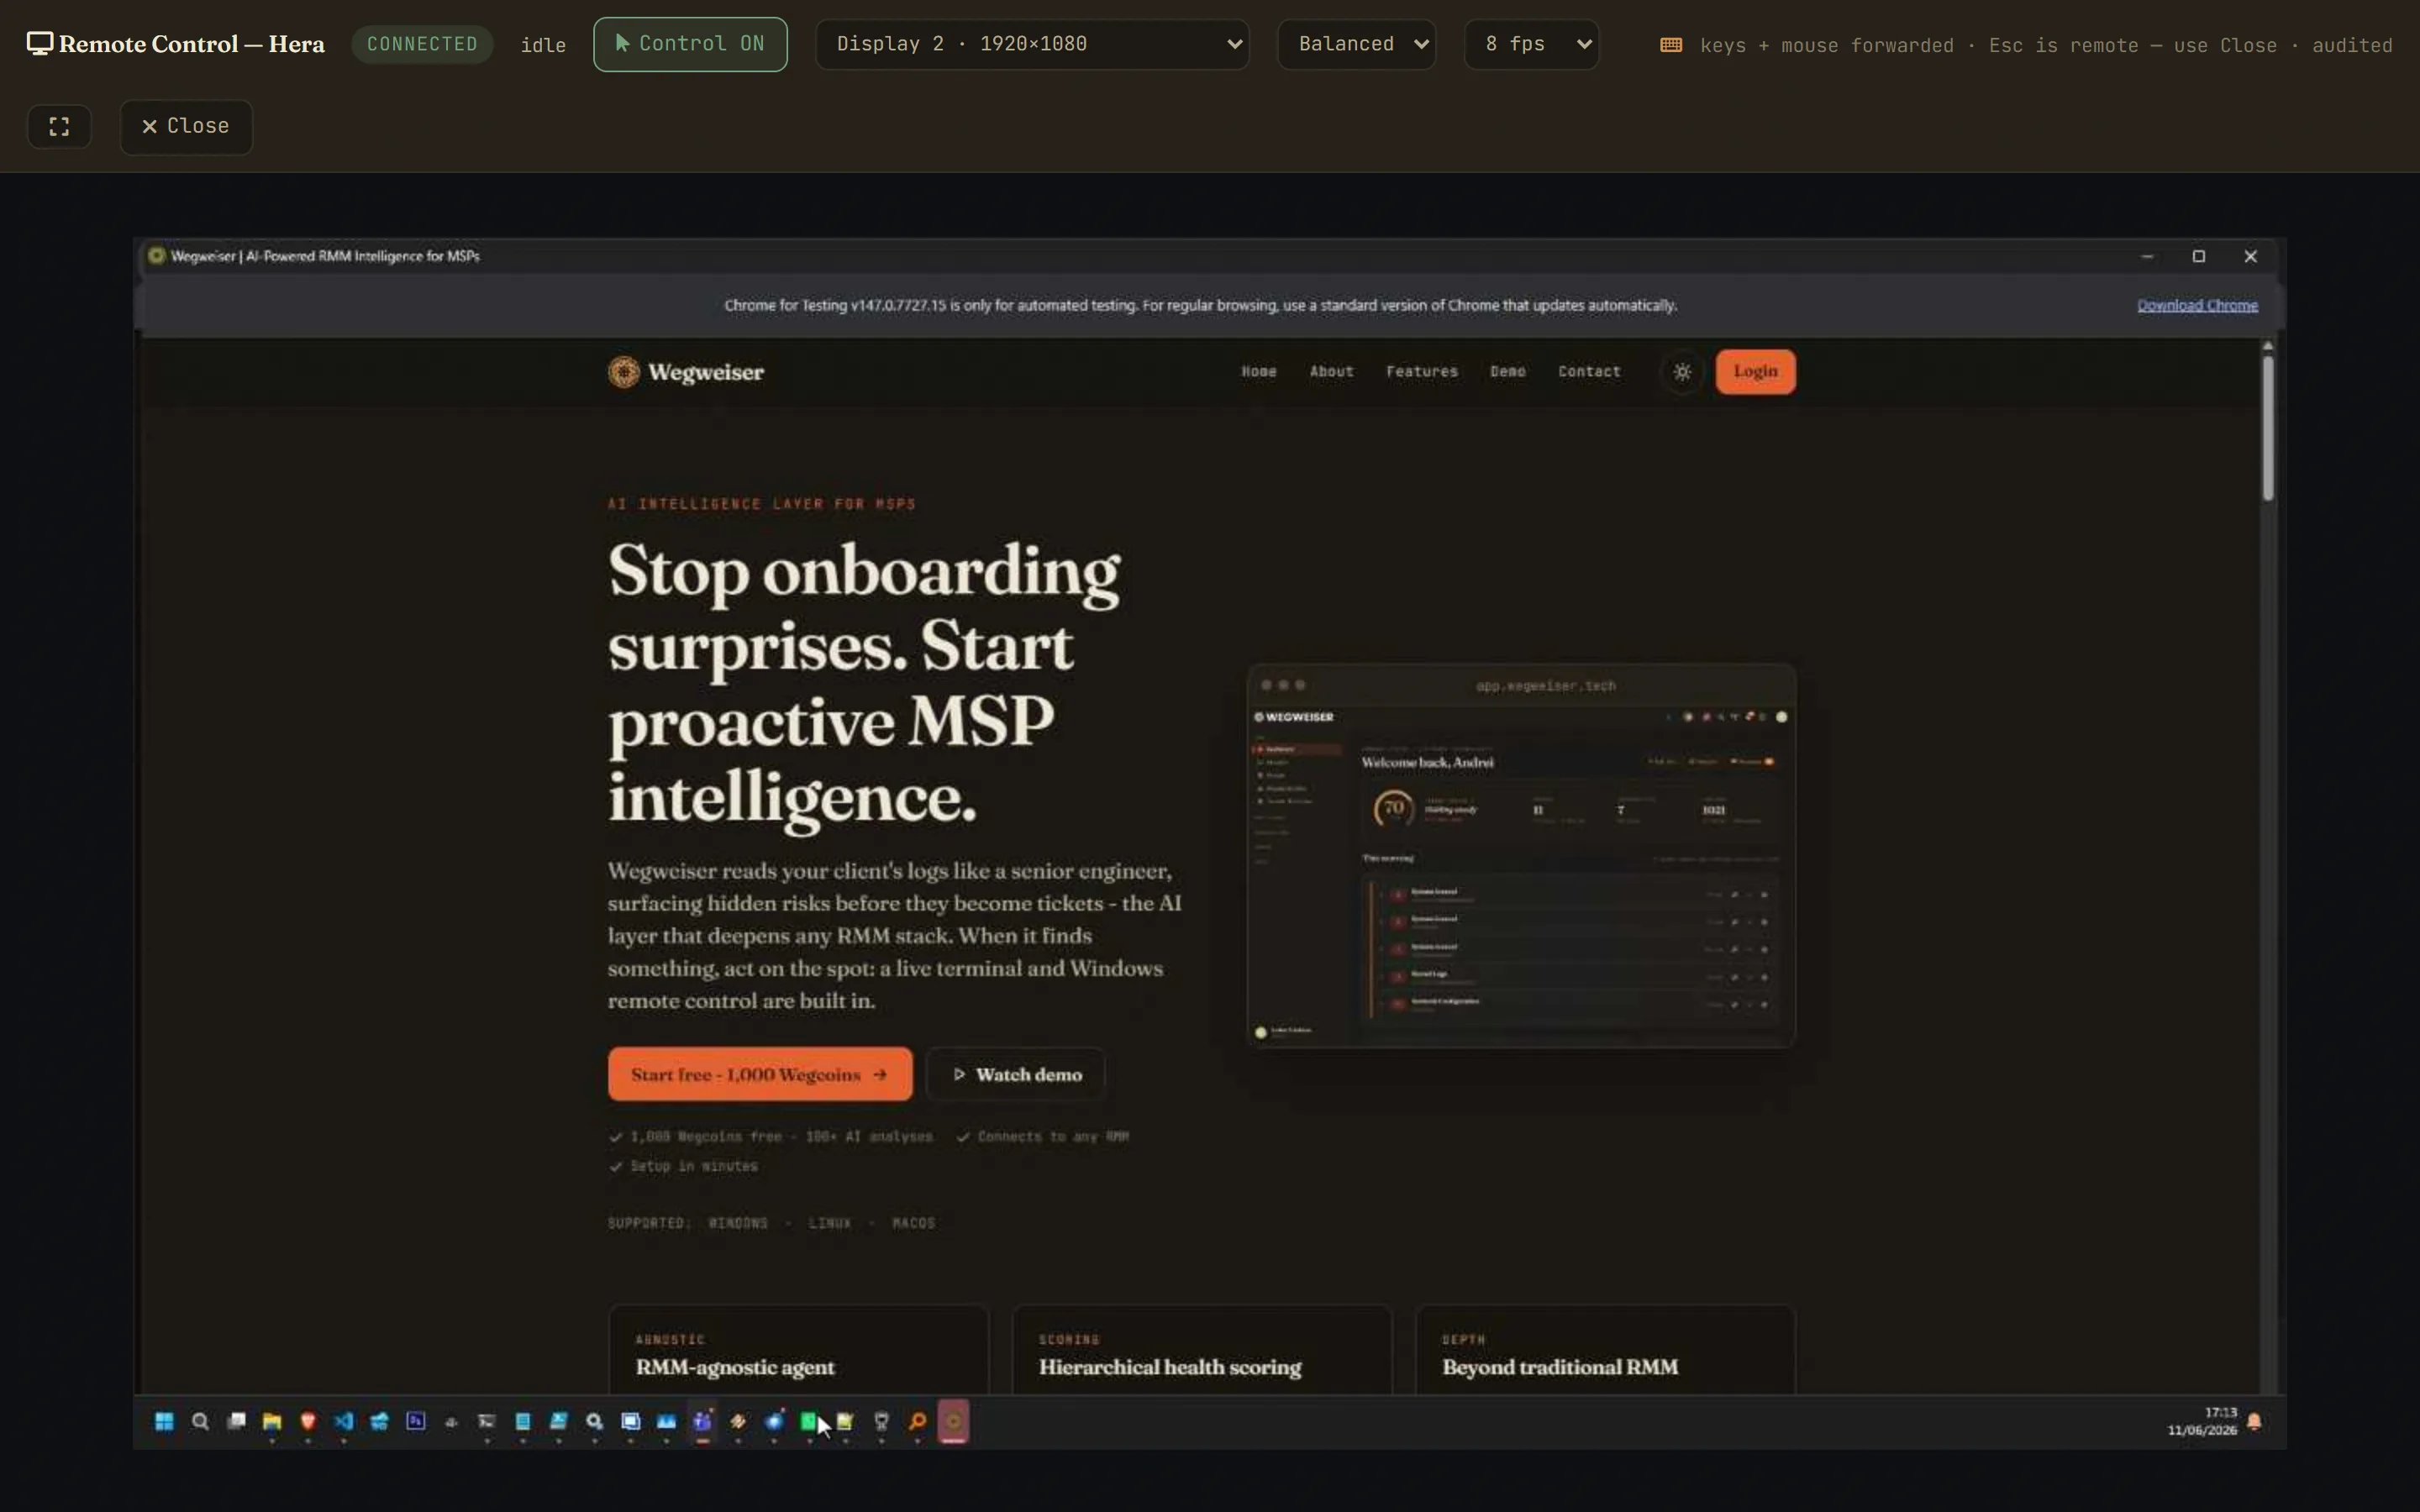
ブラウザからデスクトップ全体を操作できます。VPNも、お客様側のファイアウォールでの受信許可も、別の製品も要りません。Linuxのデスクトップはコンポジター自体から画面を取り込むため、誰も座っていない端末で確認ダイアログを押す必要がありません。画面に変化があったときだけ取り込むので端末への負荷は軽く、モニターの切り替えは1クリック。ロックされたWindowsはサインイン画面を表示し、Ctrl+Alt+Delも送れます。すべてのセッションは監査ログに記録され、利用者が閉じられない最前面のバナーが表示されます。
ライブターミナル(全OS対応)
ブラウザ上でPowerShellまたはbashのセッションを開き、エージェントが動いているオンラインの端末でSYSTEMまたはrootとして実行します。使えるのはオペレーターのみです。認証情報は1つのセッションに限定され、30分で自動的に失効し、セッションを開くたびに監査ログに記録されます。検出結果を調べたら、その場で直せます。
端末に調子を聞く
答えは長い文章ではなく、グラフで返ってきます。CPUのこれまでの様子を尋ねれば、保存されたサンプルをグラフで表示します。今何が起きているかを尋ねれば、エージェントが10秒間端末を観察し、CPU、メモリ、ネットワーク、ディスク(スループット、IOPS、キューの深さ)をグラフにして、原因のプロセスを特定します。回線の実際の速度を尋ねれば、端末自身からダウンロード、アップロード、遅延を測定します。どれも読み取るだけで、書き込みは一切しません。
AIチャットとリアルタイム監視
端末、グループ、顧客のどの階層についても質問でき、その階層の分析履歴すべてをもとに、AIが回答を順次表示します。端末のチャットでは、検出結果を許容済みのリスクとして受け入れる提案もします。どれを受け入れるかは担当者が選び、健全性スコアは残りの検出結果から再計算されます。ライブモニターを開くと、CPU、メモリ、ディスク、ネットワークのデータがエージェントから約2秒ごとに届きます。それ以外の時間は、より軽い基本データを定期通信に載せて送ります。
イベント予測
Windowsのどのイベントが今後24時間と7日間に発生するかを予測します。30日分の記録だけを使った統計分析で、AIの費用はかかりません。定期的なものから散発的なものまで、確度も示します。
ハニーアカウント(おとりのアカウント)
推測ではない、唯一の検出結果です。使われないことだけが目的のアカウント(無効にしたもの、または長いランダムなパスワードを設定したもの)を作り、その名前をWegweiserに登録します。正規の用途でこのアカウントが認証されることはないため、その名前を含むログオンイベントは確率のスコアではなく、持っているはずのない認証情報を誰かが使っているという事実です。照合は、エージェントがすでに読んでいるWindowsのセキュリティログに対して端末上で行うため、ディレクトリの情報が端末の外に出ることはありません。Wegweiserにはディレクトリへの書き込み経路がなく、アカウントを作ることもありません。Windowsのイベントログの収集は24時間に1回なので、検知までは数分ではなく最大1日かかります。実際より速いと思わせるより、そう書いておきます。
検出する7つの項目と、それぞれのスイッチ
意図的にウイルス対策ソフトではなく、そう明言しています。検出は平易な言葉で7つのカテゴリーに分かれます。許可されていないソフトウェア、標的型攻撃のツール、既知のマルウェアと犯罪用ツールキット、スパイウェアと監視ツール、攻撃コードとバックドア、不審なパターン、コミュニティによる幅広い検出です。それぞれに実際の件数が表示され、オン・オフは自分で切り替えられます。毎日のスキャンでは全端末で毎日実行する価値のあるチェックを行い、残りは独自の頻度で実行する詳細スキャンが受け持つため、毎日のスキャンを絞っても検出範囲は減りません。複数のMSPのオペレーターが繰り返し却下する検出ルールは、自動的に廃止されます。
社内やお客様との共有用に、1ページの資料にまとめました:PDFをダウンロード
シャドーAIの検出
誰も承認していないAIツールを見つけます。Windows、Linux、macOSのClaude Code、Gemini CLI、GitHub Copilot CLI、Ollama、WindowsのClaude Desktop、ChatGPT Desktop、LM Studio、LinuxのAntigravityに対応。置かれている場所ではなくツールそのものの特徴で照合するため、スキャンが届く範囲ならどこにあっても見つかり、残っていた設定ファイル1つからでも検出できます。検出があると端末にタグが付き、CIS ControlsとISO/IEC 27001の無許可ソフトウェアに関する管理策の証跡になります。
コミュニティのルールは、まず詳細スキャンで
検出ルールは当社のものだけではありません。45以上の審査済み公開ルールリポジトリをまとめたYARA-Forgeを毎週取得し、当社の検出ルールと並べて登録しています。コミュニティのルールは意図的に、毎日のスキャンより先に詳細スキャンで使います。まだ誰も挙動を確かめていない検出ルールは管理しているすべての端末で反応しかねず、検証していないルールは見つけるもの以上の手間を生むからです。毎日のスキャンに入るのは、実績を積んでからです。
Retrohunt
過去にさかのぼる検出です。新たにマルウェアとして公開されたサンプルのハッシュを、すでに収集済みの全端末の実行ファイル一覧と照合します。持ち込まれた日には未知だったファイルも、正体が判明した日に見つかります。ヒットはほかの検出と同じく脅威ハンティングの画面に表示されます。
ソフトウェアを名指しする見出しが顧客のIT環境を検索
見出しや新たな脆弱性がソフトウェアを名指しすると、セキュリティブリーフィングはそれを調査対象に変えます。各顧客の端末を、そのソフトウェアがインストールされている名前で検索し、バージョンを修正済みバージョンと照合し、6時間ごとにライブosqueryで端末自身に問い合わせます。「Threat response」カードは、何がどこで動作し、どのバージョンが修正済みを下回り、ライブ確認で何が聞けたかを示します。示すのはインストールの有無であり、脆弱であるとは言いません。アラートも出しません。
人にしか分からない事実
正しいデータだけを読んだ分析が、開発用のデスクトップを本番の写真サーバーだと判断したことがあります。足りなかったのは、追加のデータではありませんでした。端末、グループ、顧客、テナントのいずれかにメモを1つ残してください。何のためのものか、誰が管理しているか、何が意図的なのか。それを対象とするすべてのチェックが、同じ事実を読みます。記入者と日付が記録され、除外設定と同じように下の階層へ引き継がれます。
自分の計測値を自分で点検
誤って反応する検出結果には、いずれ誰かが気づきます。気づかれないのは、計測をやめたまま、もっともらしいスコアを書き続けるチェックのほうで、こちらのほうが危険です。Wegweiserは自らの数値を点検します。何もないサンプルから計算されたスコア、ほかの端末が使わない形式で保存されたデータ、下にあるデータが変わっているのに何回実行しても動かないスコア。当社自身の環境を初めて点検したときには、堅牢化スコアが58〜66なのに、レポート自体には実施したテストが0件と書かれた端末が8台見つかりました。こうした問題で端末の健全性が下がることはありません。壊れた計測器は病気の患者ではなく、両者を混同すれば数値全体が意味を失うからです。
理由を聞いて、一度で却下
ルールが反応した理由をAIに尋ねると、一致したファイル、ルールの出自、平易な英語での説明が返ってきます。誤検知なら一度ミュートするだけで、表示している期間に一致したすべての端末に適用されます。十分な数の端末でルールが却下されると、そのルールはパックから完全に外されます。
動いていることと、安全なことは違う
死活監視で分かるのは、お客様のWebサイトが応答することだけです。こちらは、何が応答してくるのかを調べます。お客様が実際に運営している公開サイトに対する外部からの脆弱性診断で、インジェクション、欠けている保護、露出している情報、弱い通信の暗号化を確認します。検出結果はそのお客様の画面にほかの情報と並べて表示され、お客様に渡せるレポートも作れます。Webサイトは1つずつ許可を得て登録し、お客様の同意を確認した人の名前を記録します。診断の頻度には上限があり、それは当社ではなく、診断されるサーバーを守るためです。
お客様のサービスの死活監視
Web、メール、VPNなど、お客様が実際に気づくサービスを、顧客ごとの監視とキーワードチェックで見守ります。障害は担当者に通知する前に別系統から再確認し、ほかの通知と同じSlack、Teams、Webhookに送ります。復旧したときも通知します。
招待は1人ずつではなく、名簿で
従業員100人のお客様を登録するには、招待画面を100回開く必要がありました。今は名簿をアップロードし、実行前に何が起きるかを確認してから確定するだけで、1人ずつ役割を付けた招待が送られます。役割は意図的に2つだけです。プラットフォーム全体の権限はデータベースで付与し、表計算ファイルからは決して付与しません。
パスキーでログイン
フィッシングに強いWebAuthnのパスキー(Touch ID、Windows Hello、ハードウェアキー)でログインできます。TOTPによる二要素認証と、使い捨てのバックアップコードにも対応しています。
レポートセンター
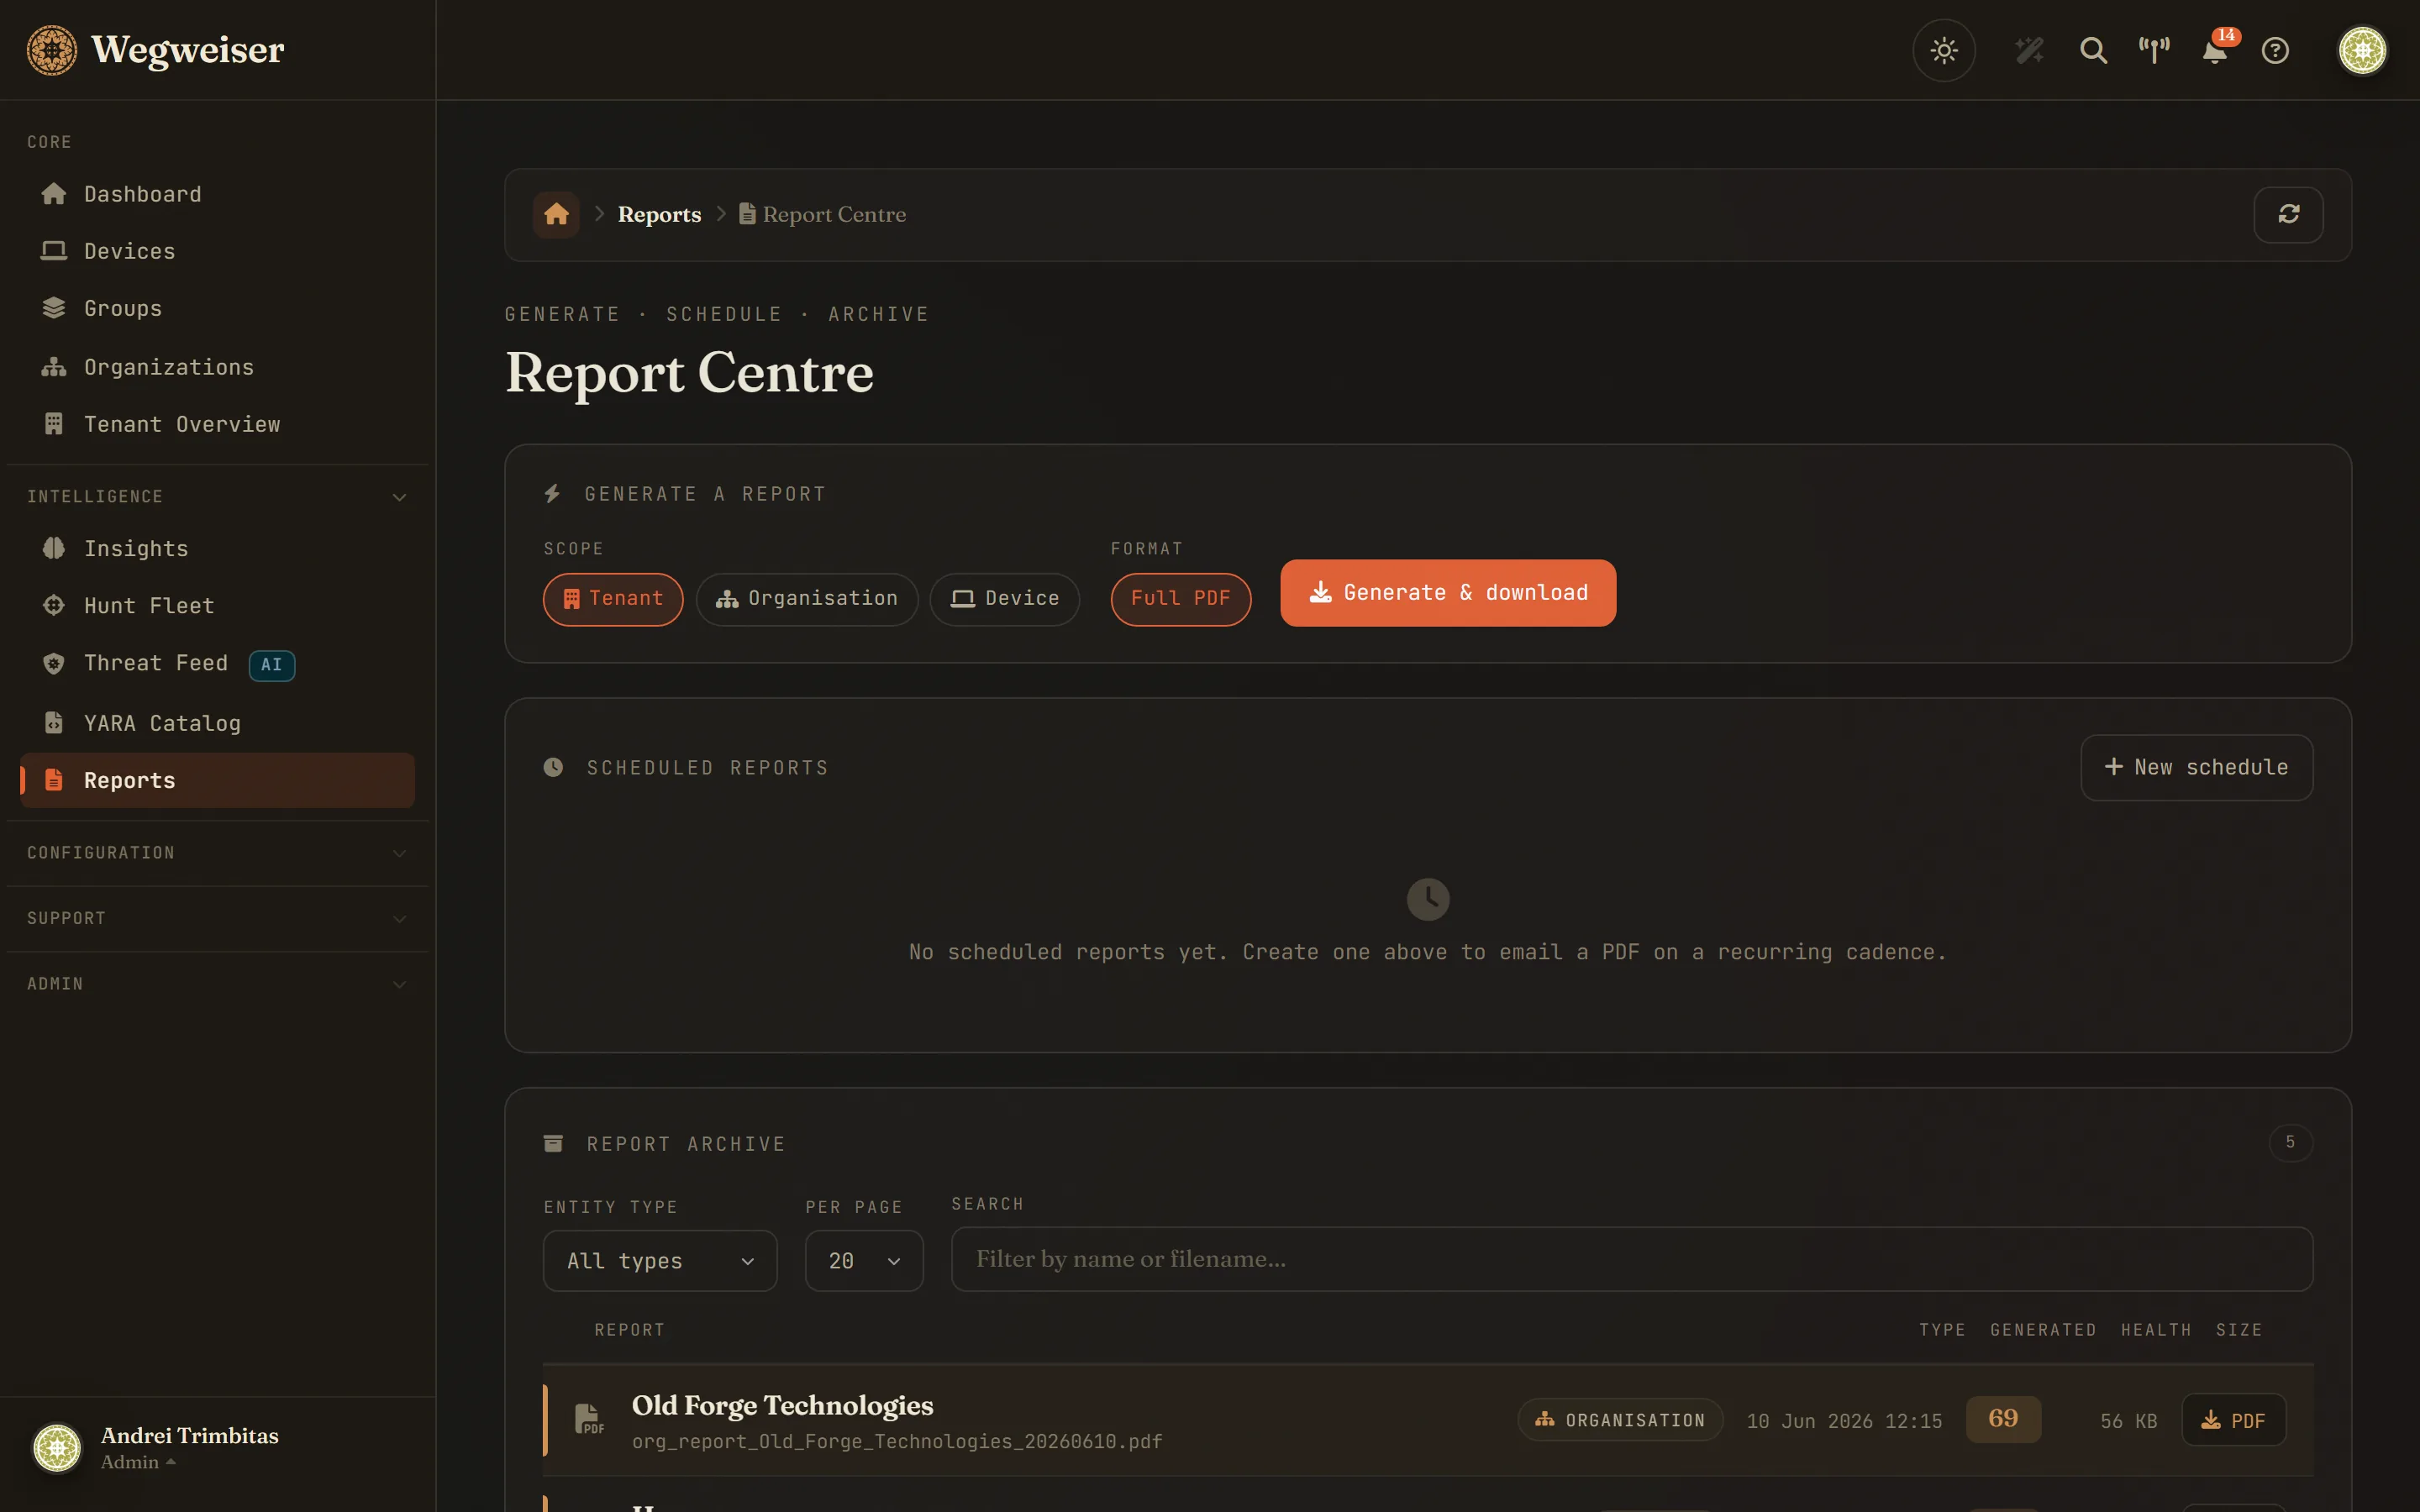
端末、顧客、テナント単位のPDFを必要なときに作成でき、顧客やテナントのレポートは毎週または毎月メールで自動送信できます。さらに、お客様向けの分かりやすい四半期レポート、顧客ごとの端末一覧CSV、作成したすべてのPDFを検索できるアーカイブも備えています。
管理しているすべてを1ページで
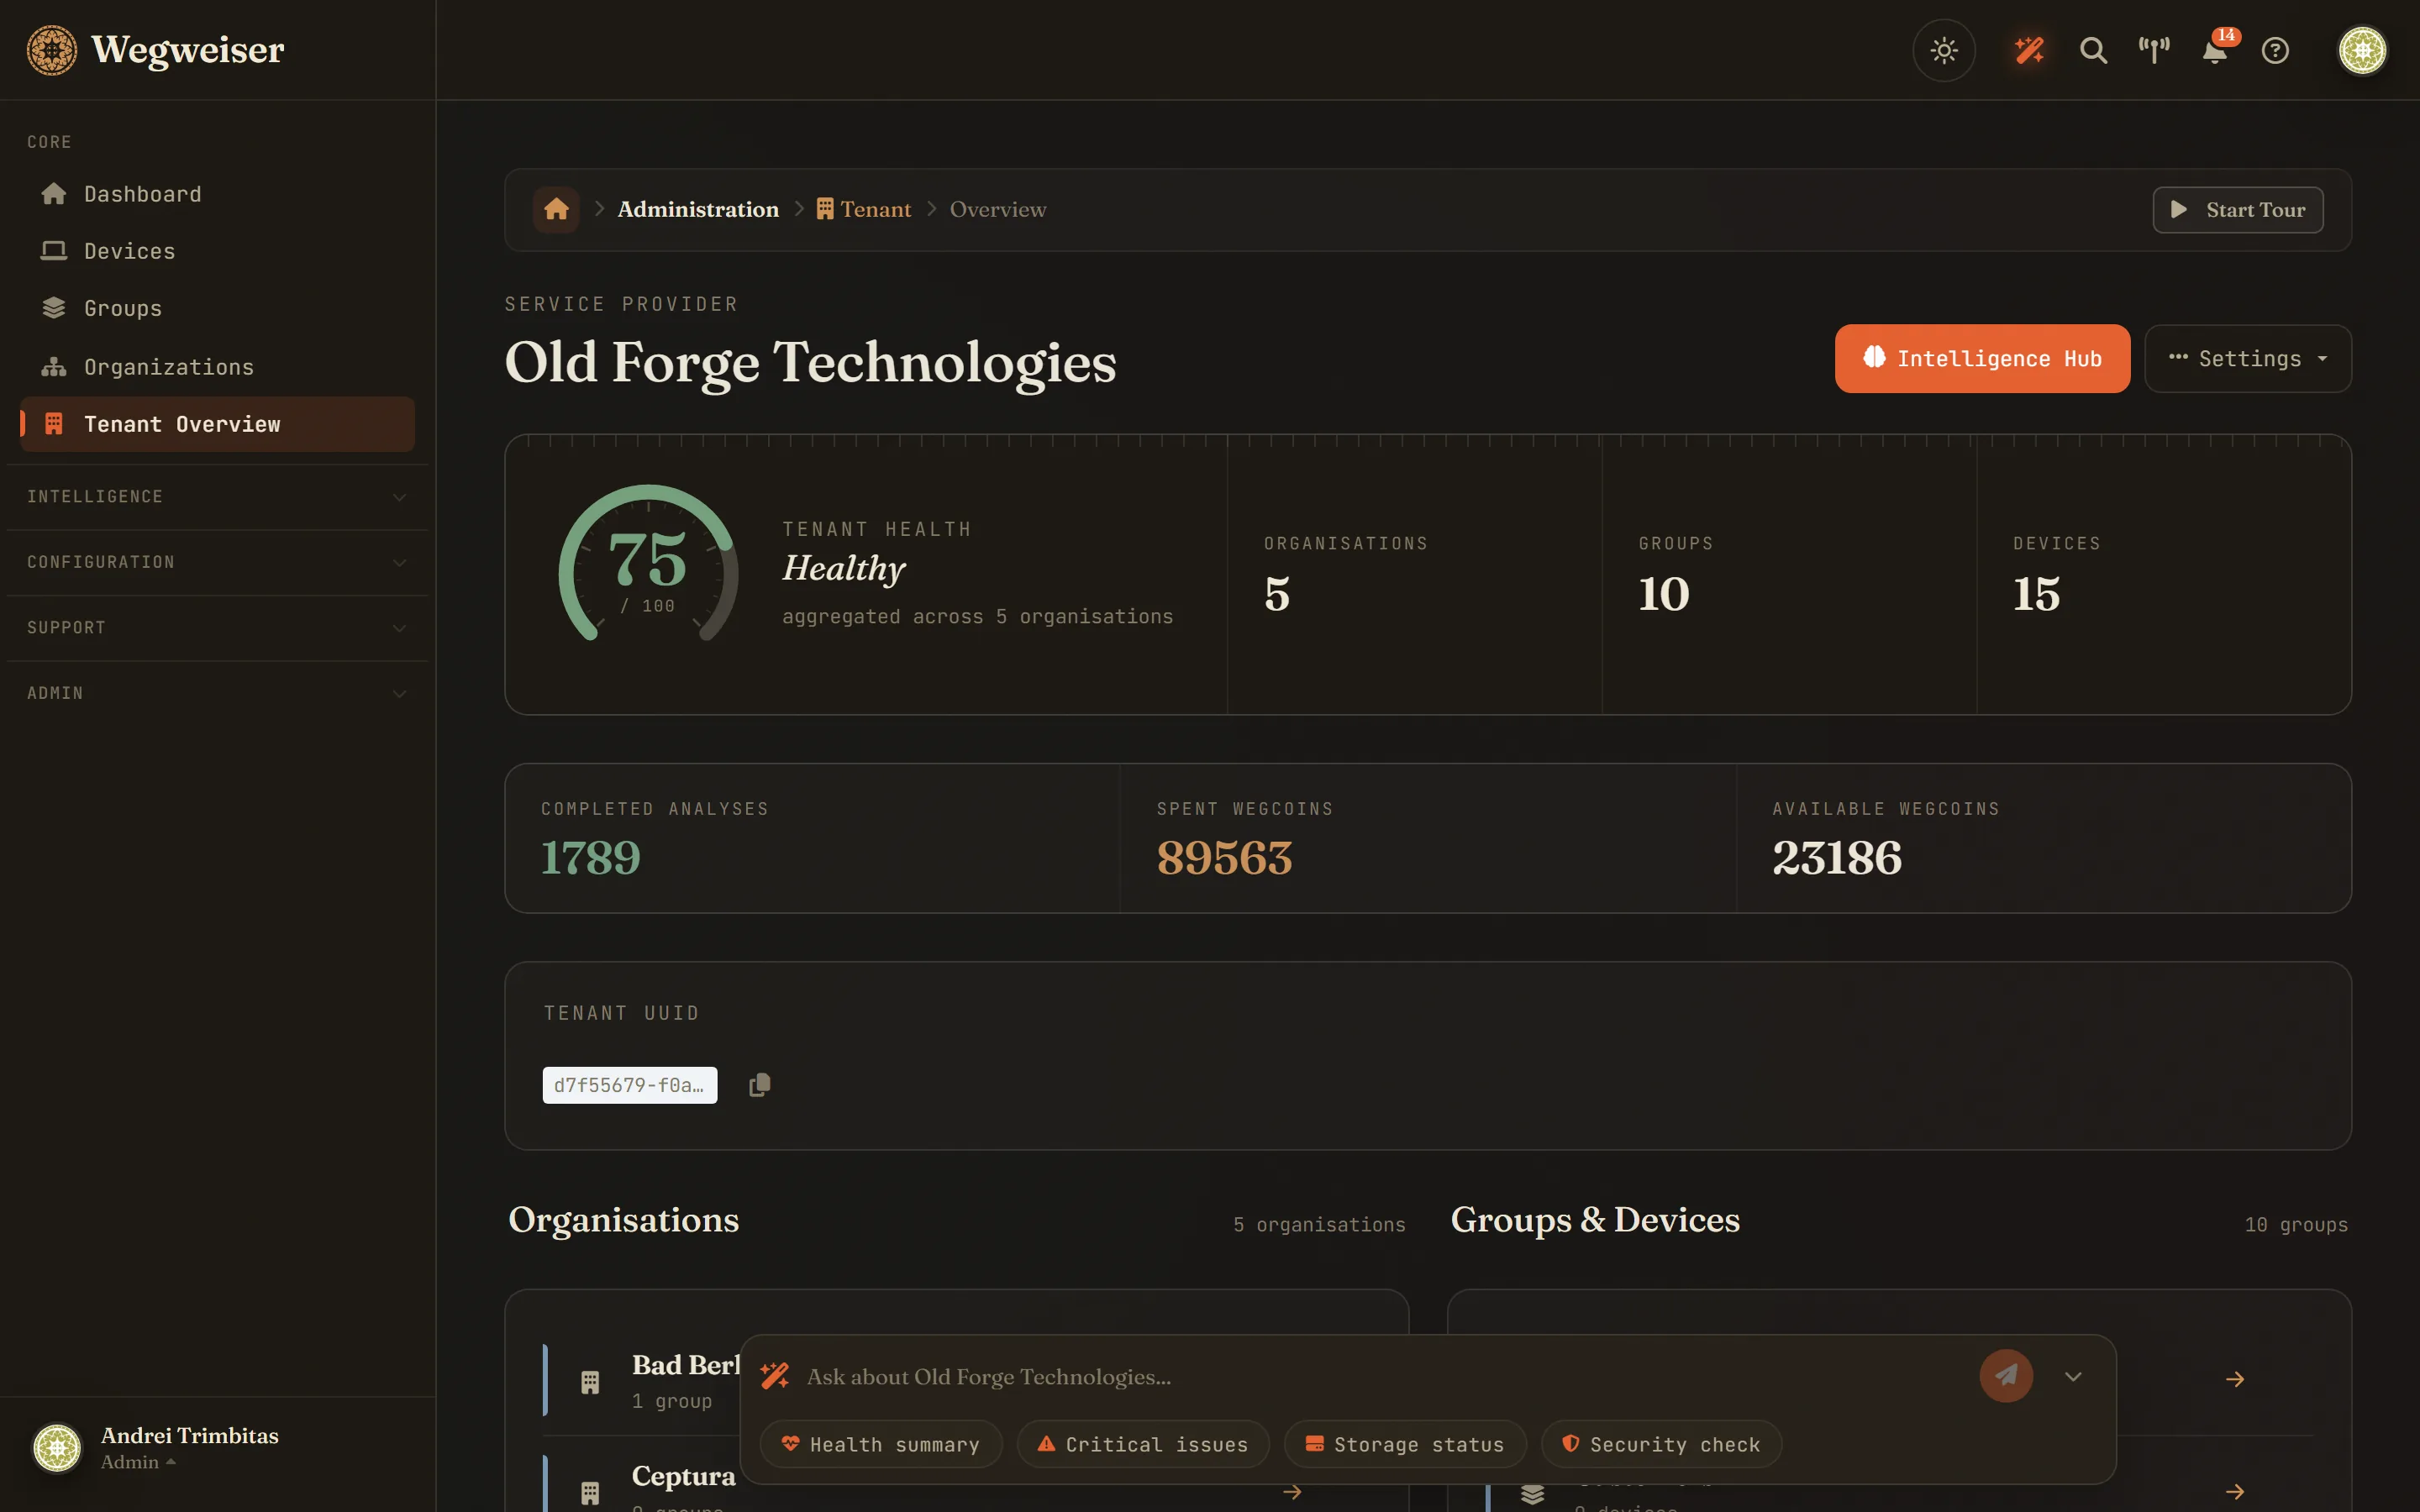
顧客の画面と同じ章立てで、IT環境全体を表示します。すべての階層の健全性と90日間の推移、状態の悪い順に並んだすべての顧客、そして顧客をまたいで繰り返す問題の週ごとのまとめ。どれも各端末の分析から積み上げたものです。同じバーから、テナント全体についてアシスタントに質問できます。
Slack・Teams・Webhookへのアラート
重大な検出結果を、Teams、Slack、メール、またはチケット管理ツールが取り込めるWebhookで、いつもの業務の流れに届けます。汎用Webhookの送信にはHMACの署名を付けられ、どのチャネルも1クリックでテストできます。
ヘルプデスクとRMMとの連携
Zammadの組織一覧をそのままWegweiserに読み込むため、150件の顧客名を誰かが入力し直す必要はありません。そのうえで、検出結果をチケットとして登録します。使われたハニーアカウント、故障を自ら報告しているドライブ、分析でも本物と判断されたマルウェアの検出、健全性の基準を下回った端末などです。チケットはイベントごとではなく、端末と状態の組み合わせごとに1件で、新しく伝えることがあるときだけ追記します。担当者がチケットをクローズしたら、Wegweiserが再び触れることはありません。どの顧客でも初期設定はオフで、実際には登録せずに内容を確認できるテスト実行も用意しています。ケースから専用のチケットを起票することもでき、お客様には調査中であることだけが平易に伝わり、調査結果はチーム向けの内部メモとして届きます。Kaseya VSA 10では、健全性スコア、状態、Wegweiserへのリンクが、対応付けた各端末に書き込まれます。
エージェントは自動で最新に
4つのバージョンのエージェントが混在する環境では、修正が一部の端末にしか届きません。新しいリリースはまず当社自身の端末に届き、そこで問題なく動いたものだけが翌日に各テナントへ届きます。数時間かけて少しずつ配布するので、不具合のあるビルドは全台に届く前に止められます。各インストールは署名され、検証され、実際の通信で動作を確認できて初めて完了となり、確認できなかった端末は自ら前のバージョンに戻ります。バージョンの固定や一時停止もでき、特定の端末だけ更新を受け付けないようにすることもできます。
お客様向けの共有リンク
ログイン不要、チャットなし、内部IDも表示しない読み取り専用の健全性ビューを、トークン付きのリンクでお客様に渡せます。いつでも無効にできます。
7つのフレームワークから、使うものを選ぶ
検出結果には、それが実際に裏付ける管理策を表示します。対応しているのは、CIS Controls v8.1、ISO/IEC 27001:2022(JIS Q 27001:2023)附属書A、NIST SP 800-53 Rev. 5、英国NCSCのCyber Essentials、そしてドイツのお客様向けのBSI IT-Grundschutz、ドイツ法上のNIS2(BSIG第30条第2項)、DIN SPEC 27076です。表示するものはテナントごとに選べます。手作業で保守し、あえて控えめにした対応表で、AIの推測ではありません。どのチェックも、対応する管理策があるか、何も裏付けないと明記されているかのどちらかでなければ、テストが失敗してビルドが止まります。監査に向けた目安であって、認証ではありません。日本のSCS評価制度とIPAの中小企業の情報セキュリティ対策ガイドラインには、現時点では対応していません。
自社のLLMを使う
分析とチャットを、自社で運用するOllamaに向けられます。OpenAI、Anthropic、Azureにお客様のデータは送られず、チャットの検索も手元のCPUで計算した埋め込みで動きます。官公庁、医療、法務向けに作りました。画面はそのままで、モデルだけを自前にできます。
動画
実際の操作画面
エンジニアが1台の端末に対して行う3つの操作を、実際の検出結果を使って本番の製品で録画しました。ナレーションも編集も演出もありません。
対象
Wegweiserが向いているのは
新しいお客様の引き継ぎに苦労しているITサービス事業者
お客様の規模が大きいほど、重大な問題を抱えた端末を見つけるのは難しくなります。
ひとり情シス、少人数の情シス
あらゆる機種やイベントログに詳しい人はいません。担当者の知識をAIが補います。
AIでIT運用を変えたい方
RMMやIT資産管理ツールを補うAIと、その先のIT運用に関心のある方。
記録
ブログ(英語)
何を変えたのか、なぜ変えたのかを、変えた本人の言葉で。理由まで書いたリリースノートです。記事は英語で公開しています。
Eyewitness asks the customer for what the agent can't see
Eyewitness reads each new ticket, works out what a technician will need from the machine, and asks the customer's phone for it: a photo of the screen, a video of the power light, the beeps a PC makes when it won't start. It runs on our staging server and is coming to Wegweiser.
記事を読む → 2026年10月24日Probes now find files that no installer registered
Windows agents from 0.3.119 list the executables where software is installed, once a day, and the server keeps the history. A threat probe can name a file such as php8ts.dll or log4j-core and find it on machines that are switched off, and Stack has a Find a file search across every client.
記事を読む → 2026年10月23日Machines added mid-month now bring their Wegcoins with them
From today a machine that joins a plan during the month is charged pro rata the next morning, and its share of the plan's included Wegcoins arrives in the same pass, so onboarding a client on the 2nd no longer drains the allowance of the machines you already had. A machine that stops checking in leaves the bill after 31 days instead of 45.
記事を読む →料金
1台あたりの月額料金
APIキーを自社で持ち、AIプロバイダーに直接支払います。データは選んだプロバイダーに送られます。この料金はプラットフォーム自体の料金で、データ収集、履歴、スキャナー、リモートアクセス、レポートを含みます。
全端末に毎月1回の完全なAI分析と、チャットや必要に応じた再チェックの余裕があります。引き継ぎやインシデントで深く調べる月のために、追加パックも用意しています。
1台あたりおおむね毎週の分析。入れ替わりの激しい環境、厳しい確認が求められる環境、トラブル対応中のお客様に。
※価格は英ポンド建てで、税抜です。プランは英ポンドまたはユーロで、クレジットカードでお支払いいただけます。すべてのアカウントは1,000 Wegcoins付きで、クレジットカードなしで始められます。プランを選ぶ前に、実際の環境で試してください。請求の対象は、その月に実際にチェックインした端末だけで、ライセンス数ではありません。プランに含まれるWegcoinsが先に使われ、その月の終わりに失効します。購入したWegcoinsに有効期限はありません。
新しいお客様の引き継ぎレポート(全端末の診断を自社のロゴ入りで1つのPDFにまとめたもの)は、1部10 Wegcoinsです。
新しいお客様を引き継ぐときは、新規顧客向けのIT環境診断もご利用いただけます。30台まで£249で、全端末を診断し、お客様全体のレポートを1つにまとめます(ページは英語です)。
※Wegweiserは英国のプライベートクラウドで稼働し、データも英国内に保存されます。AI分析は初期設定ではAnthropicのClaudeが行い、英国やEUの外で処理される場合があります。データの所在地が重要な場合は、自社のAIをお使いください。自社のAWS Bedrockアカウントで東京や大阪など任意のリージョンを指定してClaudeを使うことも、ドイツでホスティングされているプロバイダーを使うことも、自社サーバー上の自社モデルを使うこともできます。その場合、分析とAIチャットはそのAIにだけ送られます。ただし、技術者が開始する詳細調査「ケース」は、引き続きAnthropicのClaudeで実行されます。それ以上が必要な場合は、Wegweiser自体を自社のクラウドで運用することもできます。ご相談ください。
※管理画面とAIの分析結果は英語またはドイツ語で表示されます。日本語表示には対応していません。
IT環境の現状を、まず把握してみませんか
数日ではなく数分で、お客様や自社の端末で実際に何が起きているかを確かめられます。登録すると1,000 Wegcoinsが付与され、多くの端末で詳しいAI分析を実行できます。クレジットカードは不要です。
無料で始める(クレジットカード不要)ご相談
お問い合わせ
ご質問、デモのご依頼、提携のご相談など、お気軽にどうぞ。通常は英国の1営業日以内(日本時間ではおおむね夕方から深夜)にご返信します。日本語でのお問い合わせも承ります。
所在地
Old Forge, Newmarket Road, United Kingdom, CB8 7PP(英国)
電話
+44 1223 297 870
メール
info@wegweiser.tech