Für MSPs und Systemhäuser, als Ergänzung zu jedem RMM
Keine Überraschungen mehr beim Kunden-Onboarding. Proaktive KI-Analyse für MSPs.
Wegweiser liest die Ereignisprotokolle und Logs Ihrer Kunden wie ein erfahrener Techniker und macht verborgene Risiken sichtbar, bevor daraus Tickets werden: die KI-Analyse für Managed Service Provider (MSP), die jedes RMM ergänzt. Findet Wegweiser etwas, handeln Sie sofort, denn Live-Terminal und Fernwartung für Windows und Linux sind eingebaut.
RMM-unabhängiger Agent
Unser schlanker Agent wird über jedes RMM (Remote Monitoring and Management) ausgerollt: auf Windows-Arbeitsplätze und Server, Linux, macOS und Netzwerkgeräte. So sehen Sie den gesamten Bestand und nicht nur einen Ausschnitt.
Zustandswert auf jeder Ebene
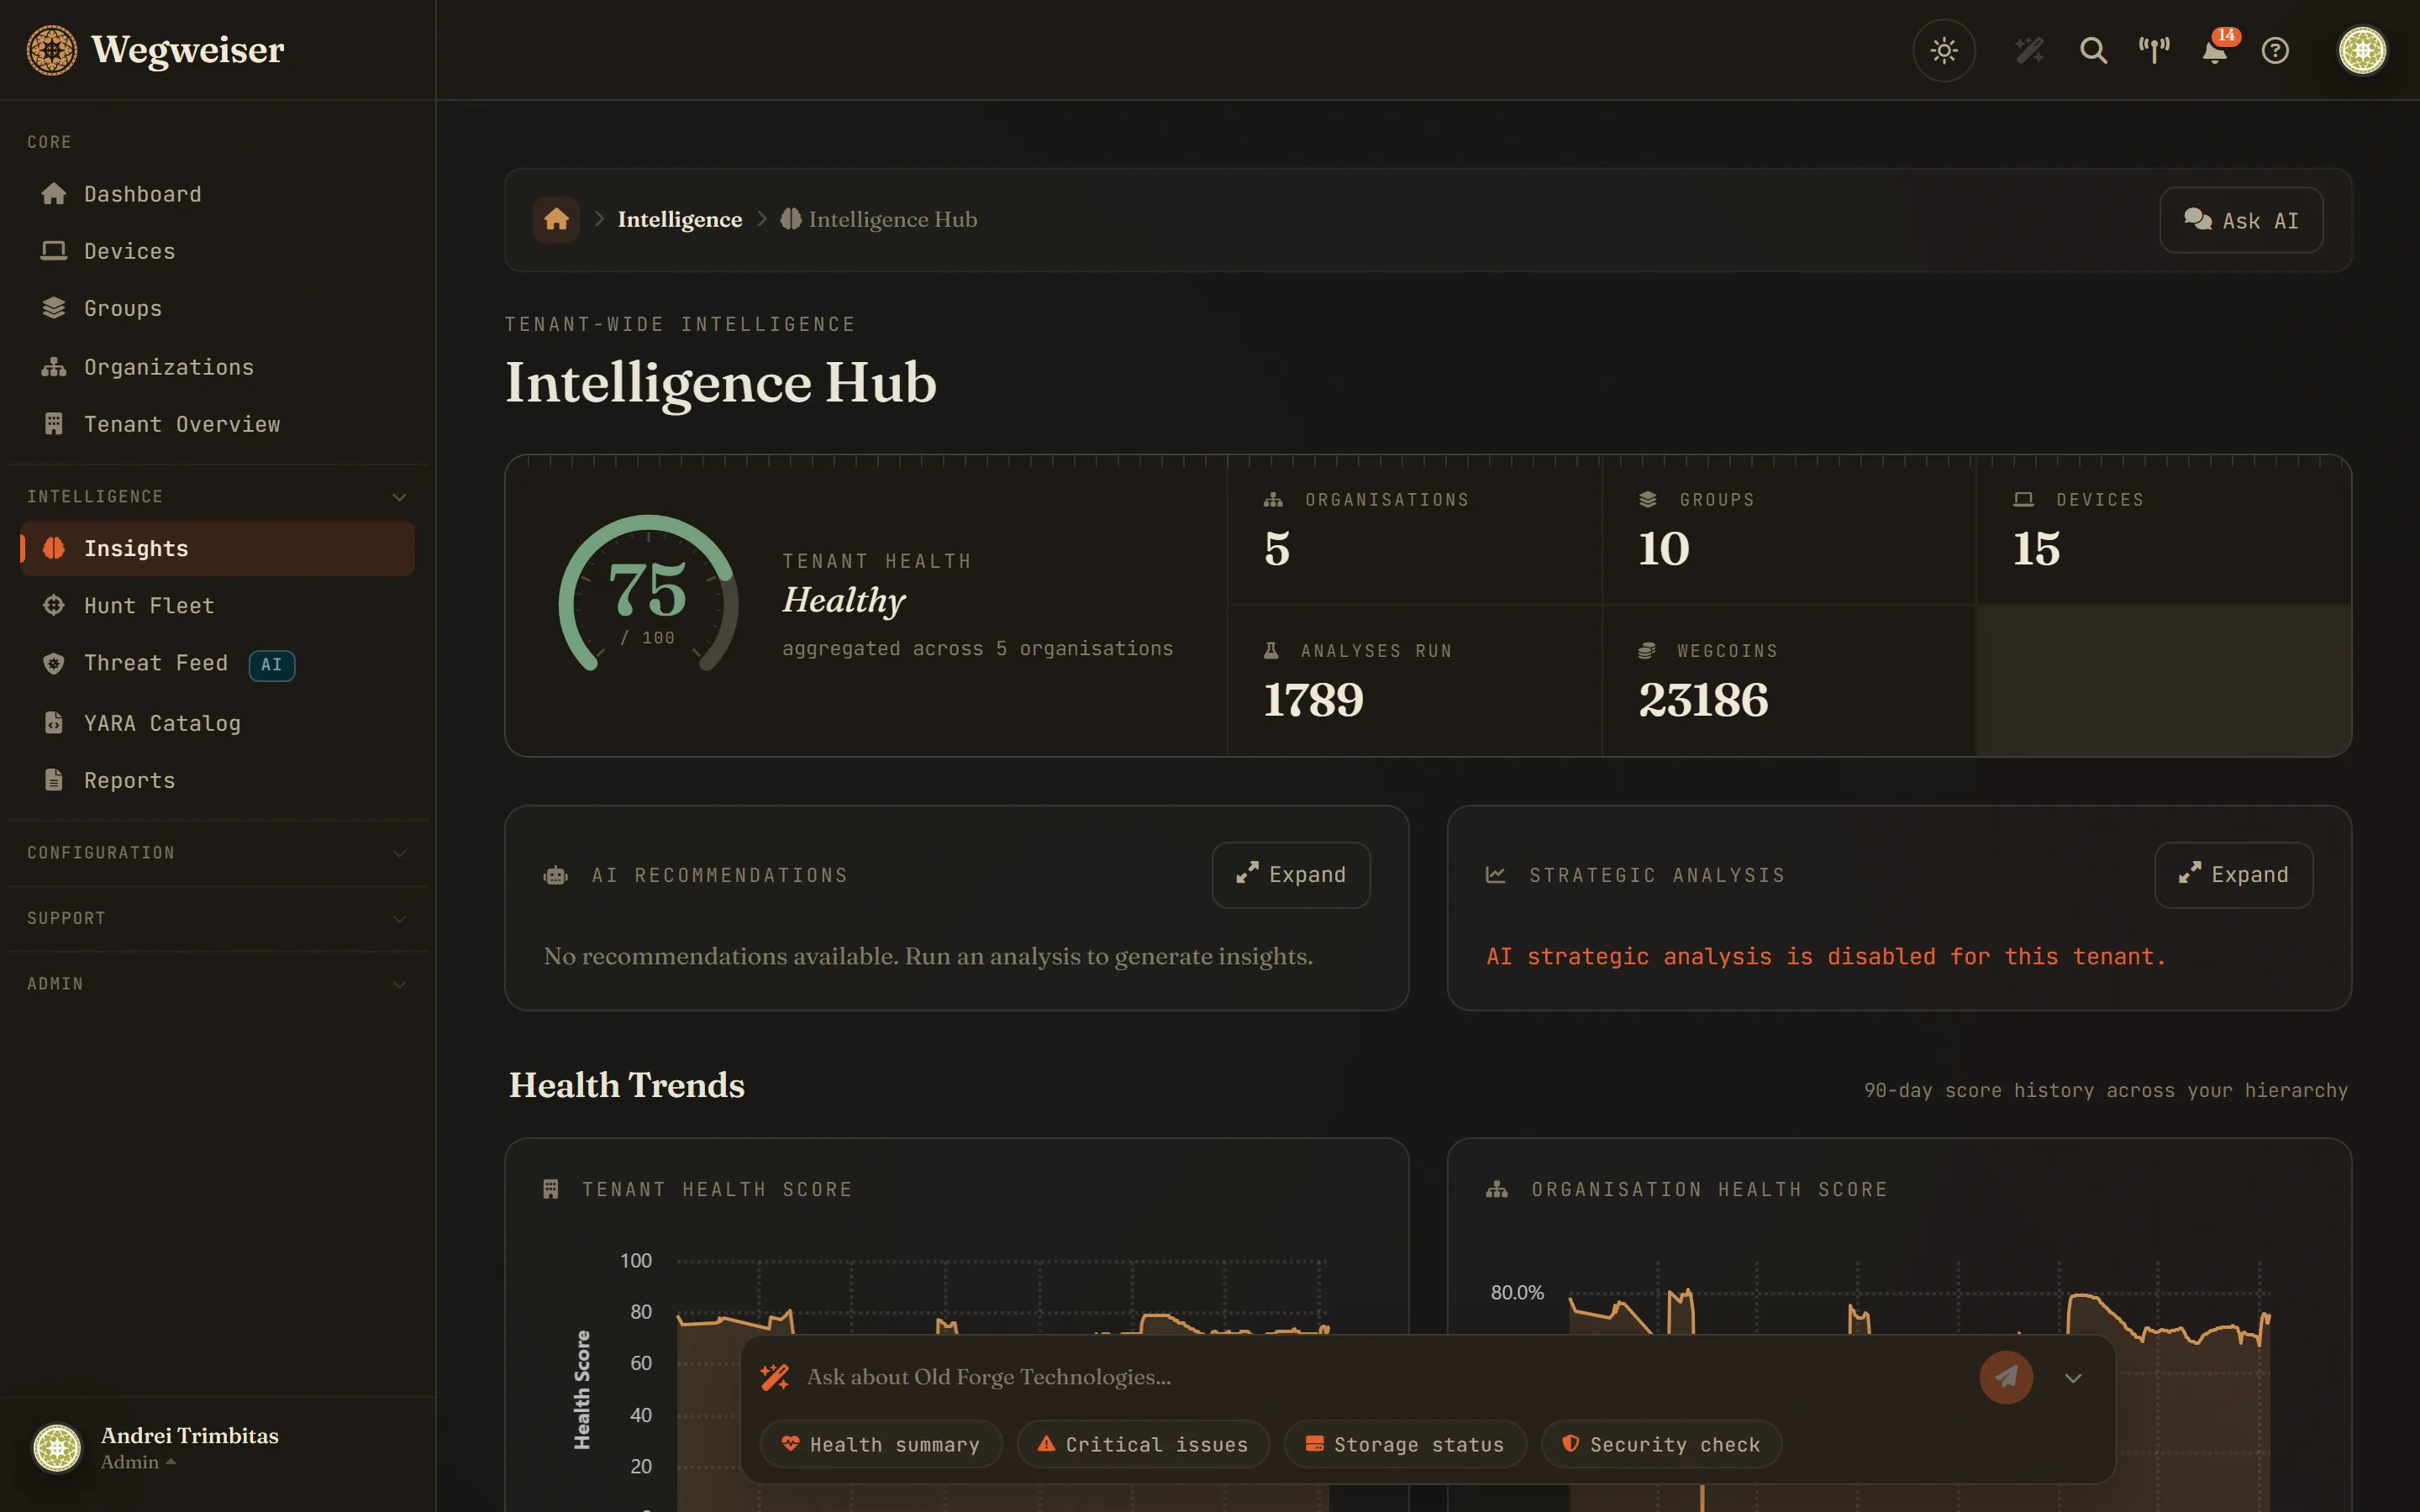
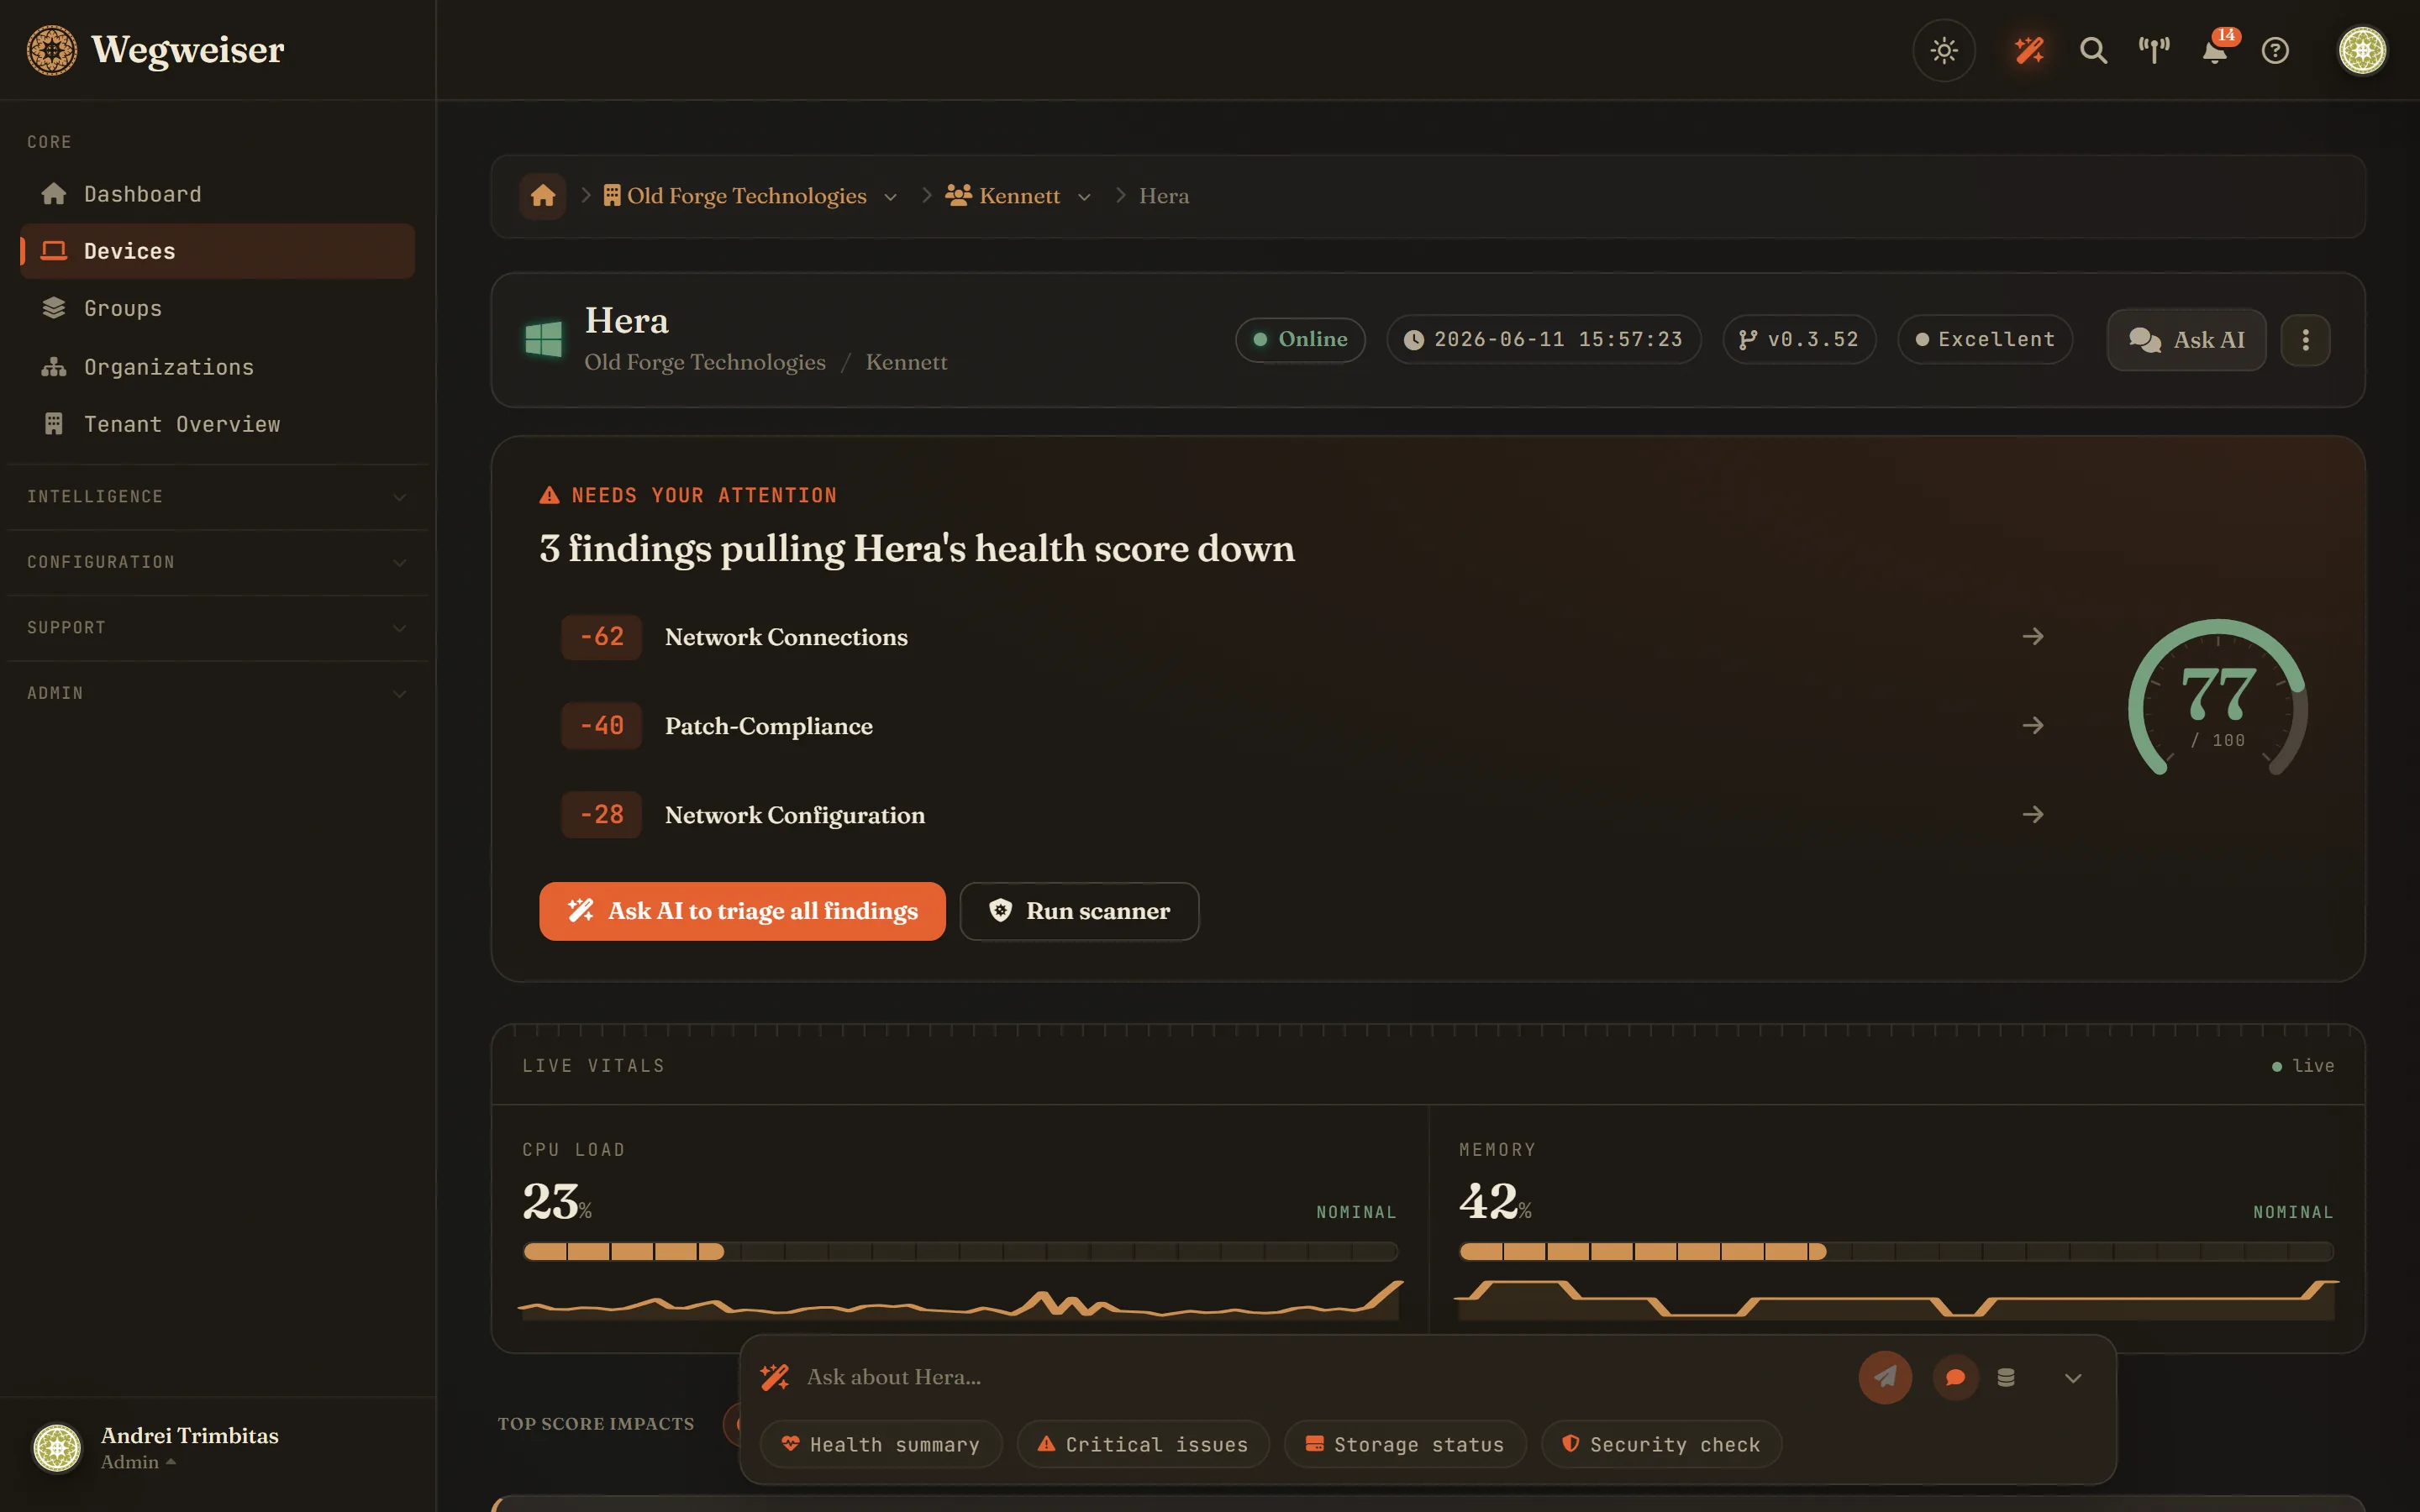
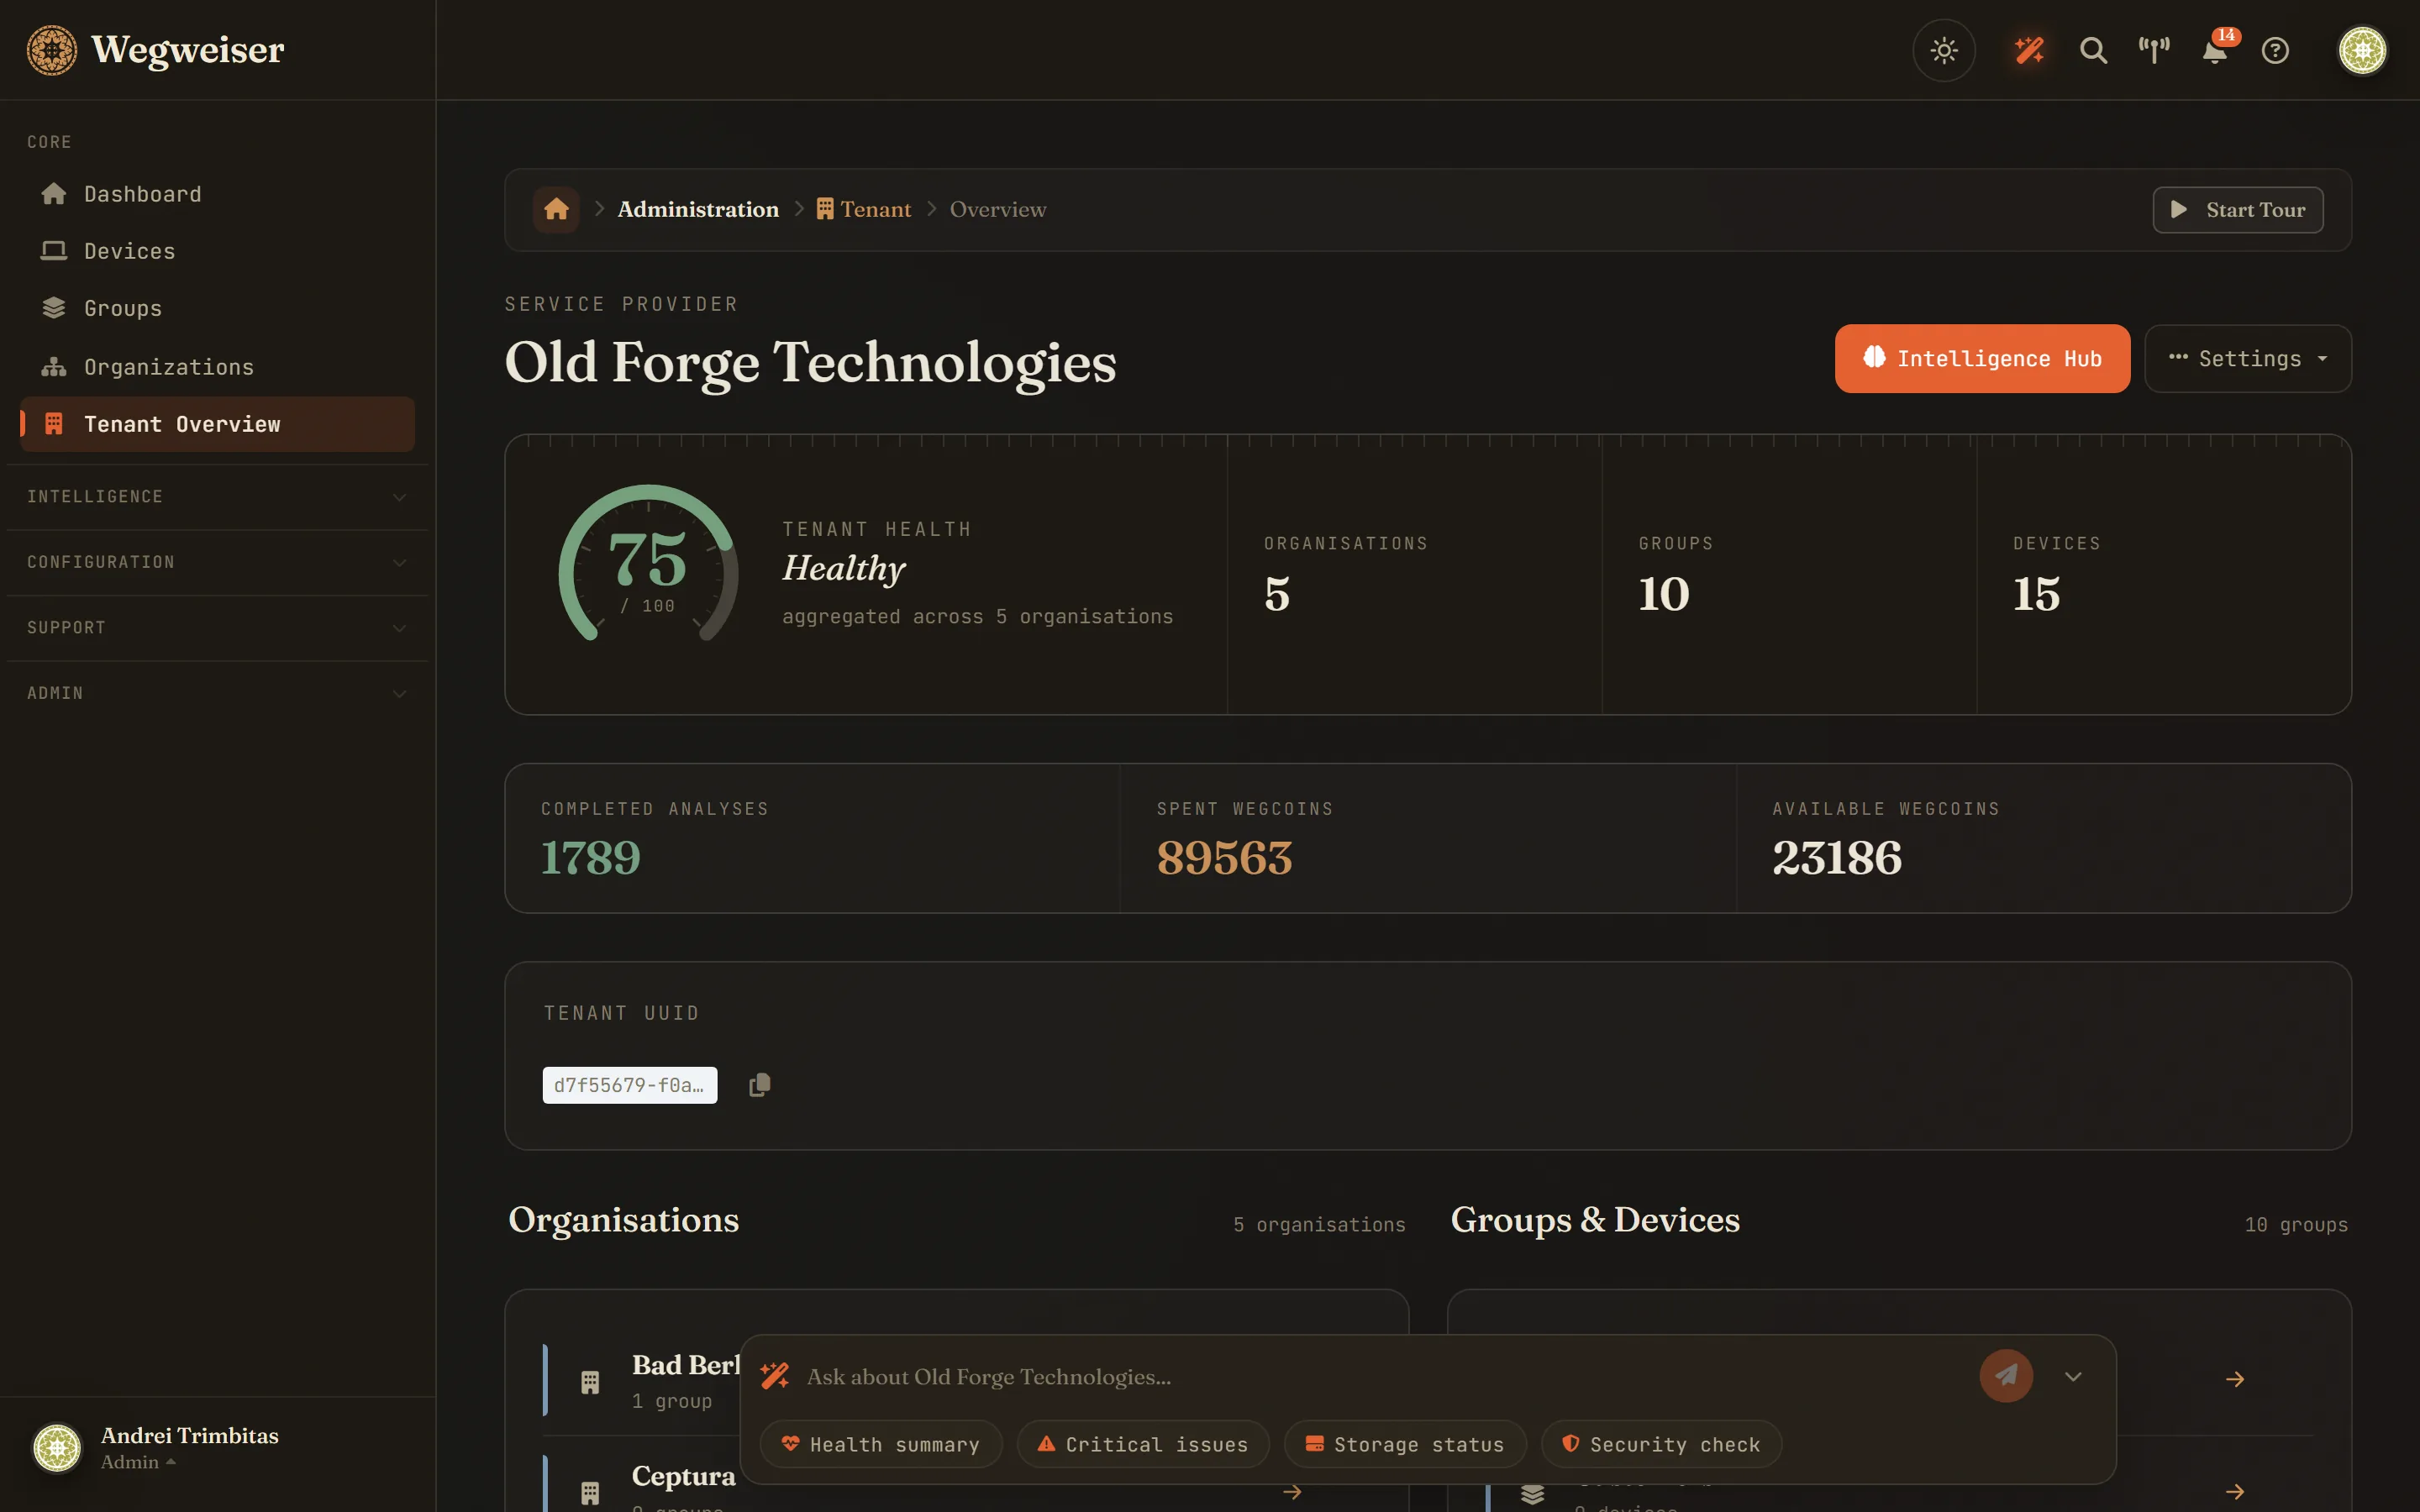
Jedes Gerät erhält einen KI-berechneten Zustandswert mit priorisierten Empfehlungen - sein Zustand als eine einzige Zahl. Die Werte verdichten sich über Gruppen und Organisationen nach oben, sodass Sie die gesamte Flotte im Blick haben.
Mehr als das RMM sieht
Kritische Muster der letzten 30 Tage, die der Automatisierung entgehen. Gründliche Analyse von Ereignisprotokollen und Logs mit Mustererkennung, als Ergänzung zum Wissen Ihres Teams.
Warum es Wegweiser gibt
Zwei Engpässe, die jeder MSP kennt
Zwei Engpässe stecken im Lebenszyklus jedes MSP: die Hölle des Kunden-Onboardings, in der bei größeren Kunden kritische Probleme unter der Oberfläche schlummern, und die Wissenslücke, denn niemand kann alles über jeden Hardwaretyp und jedes Ereignisprotokoll wissen. Wir setzen KI ein, um das Wissen Ihres Teams zu ergänzen.
"Ich habe die KI-Schicht gebaut, die ich mir immer gewünscht habe: eine, die Logs so liest, wie ein erfahrener Techniker es tun würde, statt sie nur zu zählen."
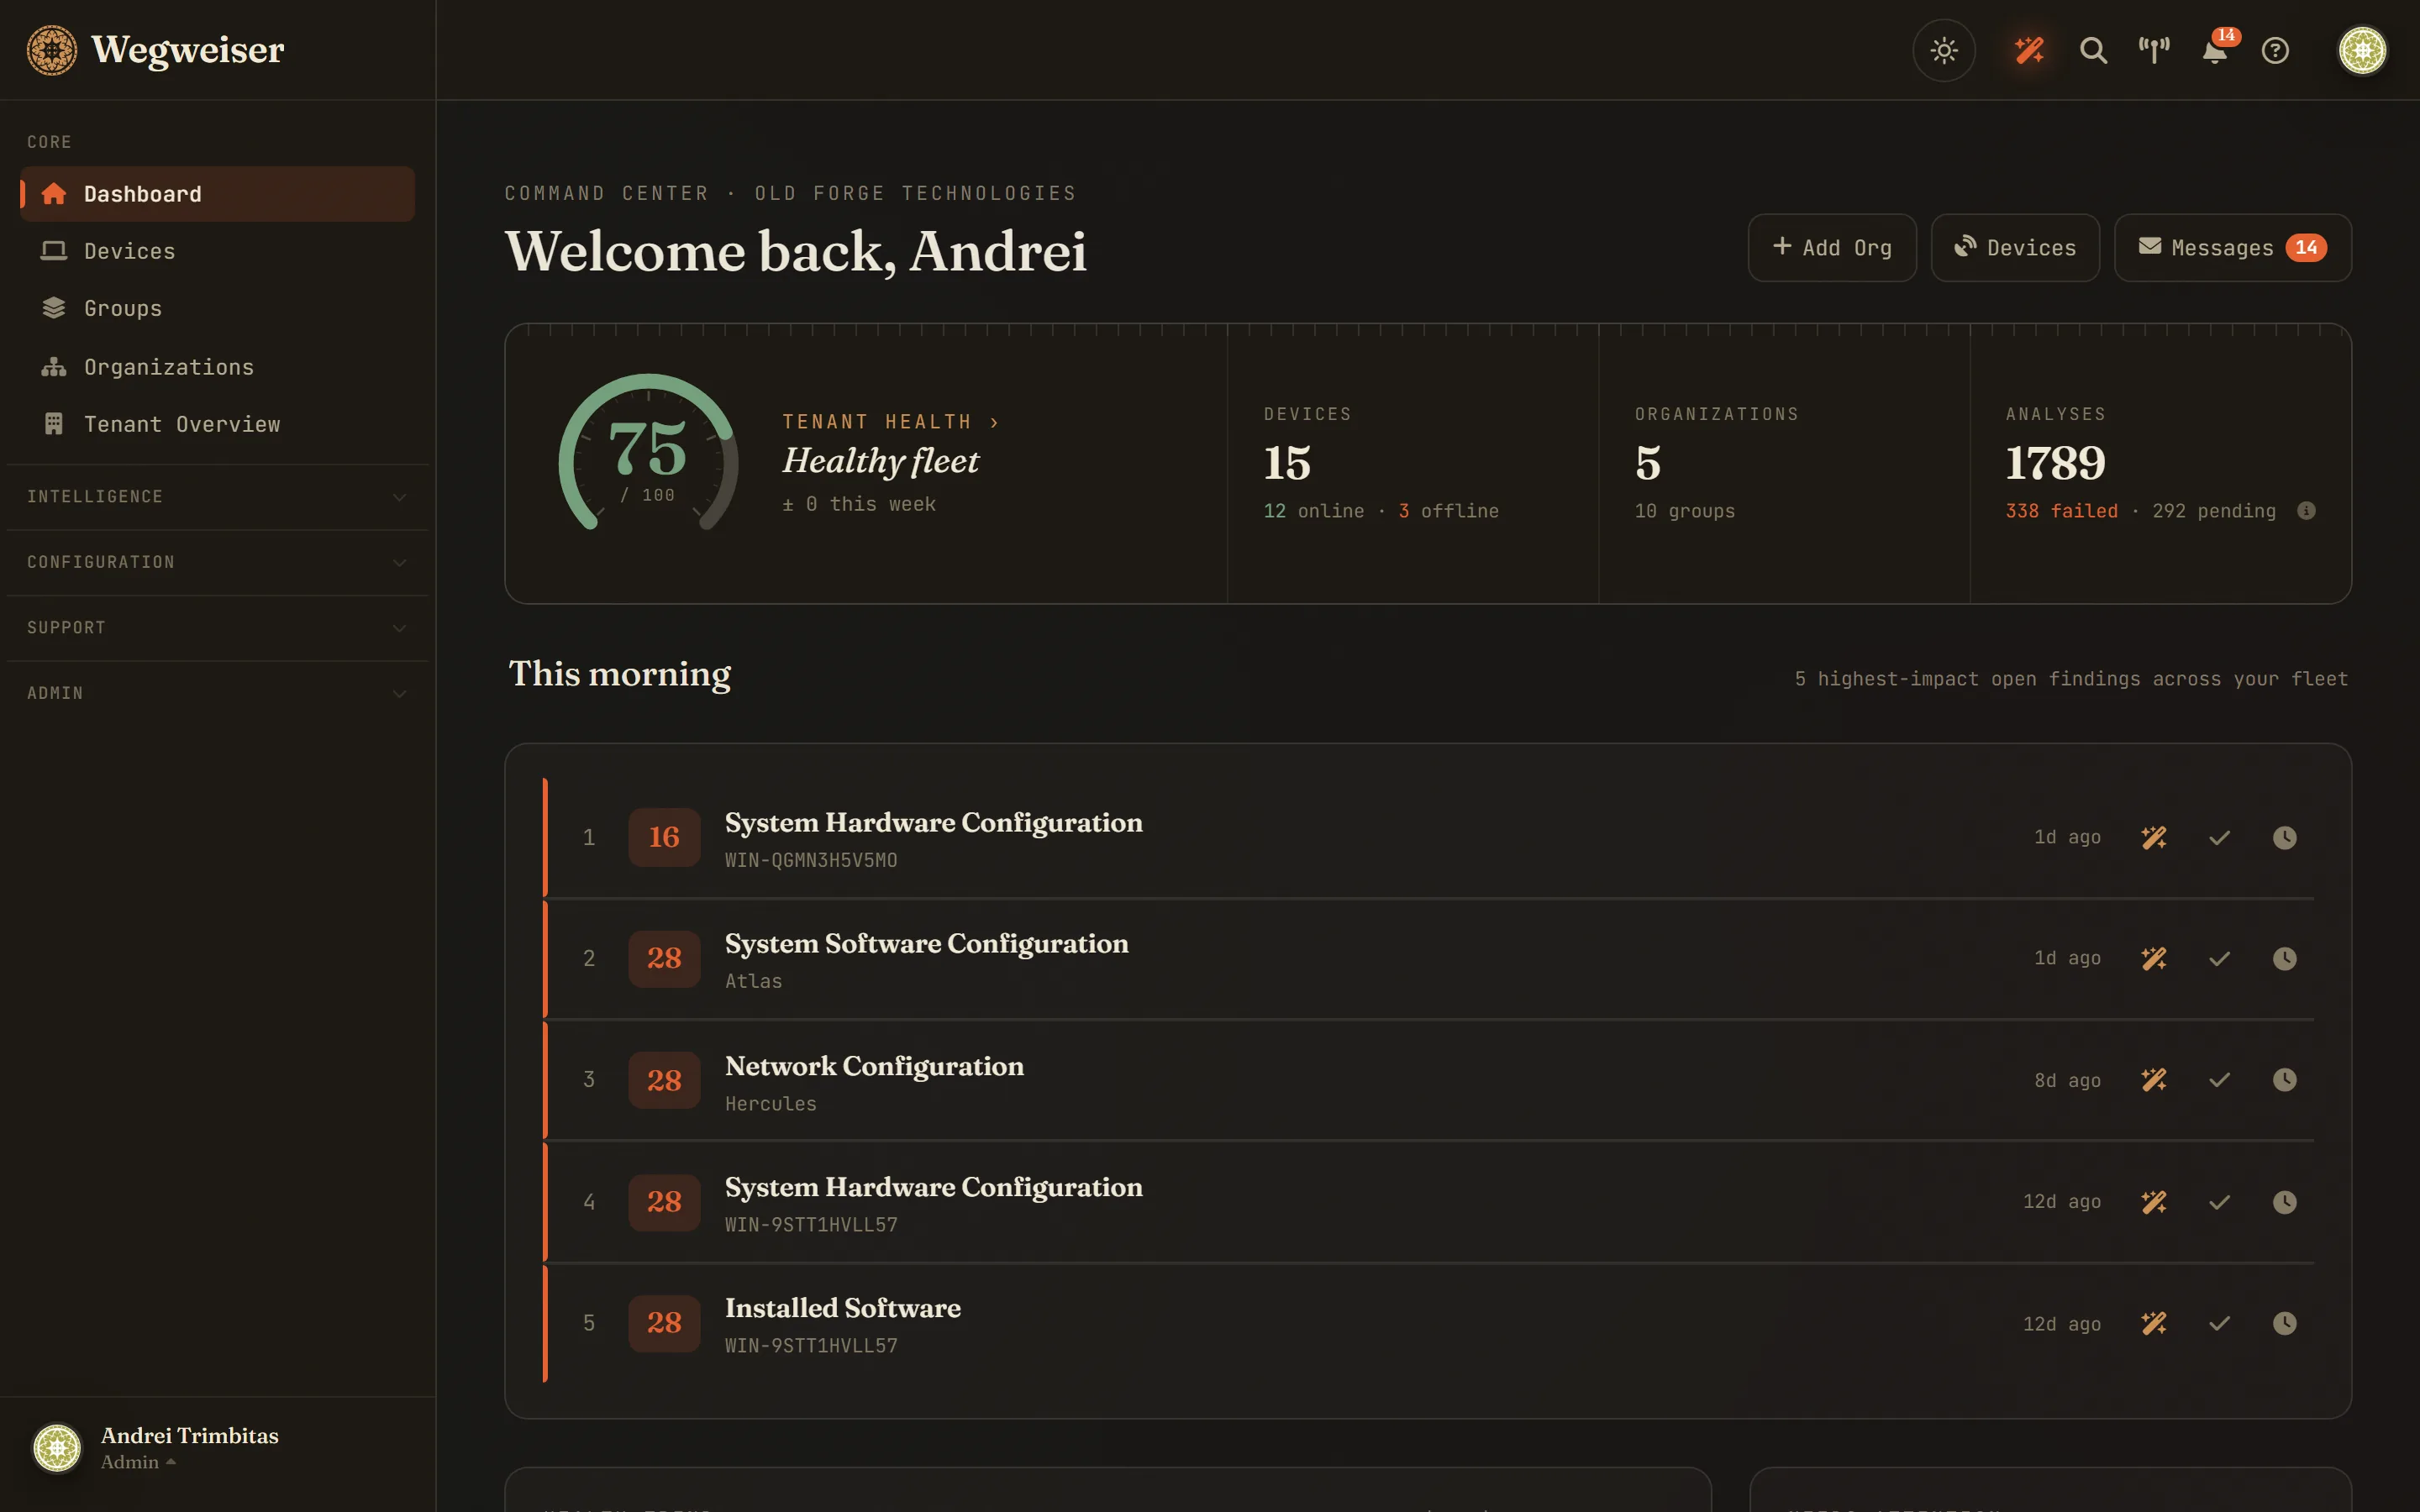
Über 25 Analysemodule, quer durch den Stack
Ein Blick ins Produkt
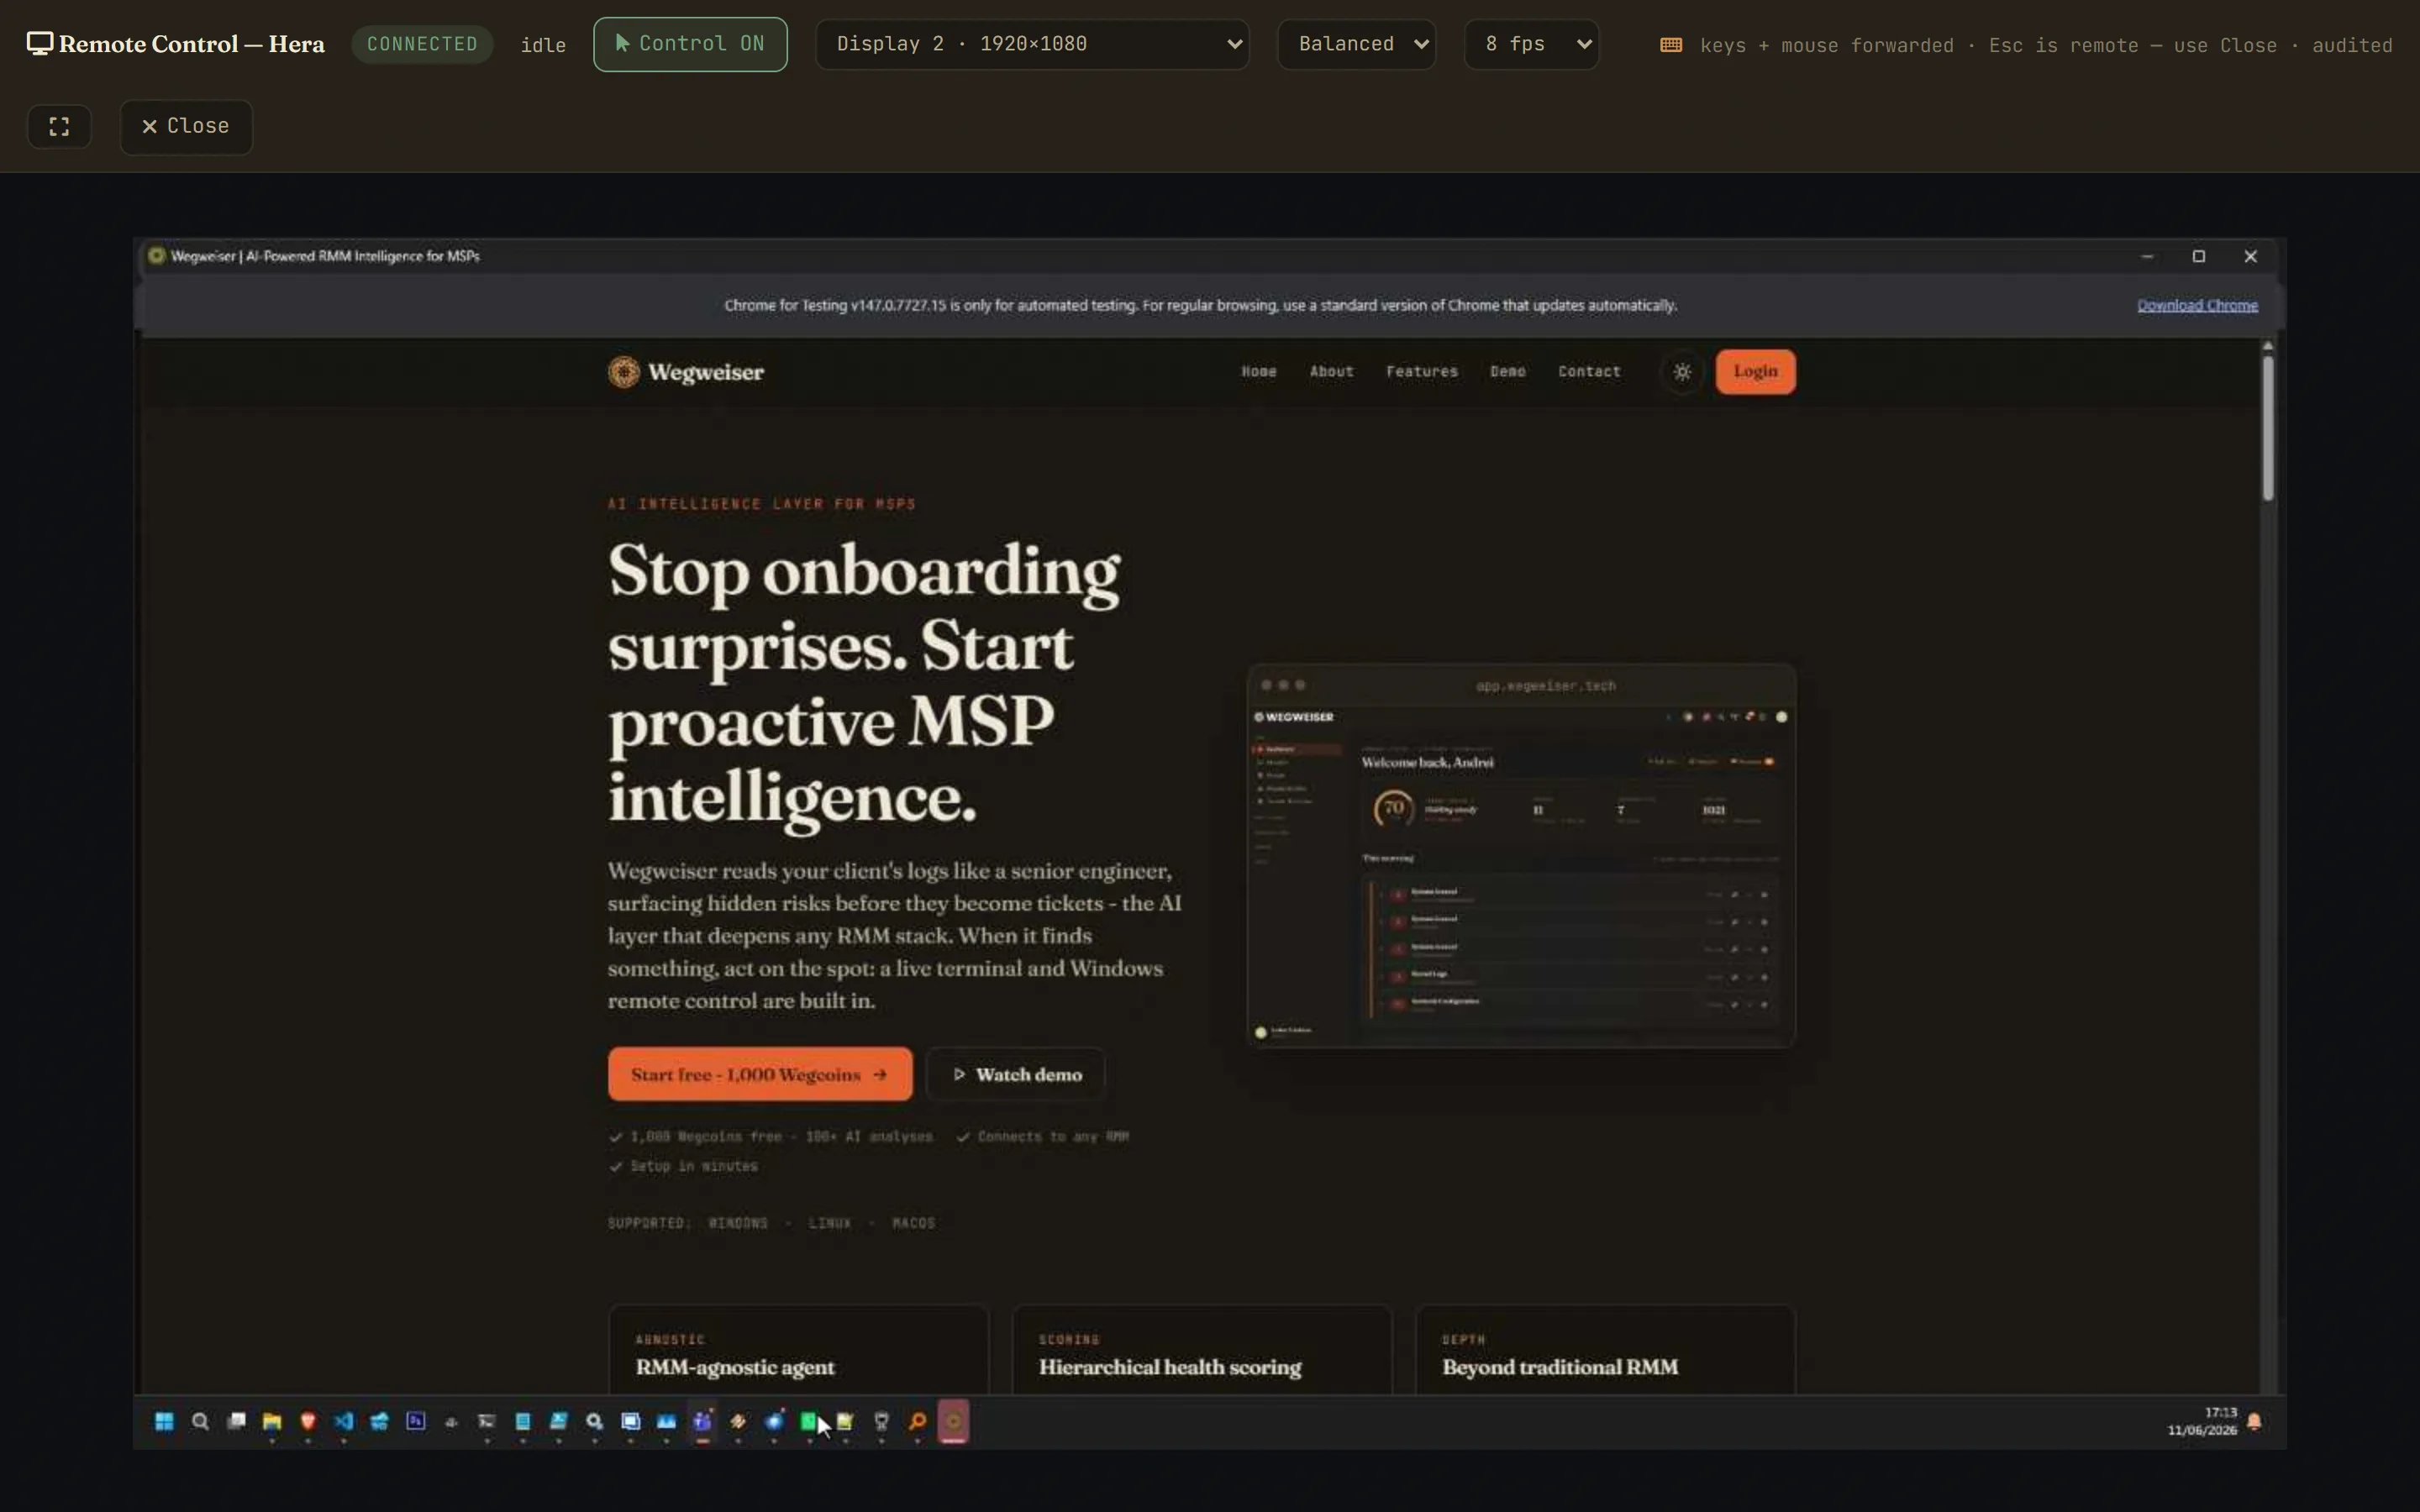
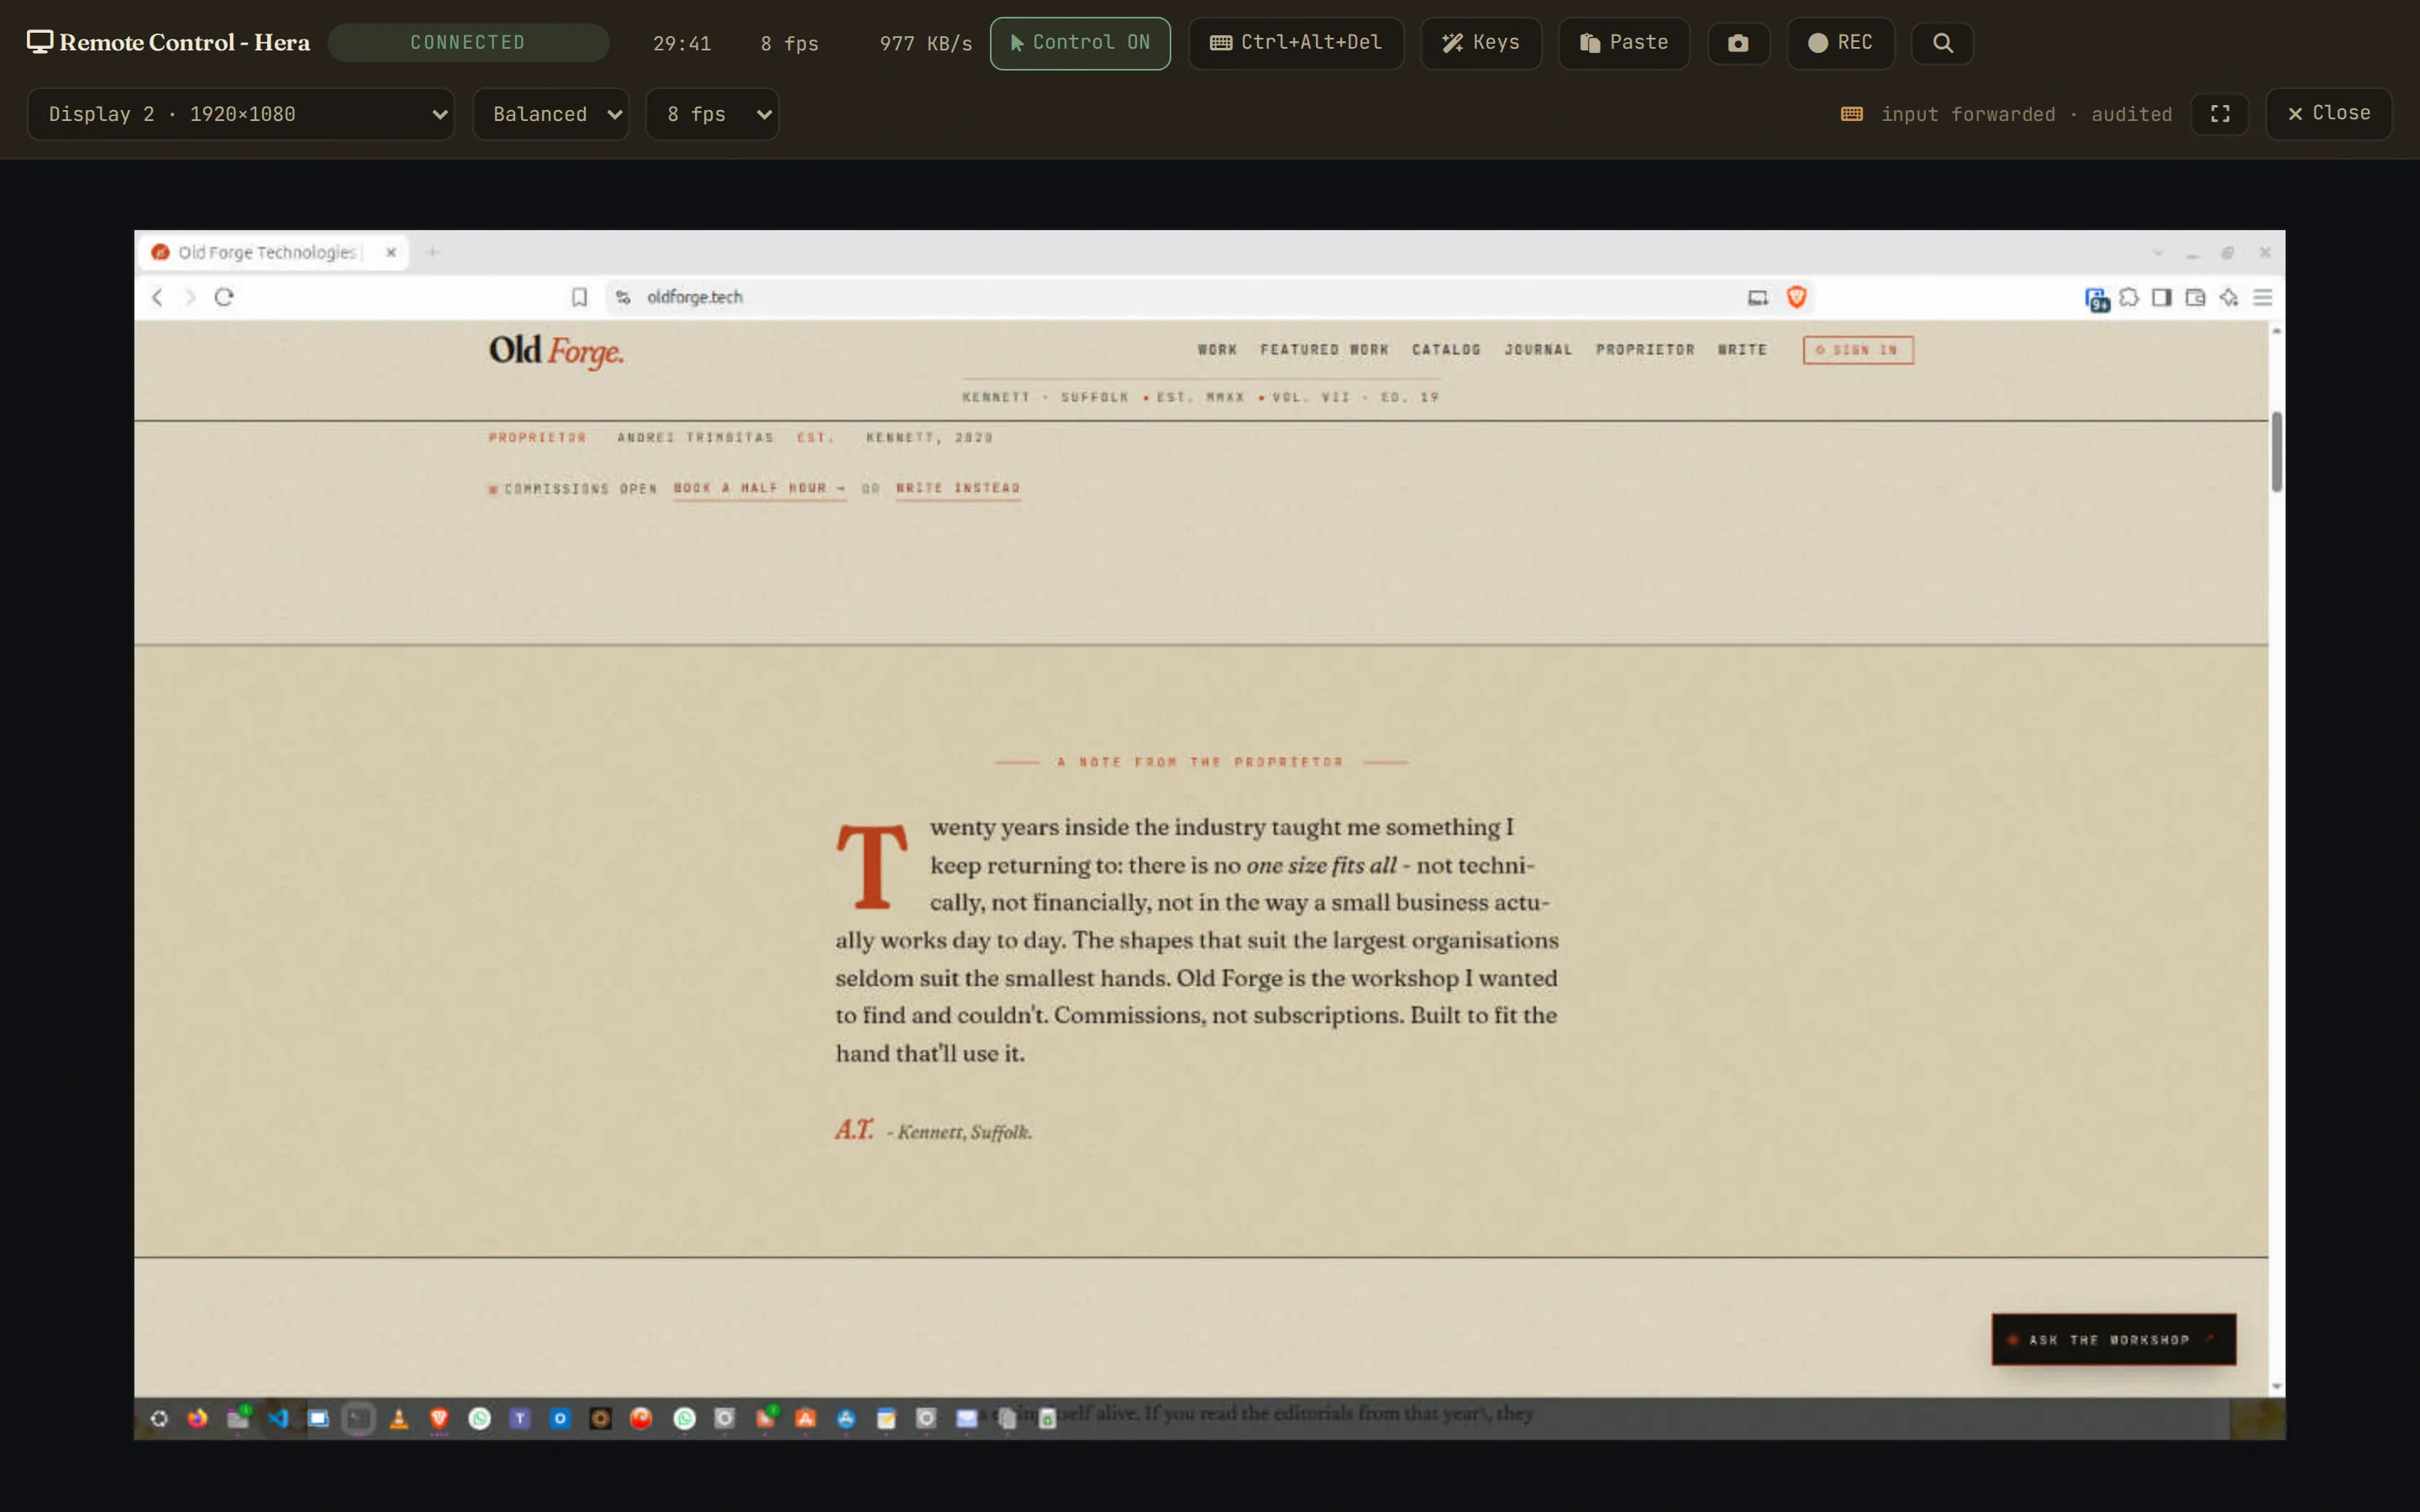
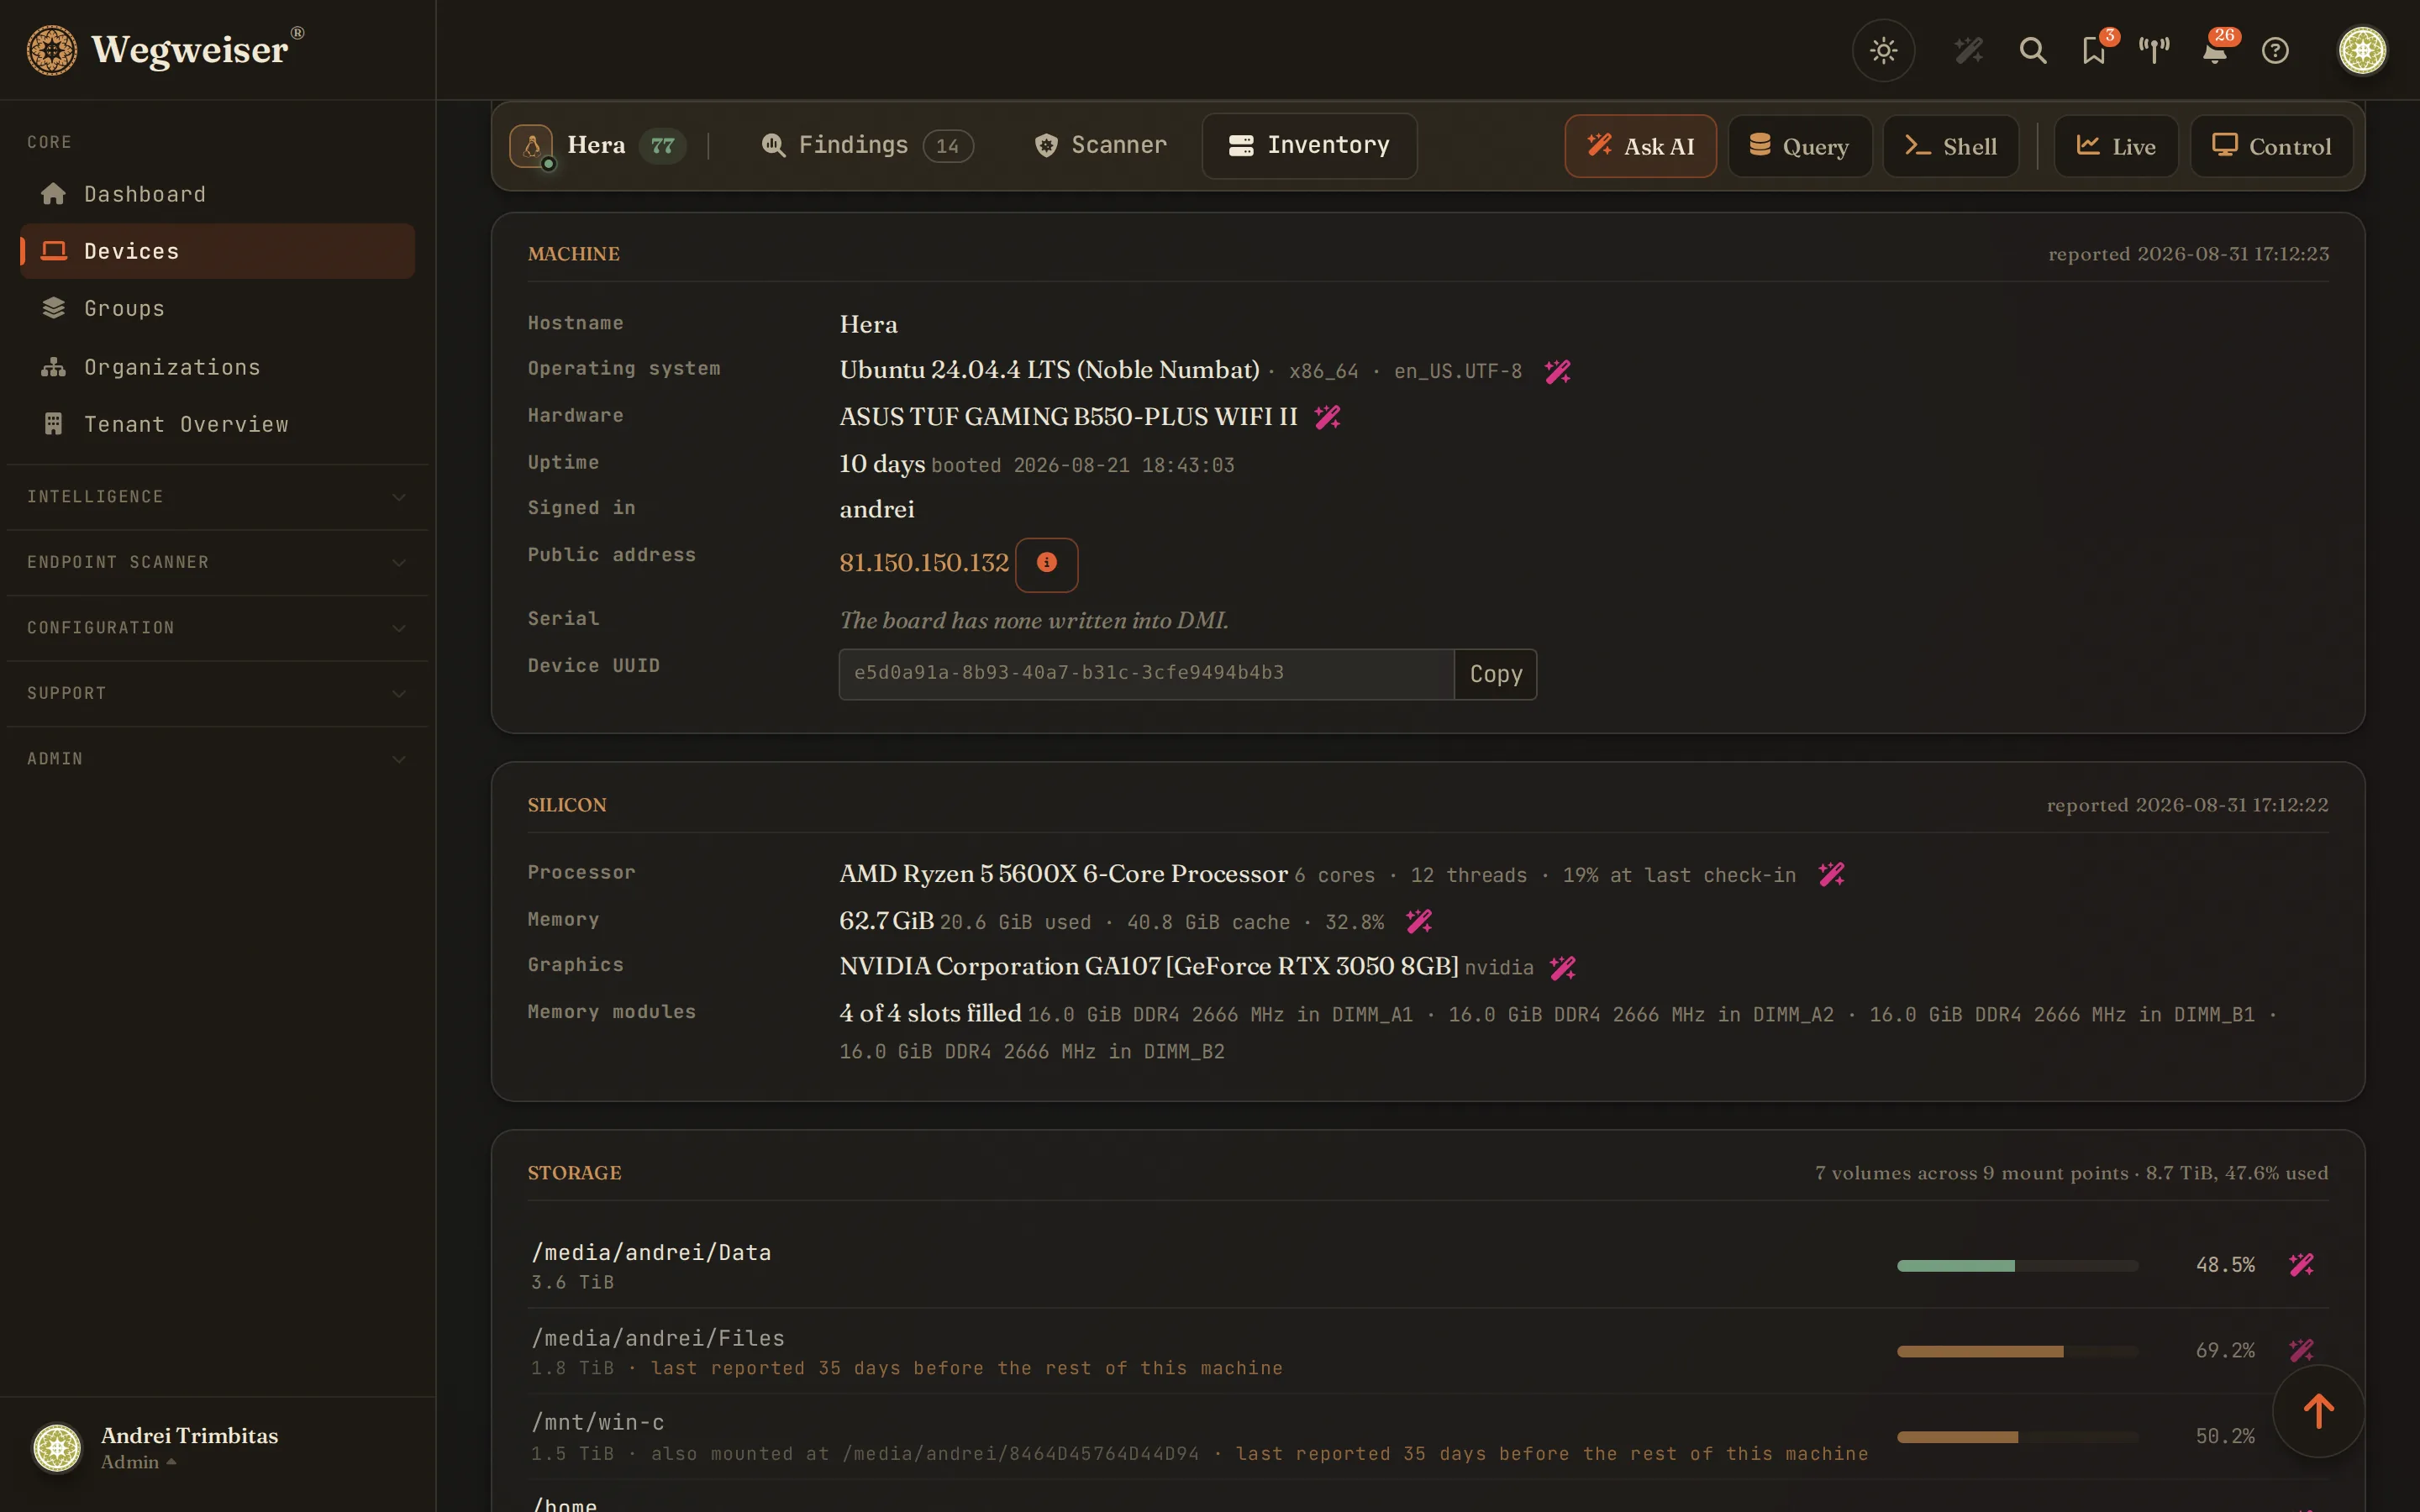
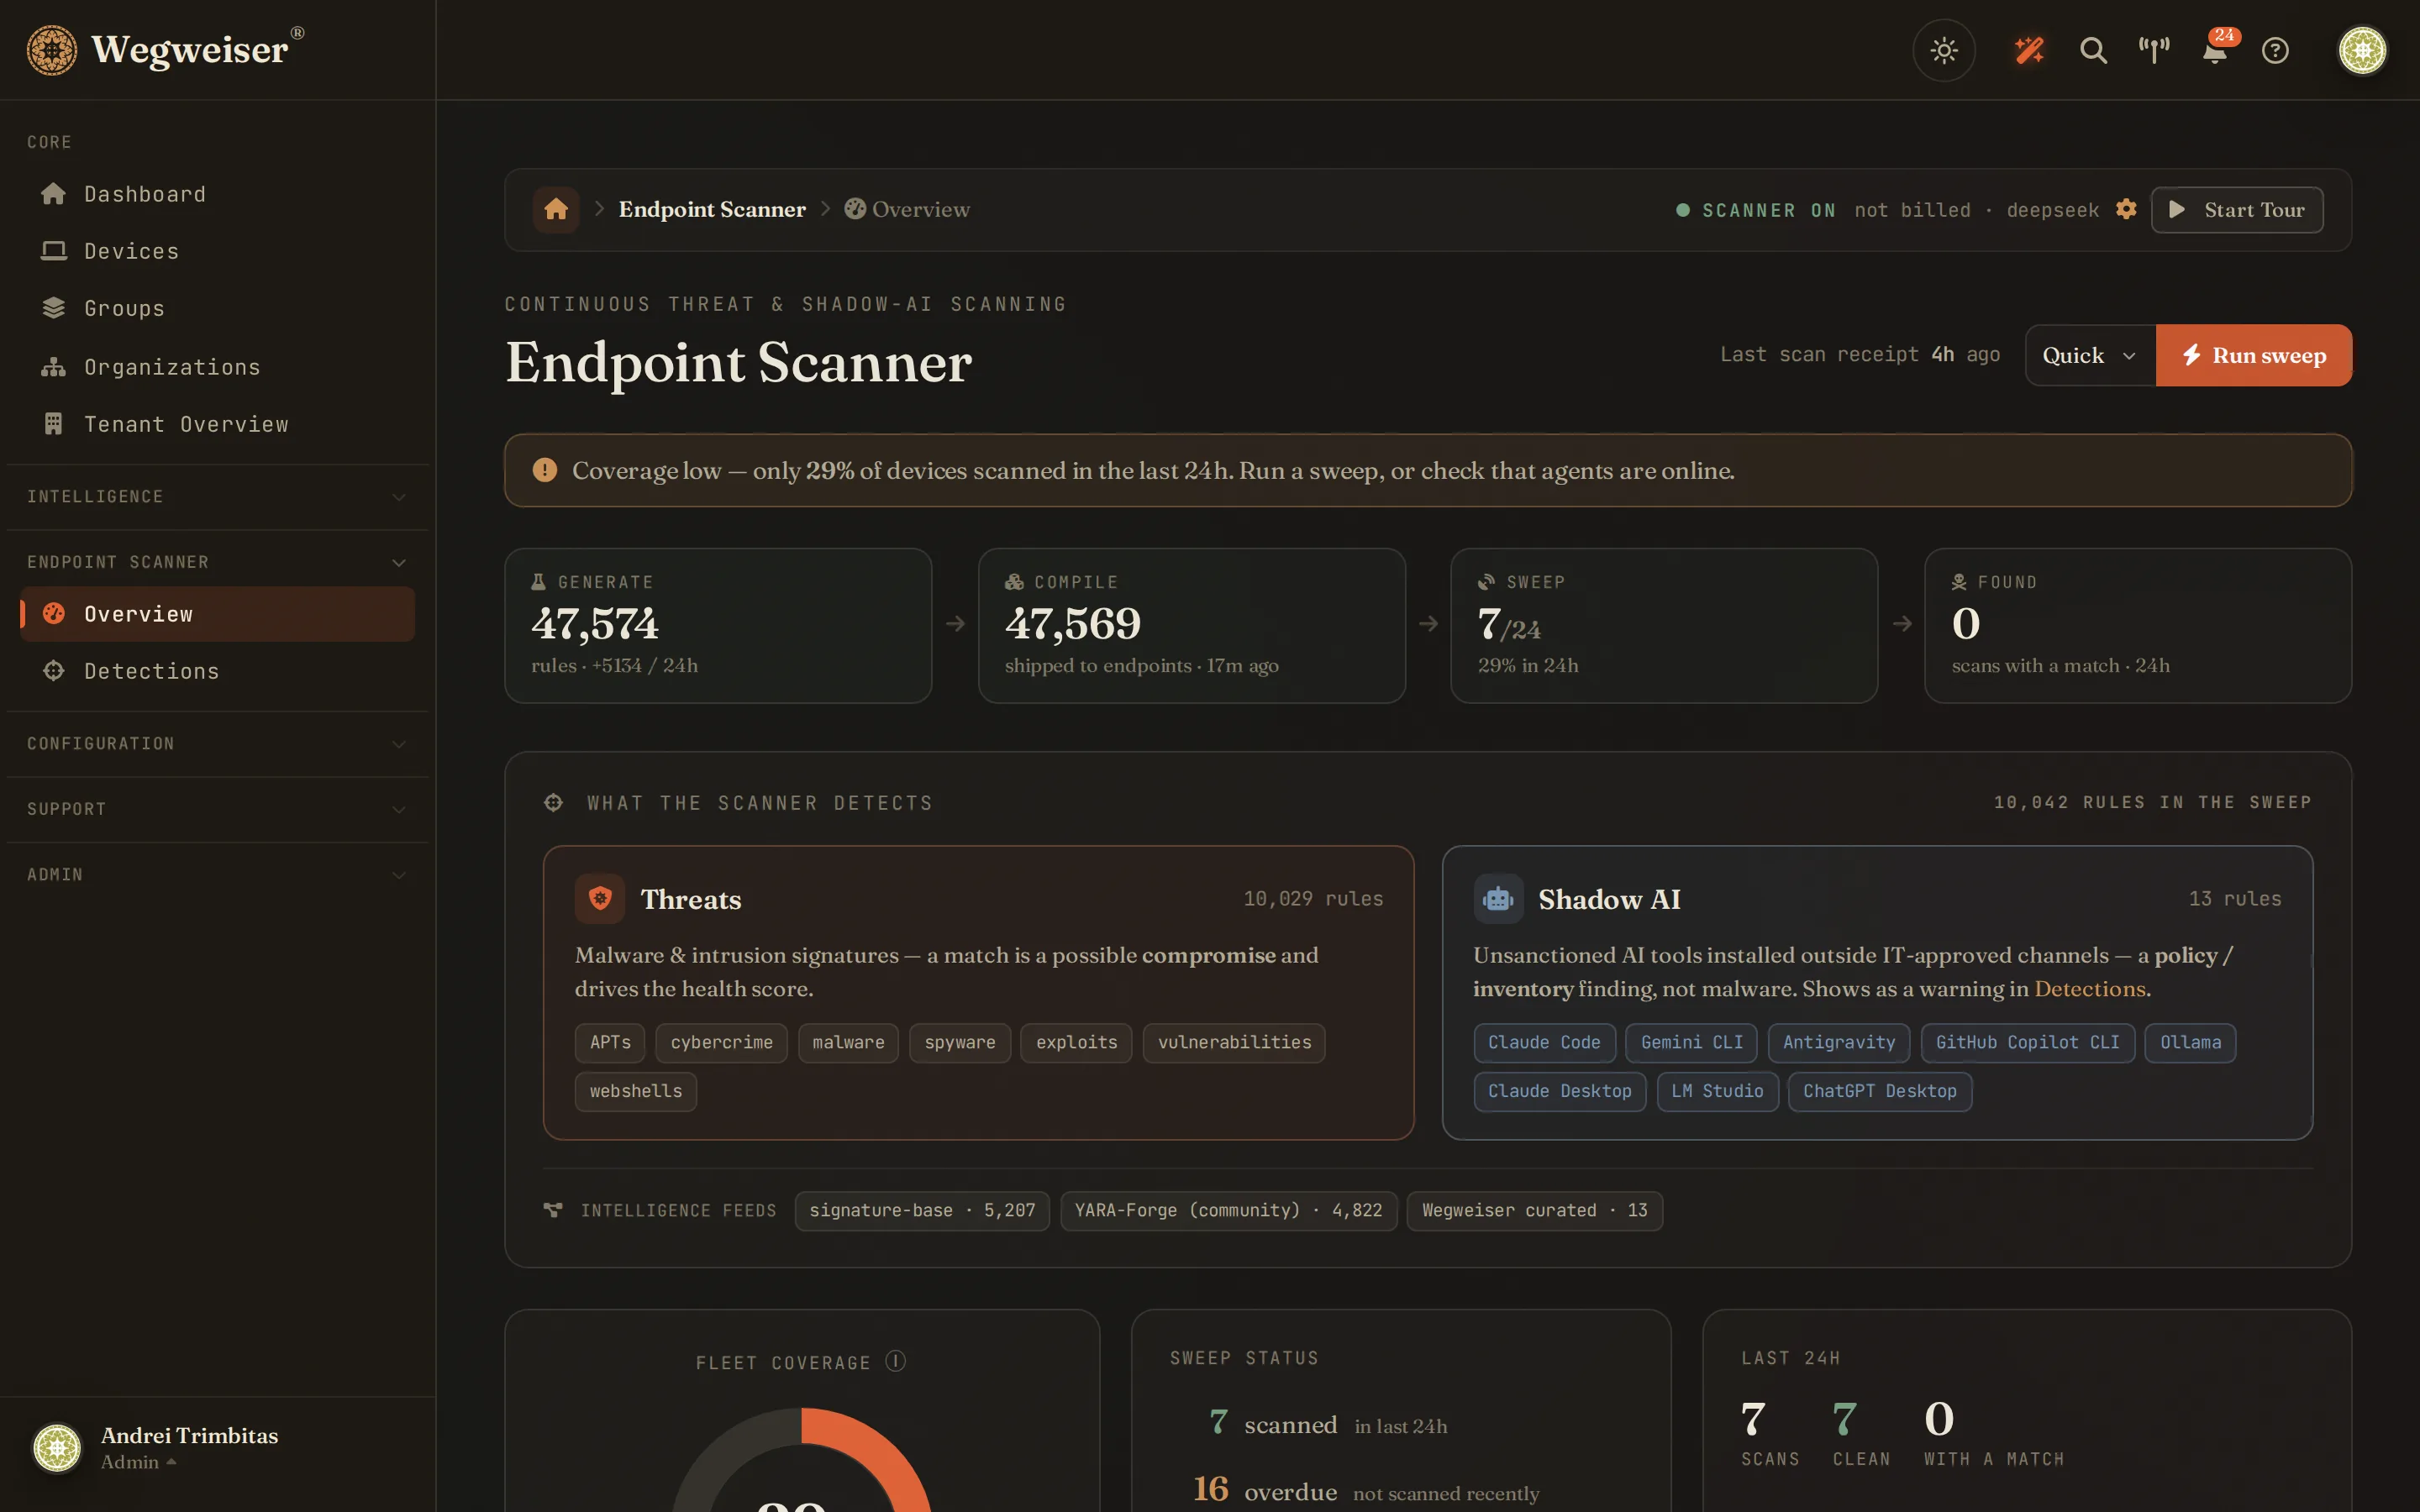
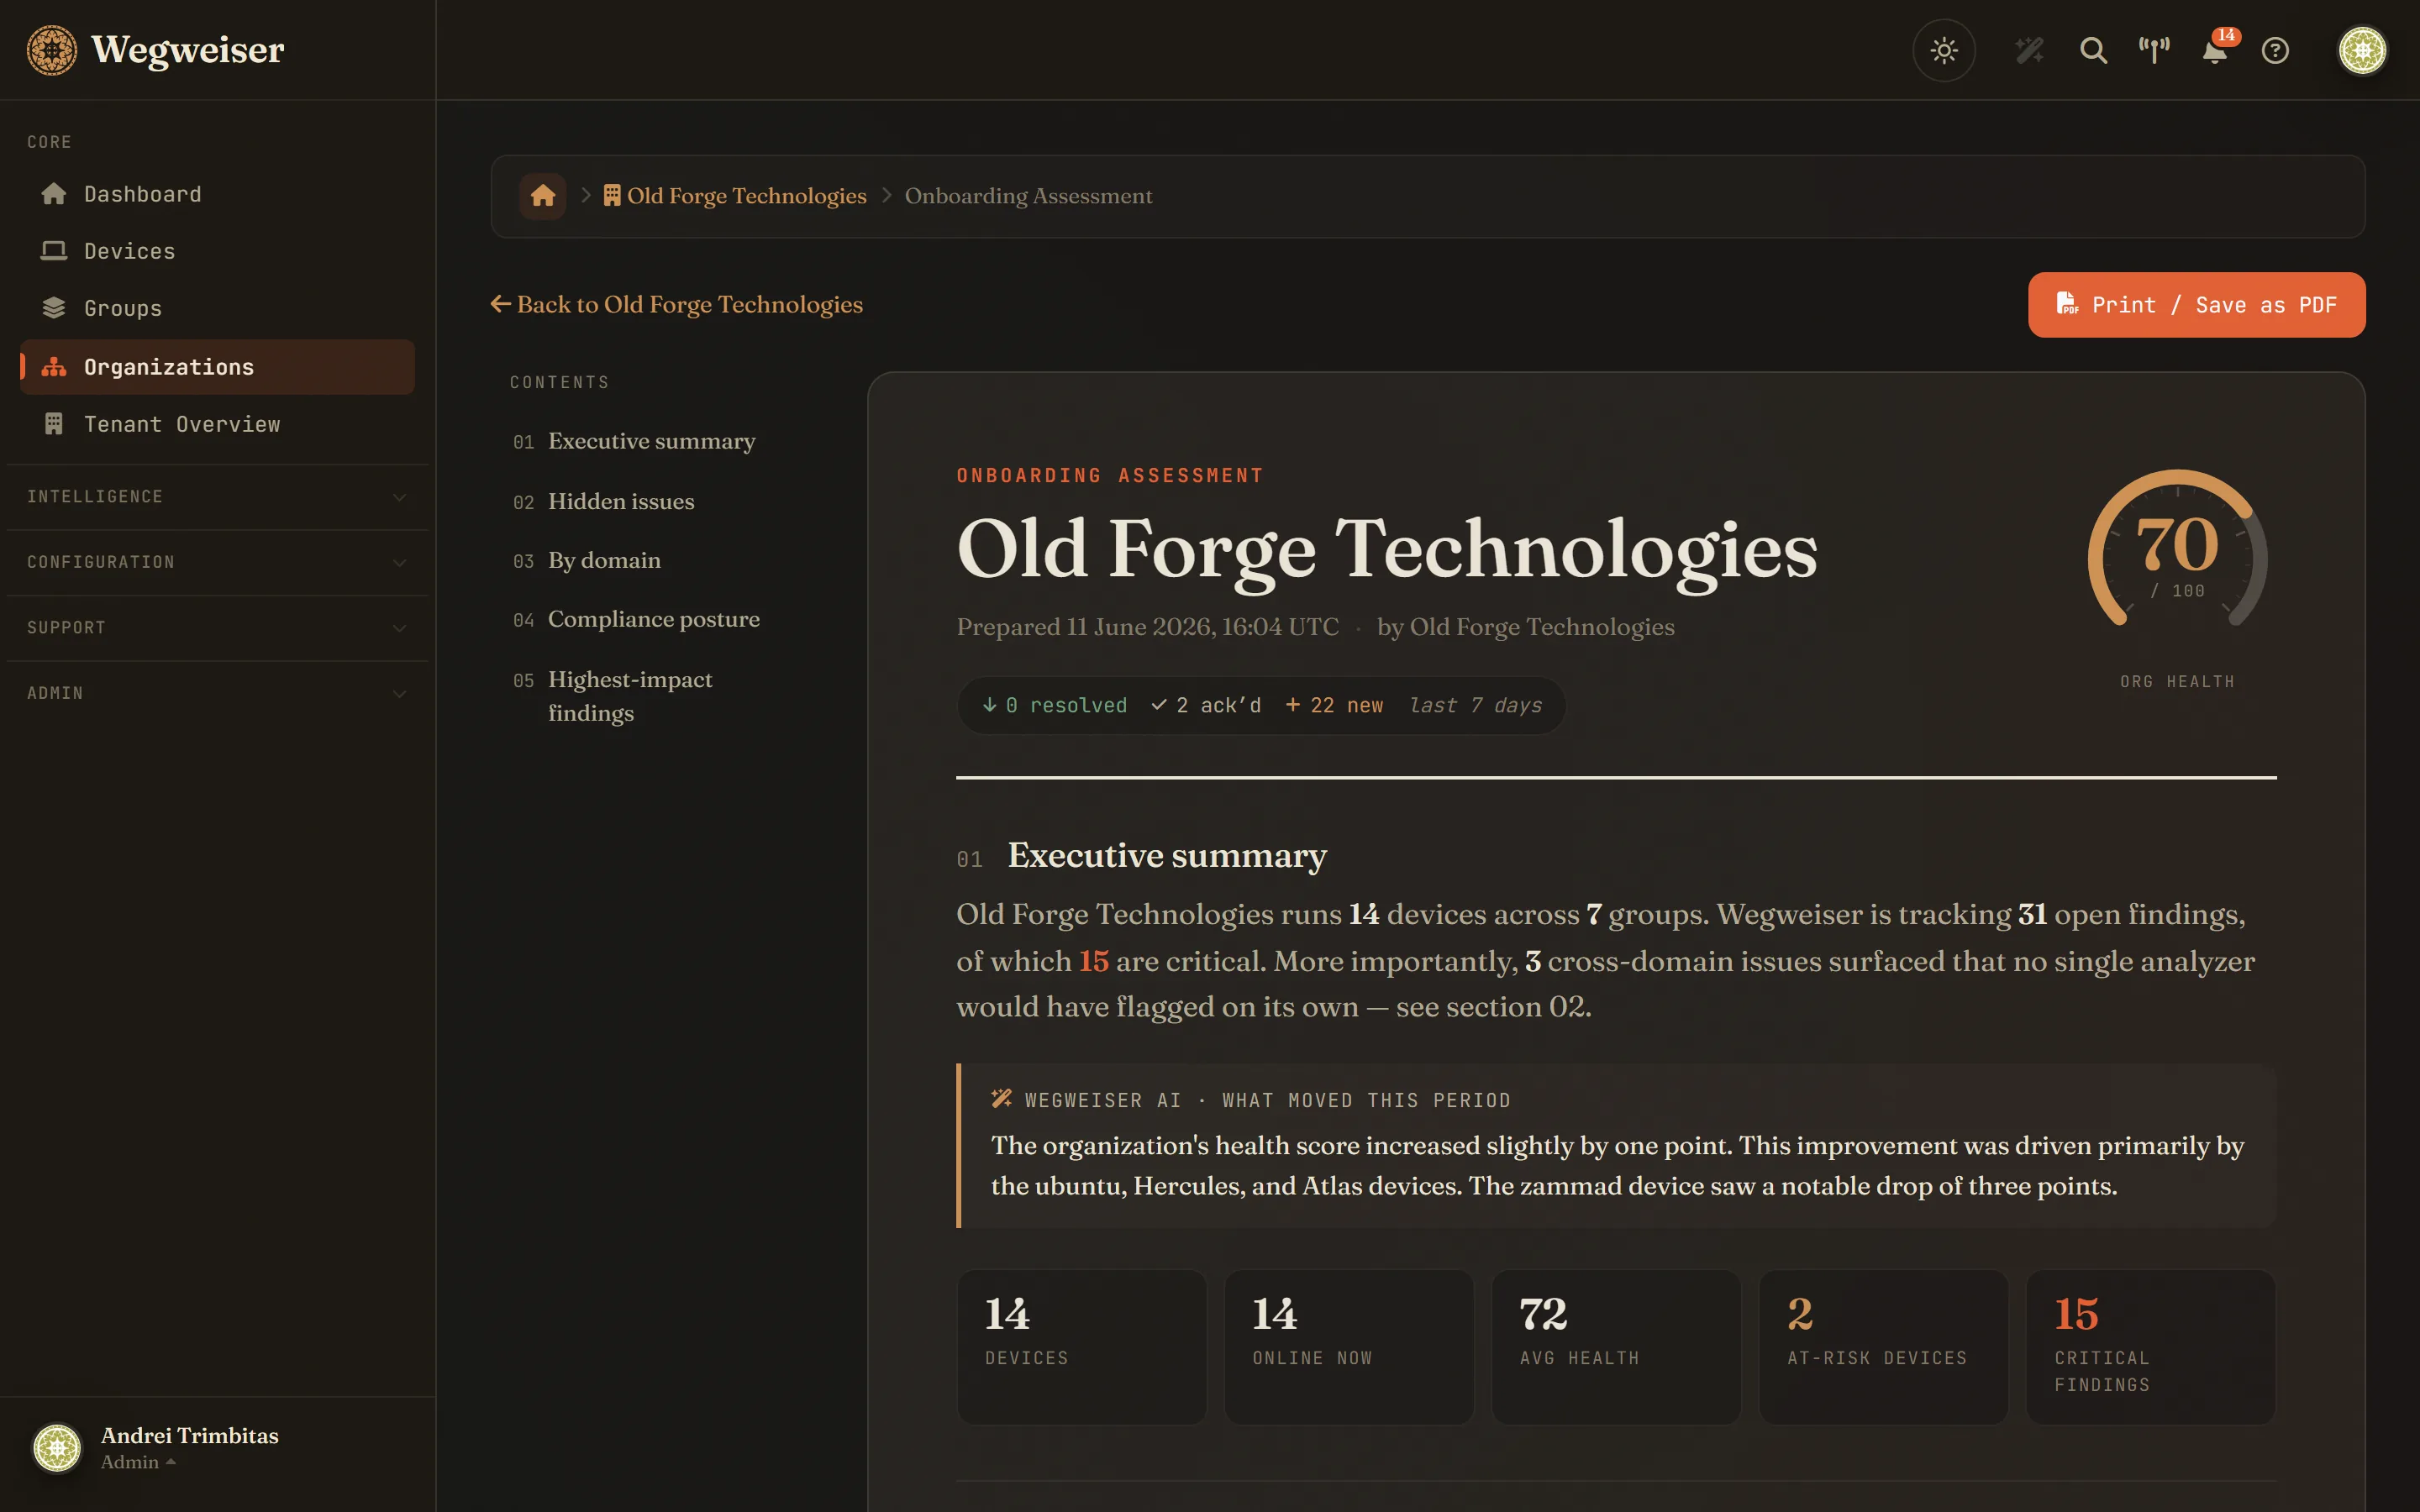
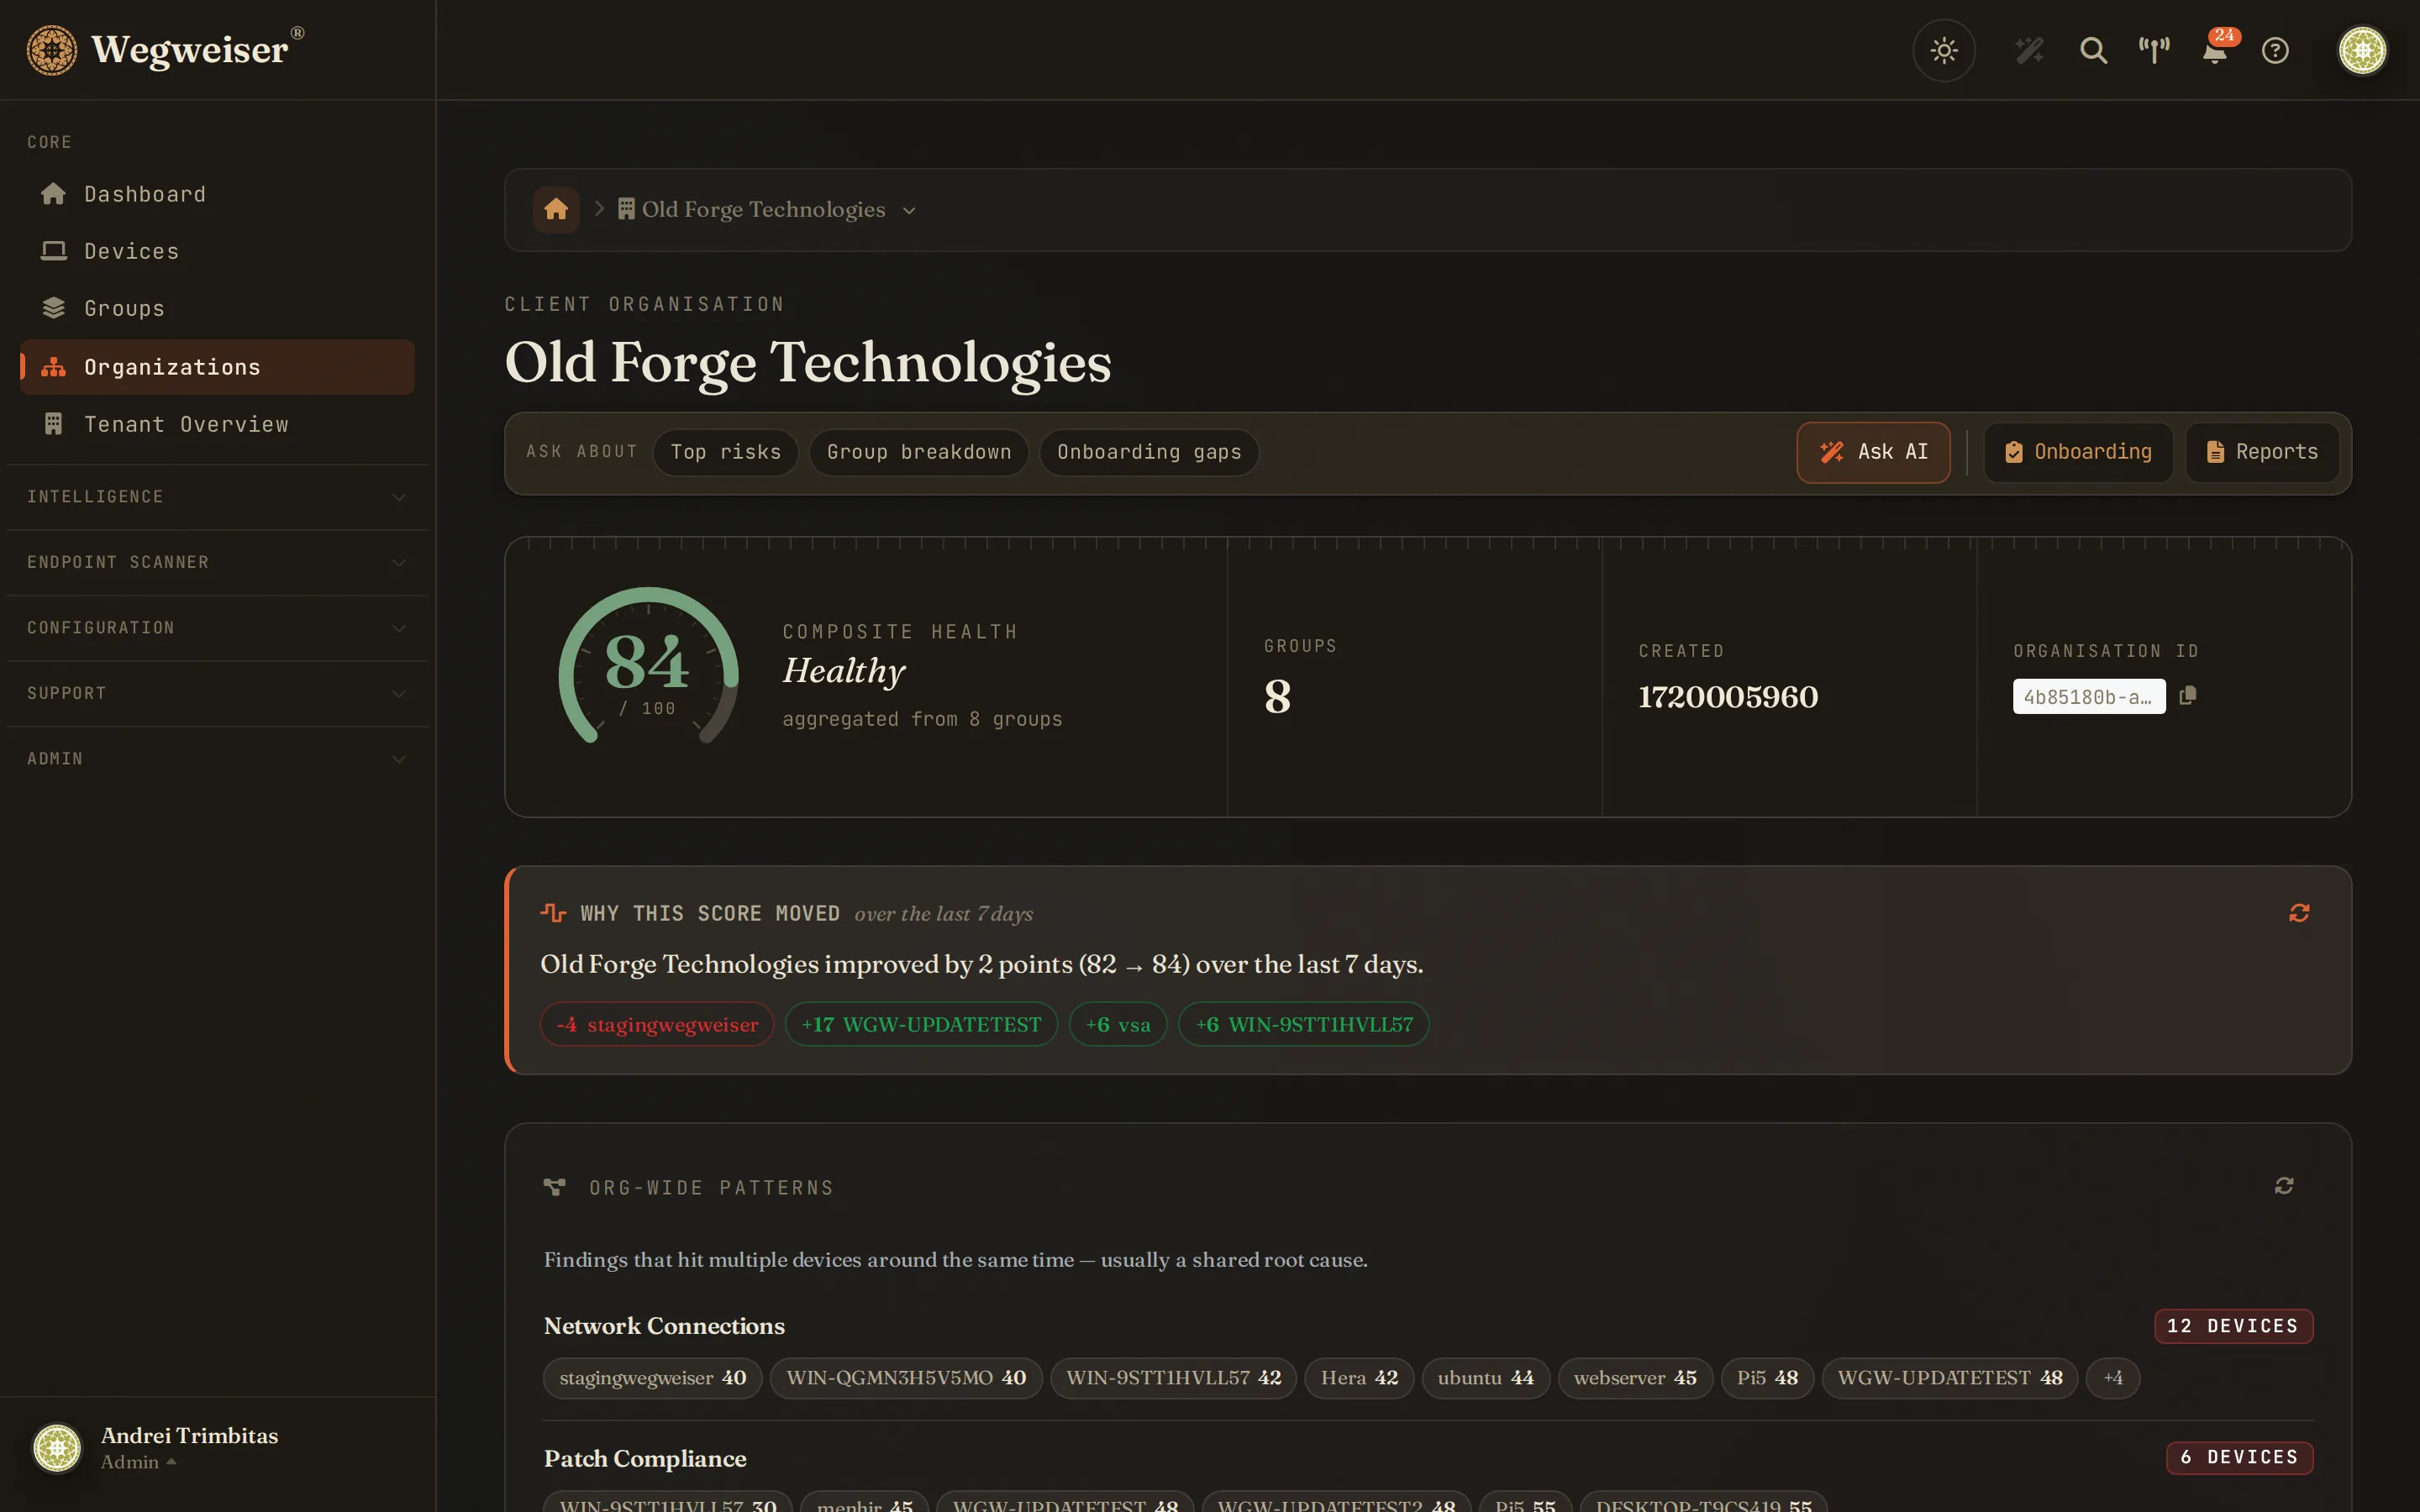
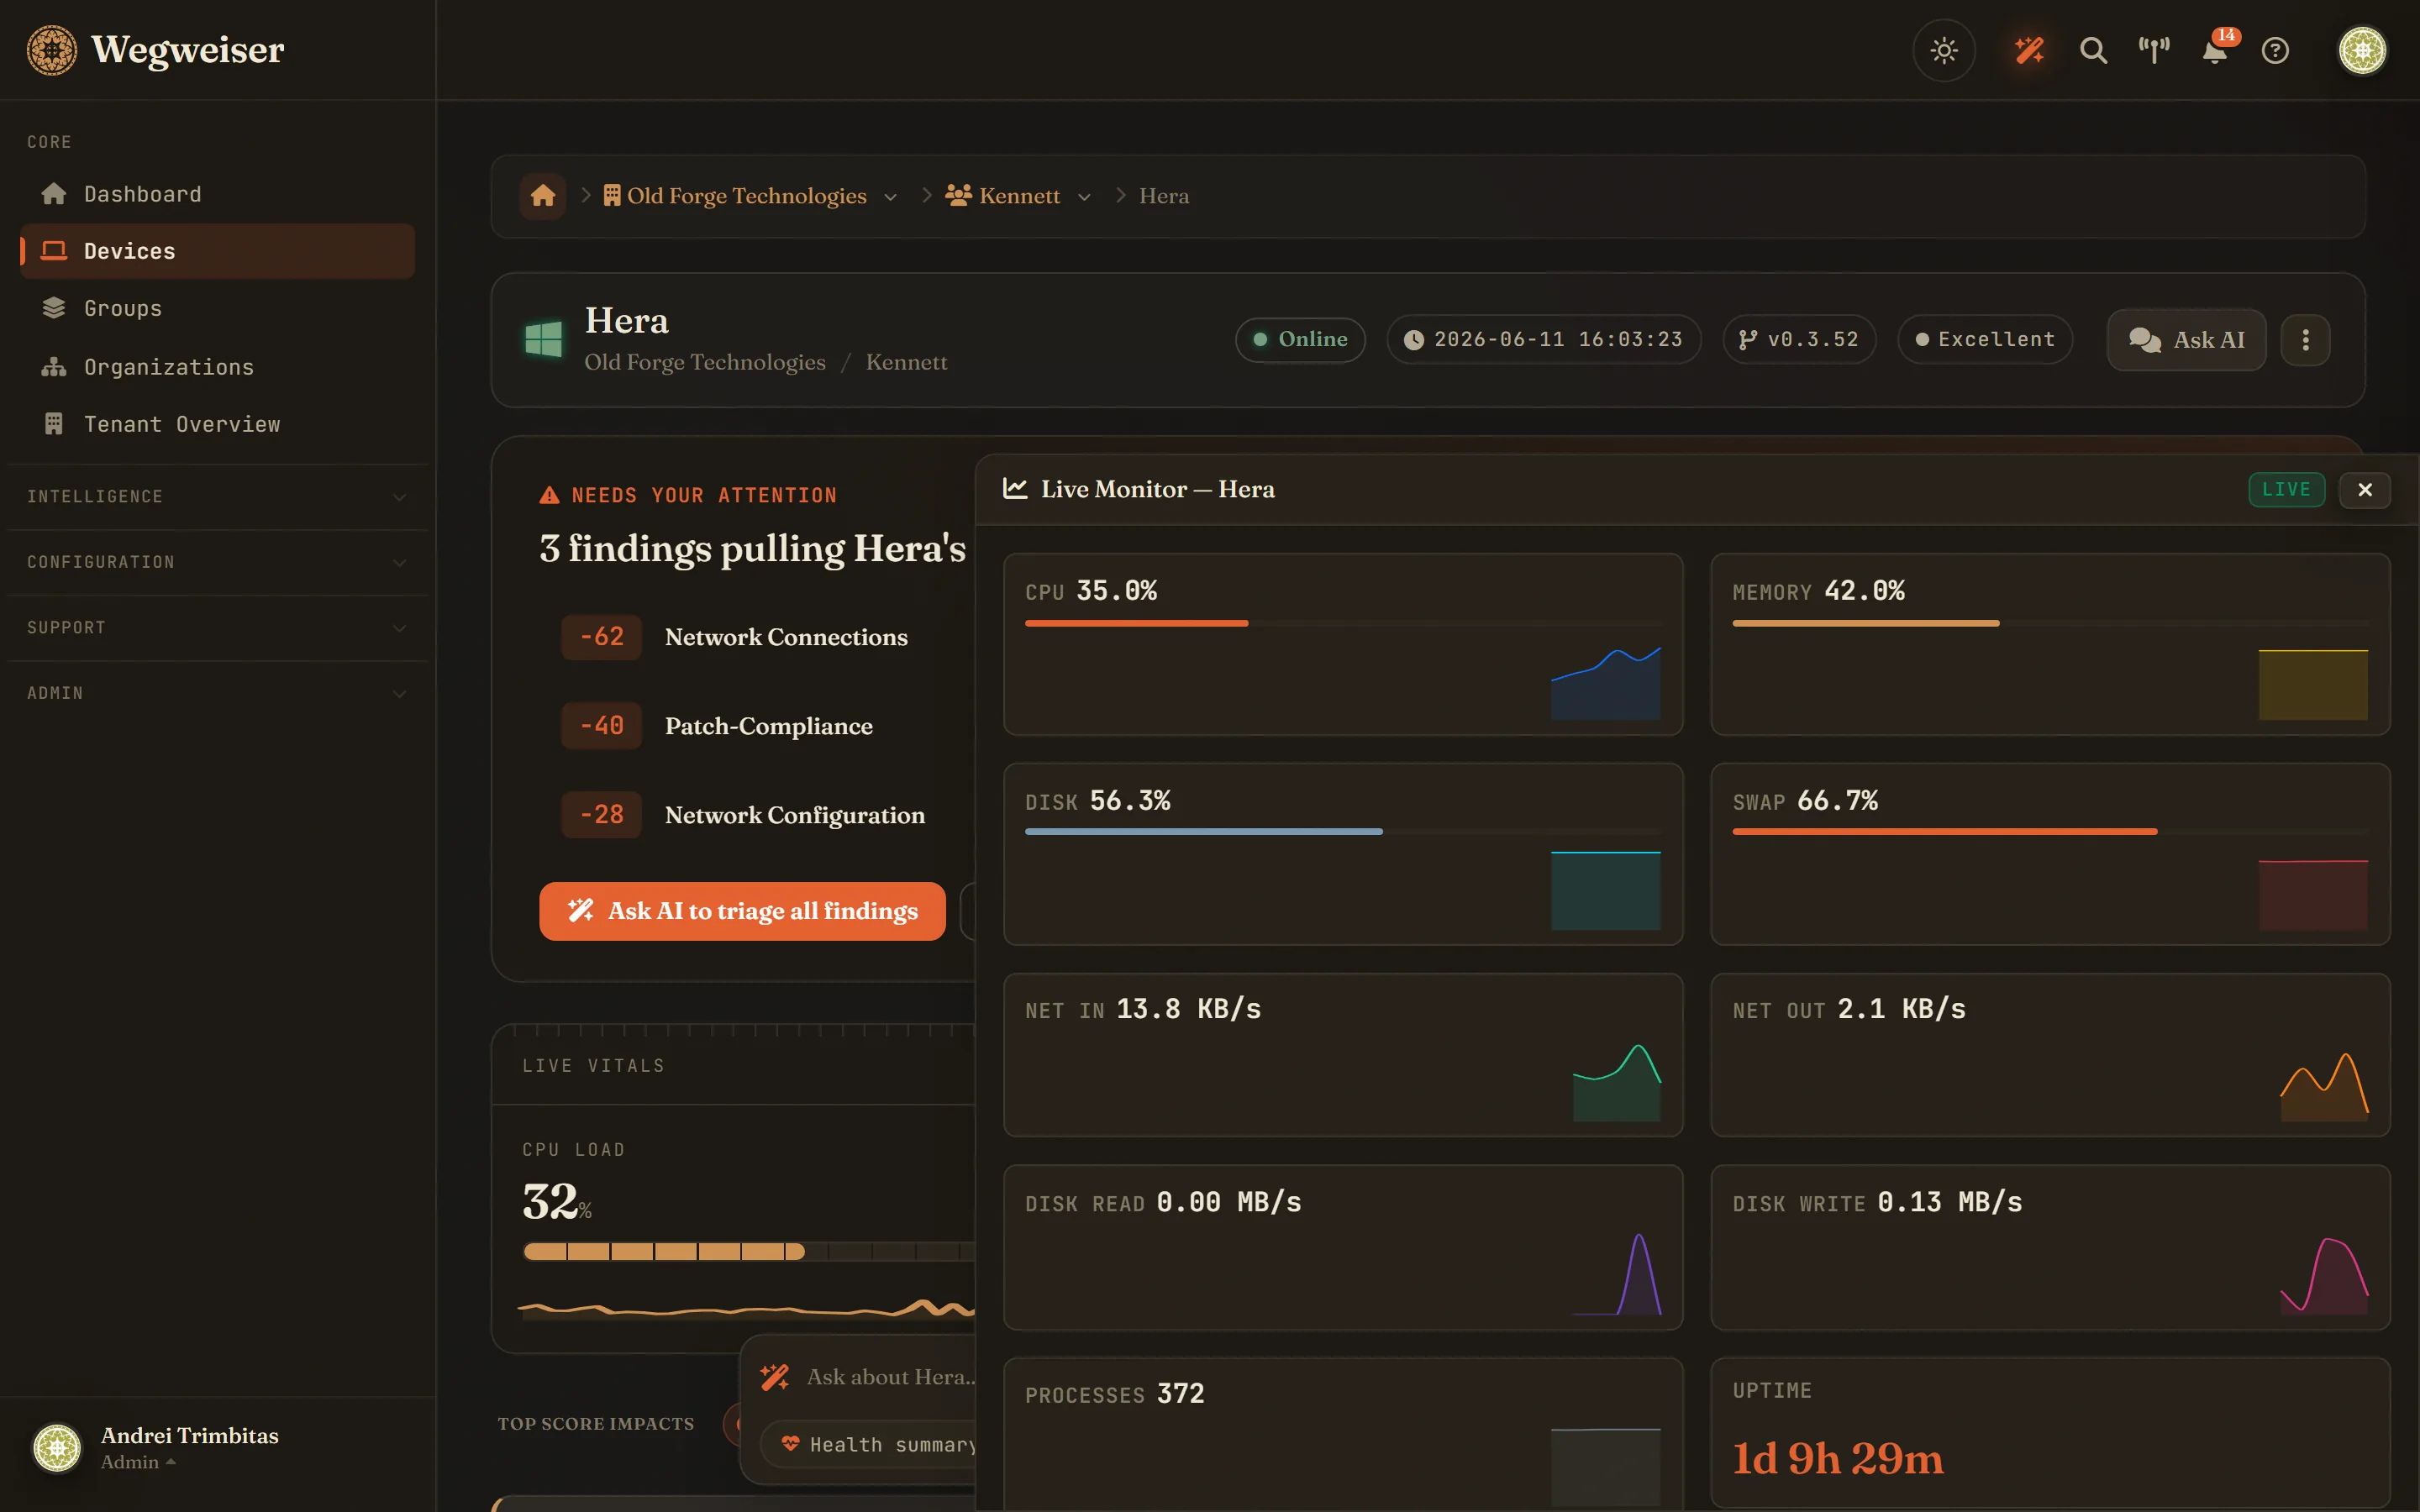
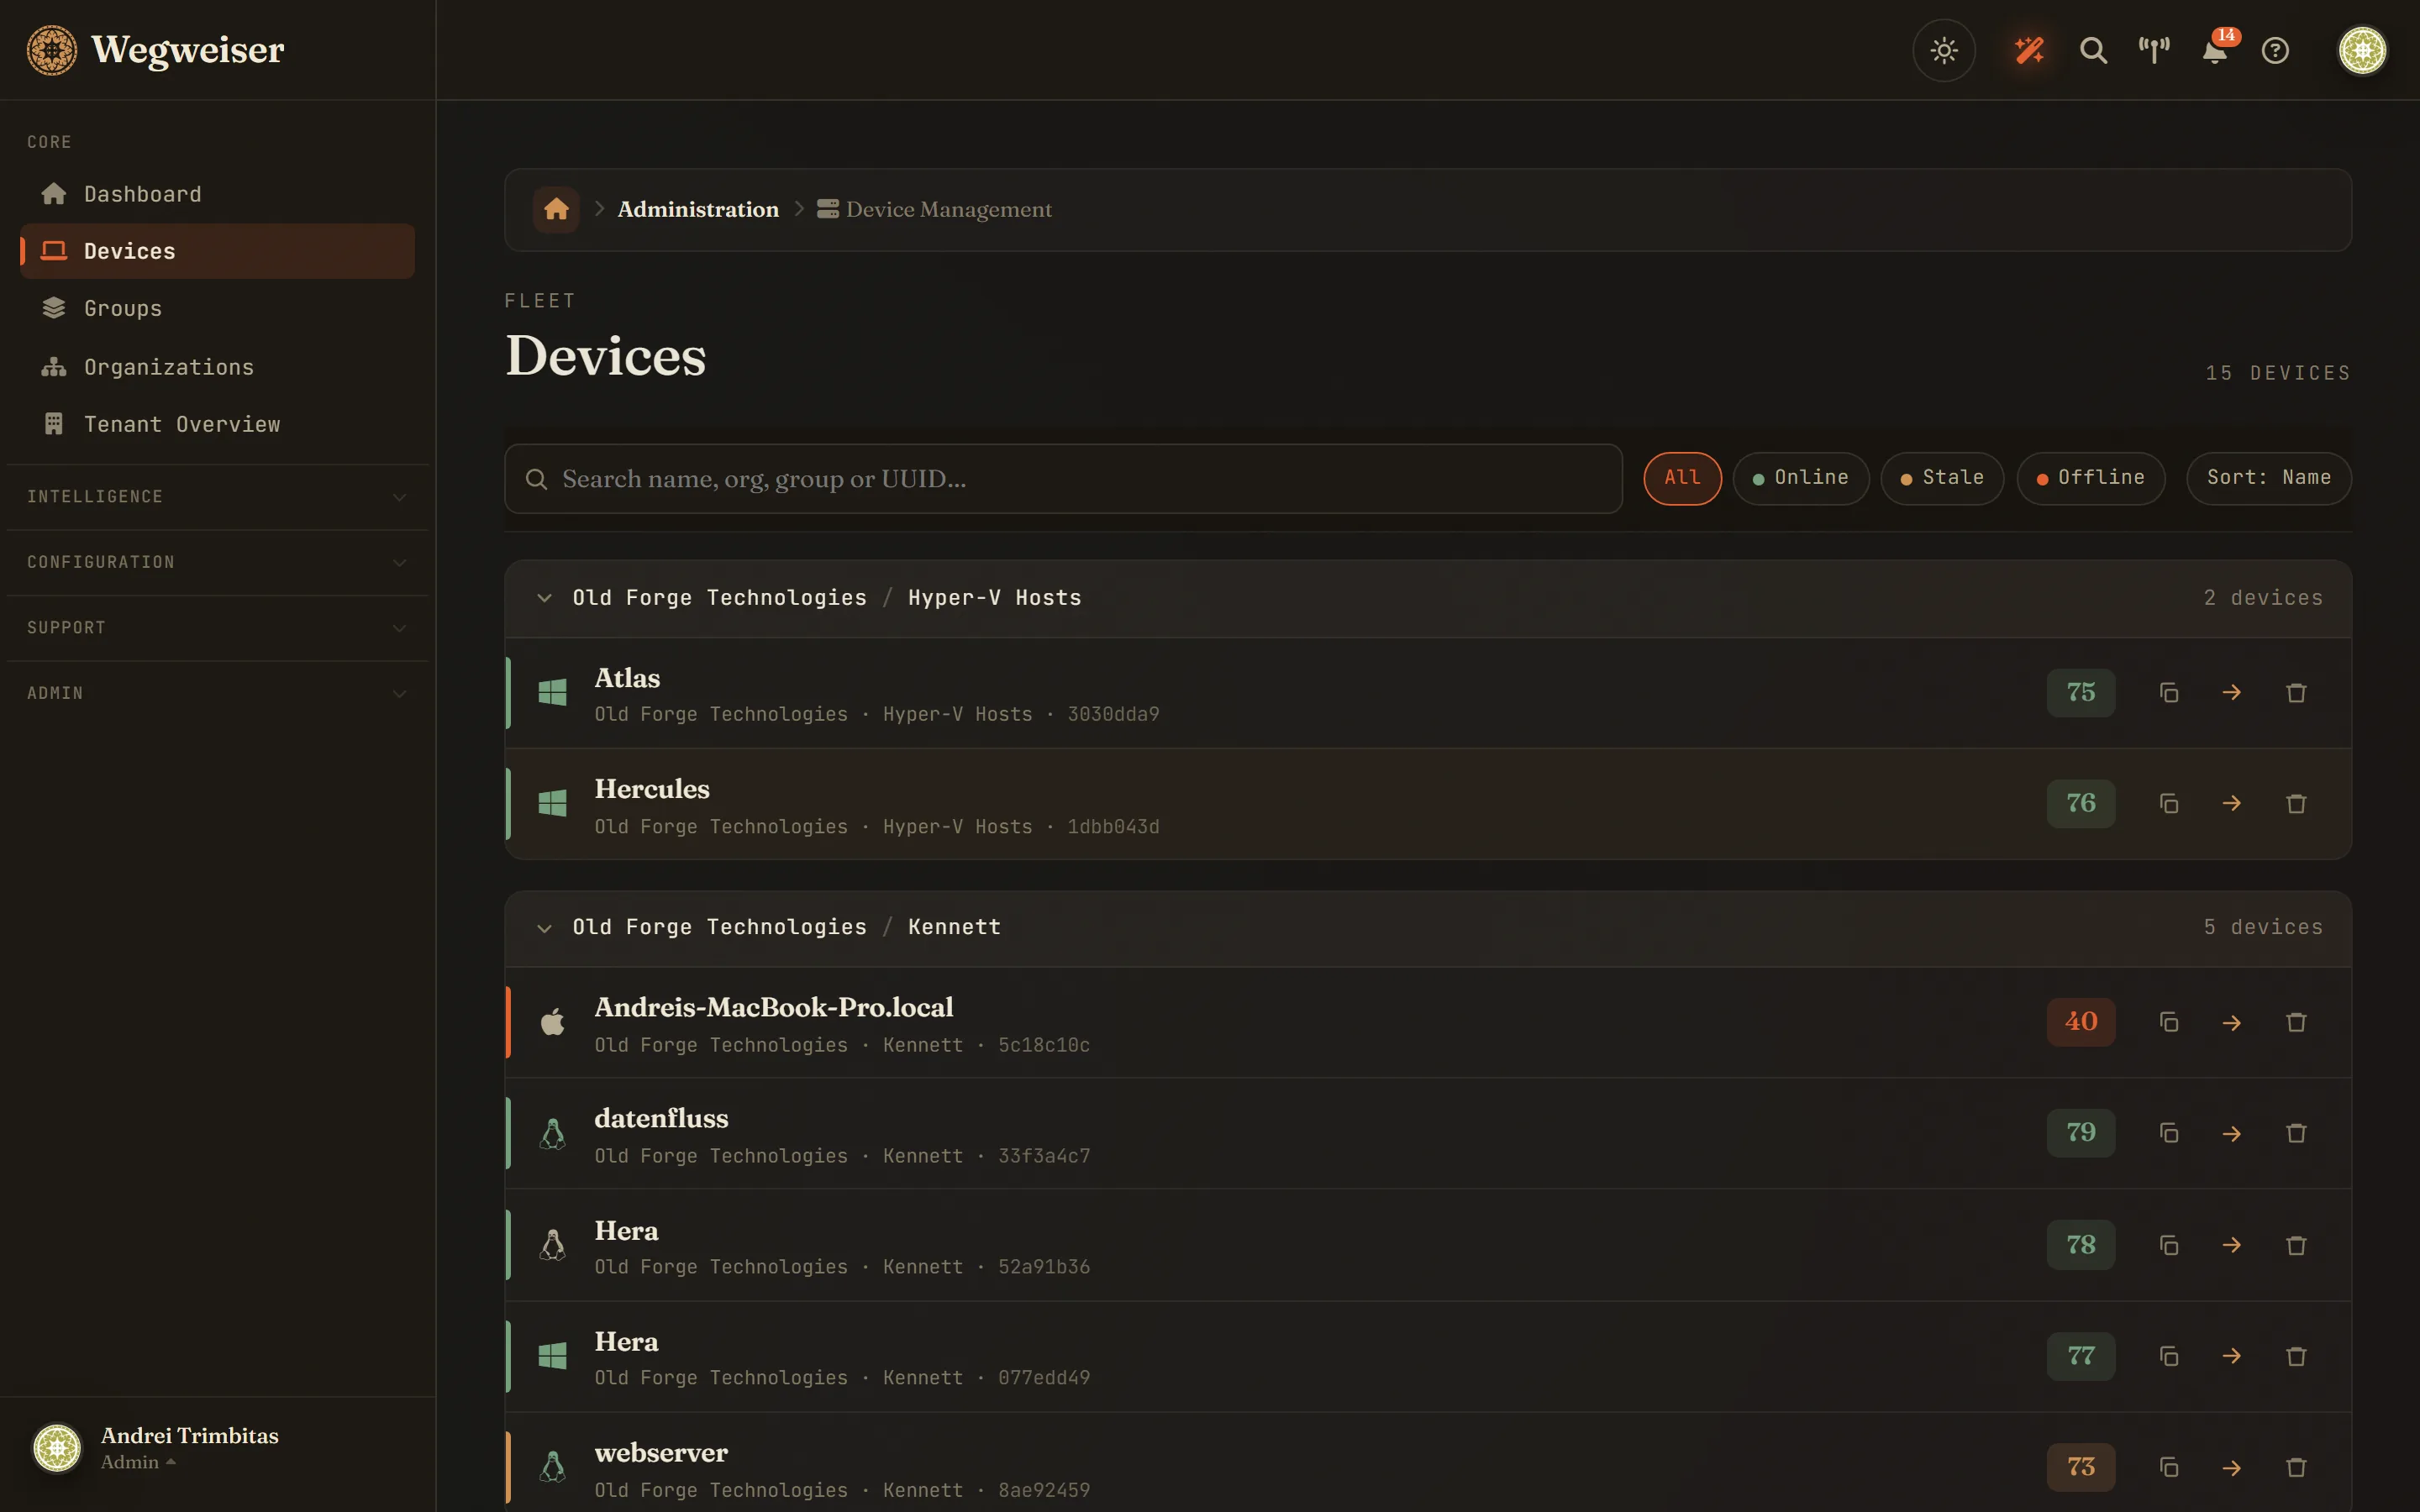
Scrollen oder ein Bild öffnen und alle 19 durchblättern
Funktionen
Was Wegweiser kann
Onboarding-Bewertung
Die Bestandsaufnahme am ersten Tag: Der Bericht führt die Ergebnisse aller Analysemodule des Bestands zusammen und zeigt die verborgenen Probleme, die ein neuer Kunde nie erwähnt hat, etwa kumulierte Geräterisiken, flottenweit fehlschlagende Prüfungen sowie exponierte Geräte in schlechtem Zustand. Dazu ein fortlaufender Wochenvergleich und die Compliance-Lage. Deterministische Bewertung, kein LLM auf dem kritischen Pfad.
Erkennung unbekannter Binärdateien
Ausführbare Dateien aus jedem Installationsort und Benutzerprofil unter Windows sowie aus den üblichen Binärpfaden unter Linux und macOS werden gehasht und mit der National Software Reference Library des NIST abgeglichen. Individuelle, selbst entwickelte und neuartige Binärdateien, die nichts Bekanntem entsprechen, führen jeden Wochenscan an, die in benutzerbeschreibbaren Pfaden zuerst. Ein gedrosselter Agentenscan, nur lesend: ein Hinweis, nie ein Urteil.
Einspruch gegen Befunde
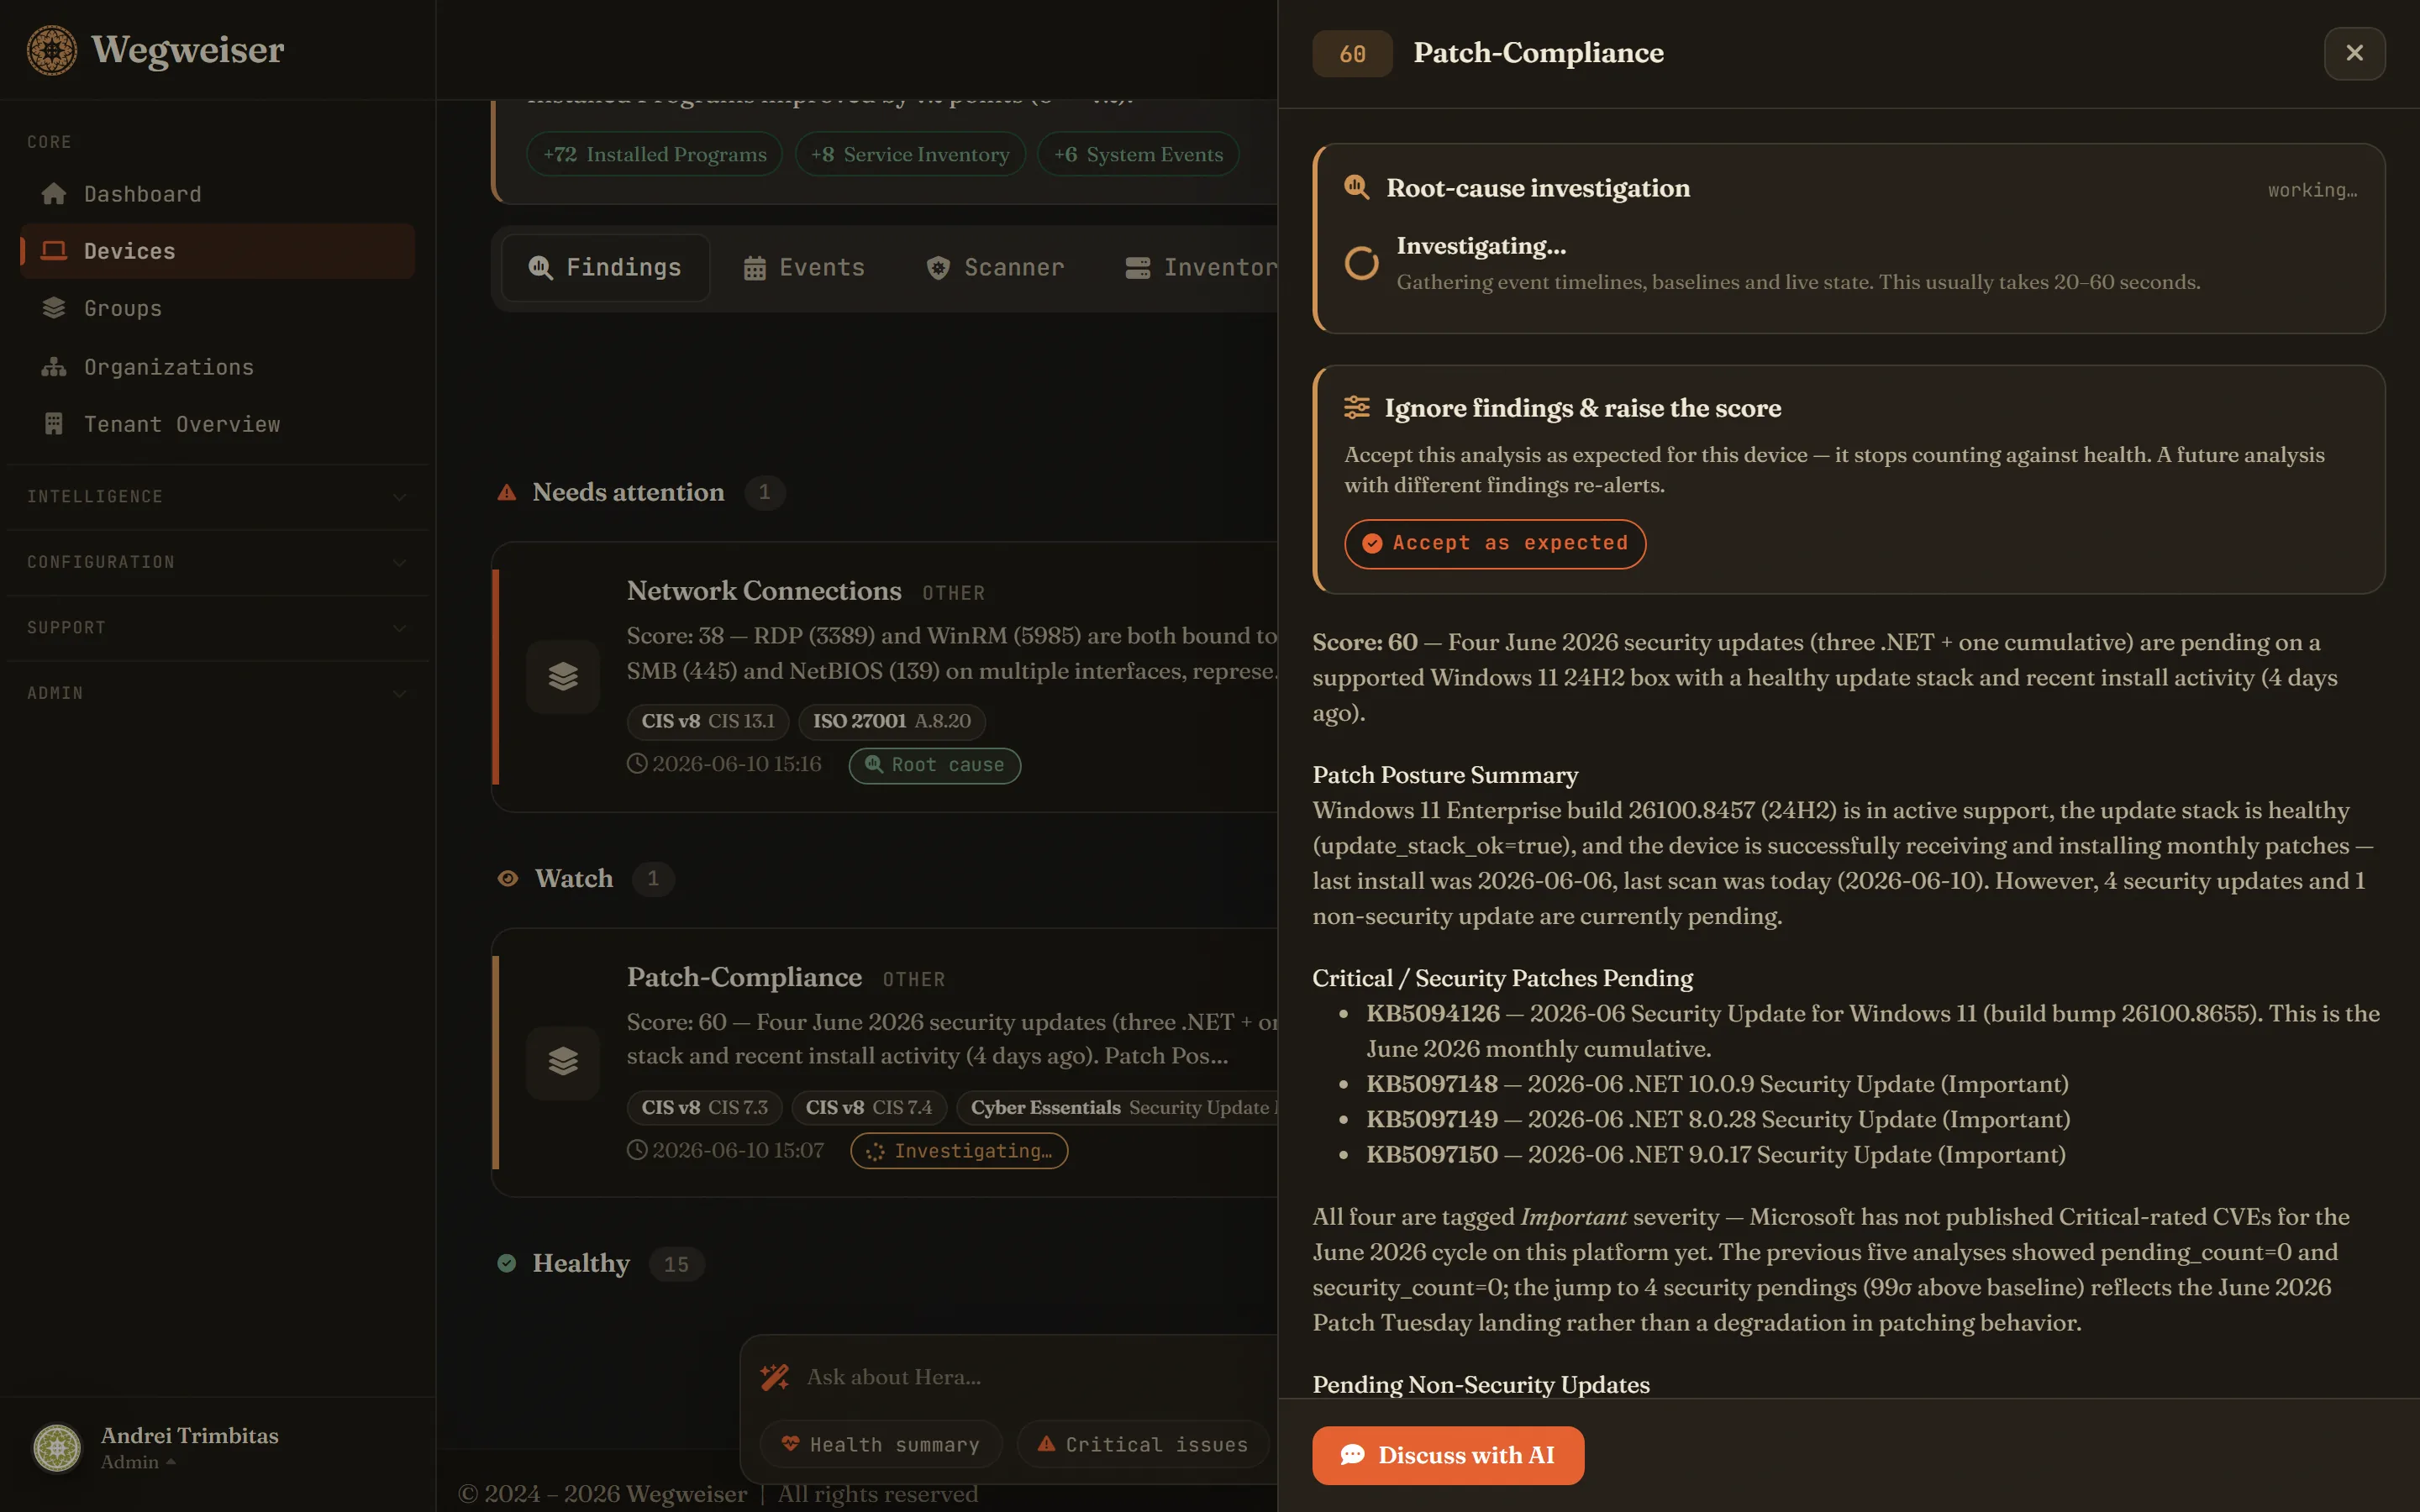
Befunde, denen Sie widersprechen können. Ist ein Befund harmlos, etwa Ihr eigenes Admin-Werkzeug oder die offenen Ports eines Entwicklerrechners, akzeptieren Sie ihn mit zwei Klicks, einzeln je Scanner-Erkennung oder für die ganze Analyse auf einmal, oder Sie sagen es der KI einfach im Chat. Der Wert wird aus dem Verbleibenden neu berechnet, jede Ausnahme landet im Audit-Protokoll, das Akzeptieren einer ganzen Analyse lässt sich mit einem Klick rückgängig machen, und neue Befunde werden weiterhin gemeldet.
Ursachenuntersuchung
Ein Befund sagt, was nicht stimmt. Eine Untersuchung findet heraus, warum. Ein KI-Agent mit Werkzeugzugriff geht Ereignisverläufe, Referenzwerte und Live-osquery durch und nennt dann die wahrscheinliche Ursache, die Belege und den nächsten Schritt: per Klick oder automatisch bei neuen kritischen Befunden, bis zu einem Tageslimit je Kunde.
Problem beschreiben. Antwort bekommen.
Manche Probleme kommen als Anruf und nicht als Befund: Die Praxissoftware ist zehnmal abgestürzt, seit der Hersteller sie neu installiert hat. Eröffnen Sie im Geräte-Chat einen Fall in Ihren eigenen Worten, geben Sie an, wann es anfing, und hängen Sie die Logs oder einen Screenshot der Fehlermeldung an. Untersucht wird im Hintergrund mit unserem stärksten Modell, während Sie weiterarbeiten. Der Fall liest die Absturzberichte des Rechners, seinen Zuverlässigkeitsverlauf, die Ereignisprotokolle, die Dienste und das Fehlerprotokoll des SQL Servers, setzt sie zueinander in Beziehung und schreibt Ursache und nächsten Schritt in den Chat zurück. Immer nur lesend: Er sieht sich alles an und ändert nichts. Die Obergrenze sehen Sie vor dem Start, bezahlt wird der tatsächliche Verbrauch, und wenn Sie Zammad nutzen, kann er das Ticket für Ihren Kunden anlegen und seine Ergebnisse als interne Notizen für Sie festhalten.
Auf einer Seite, für die Menschen, mit denen Sie arbeiten: das PDF
Patchstand für Windows, Linux und macOS
Windows, Linux und macOS: ausstehende Updates und Sicherheitsupdates, Betriebssysteme ohne Support, und ob der Update-Mechanismus selbst überhaupt noch funktioniert. Ein Rechner, der keine Patches mehr installieren kann, ist der Befund, nicht die Fußnote. Nur lesender Zugriff: Ihr RMM patcht weiterhin.
Fernwartung für Windows und Linux
Volle Kontrolle über den Desktop, direkt aus dem Browser: kein VPN, keine eingehenden Firewall-Regeln beim Kunden, kein zweites Produkt. Linux-Desktops werden direkt über den Compositor erfasst, sodass auf einem Rechner, an dem niemand sitzt, kein Zustimmungsdialog zu bestätigen ist. Die Erfassung überträgt nur Änderungen und belastet das Gerät kaum, Monitore wechseln Sie mit einem Klick, ein gesperrter Windows-Rechner zeigt seinen Anmeldebildschirm und nimmt Ihr Strg+Alt+Entf an, und jede Sitzung läuft unter einem stets sichtbaren Banner, das der Benutzer nicht schließen kann, und landet im Audit-Protokoll.
Live-Terminal für Windows, Linux und macOS
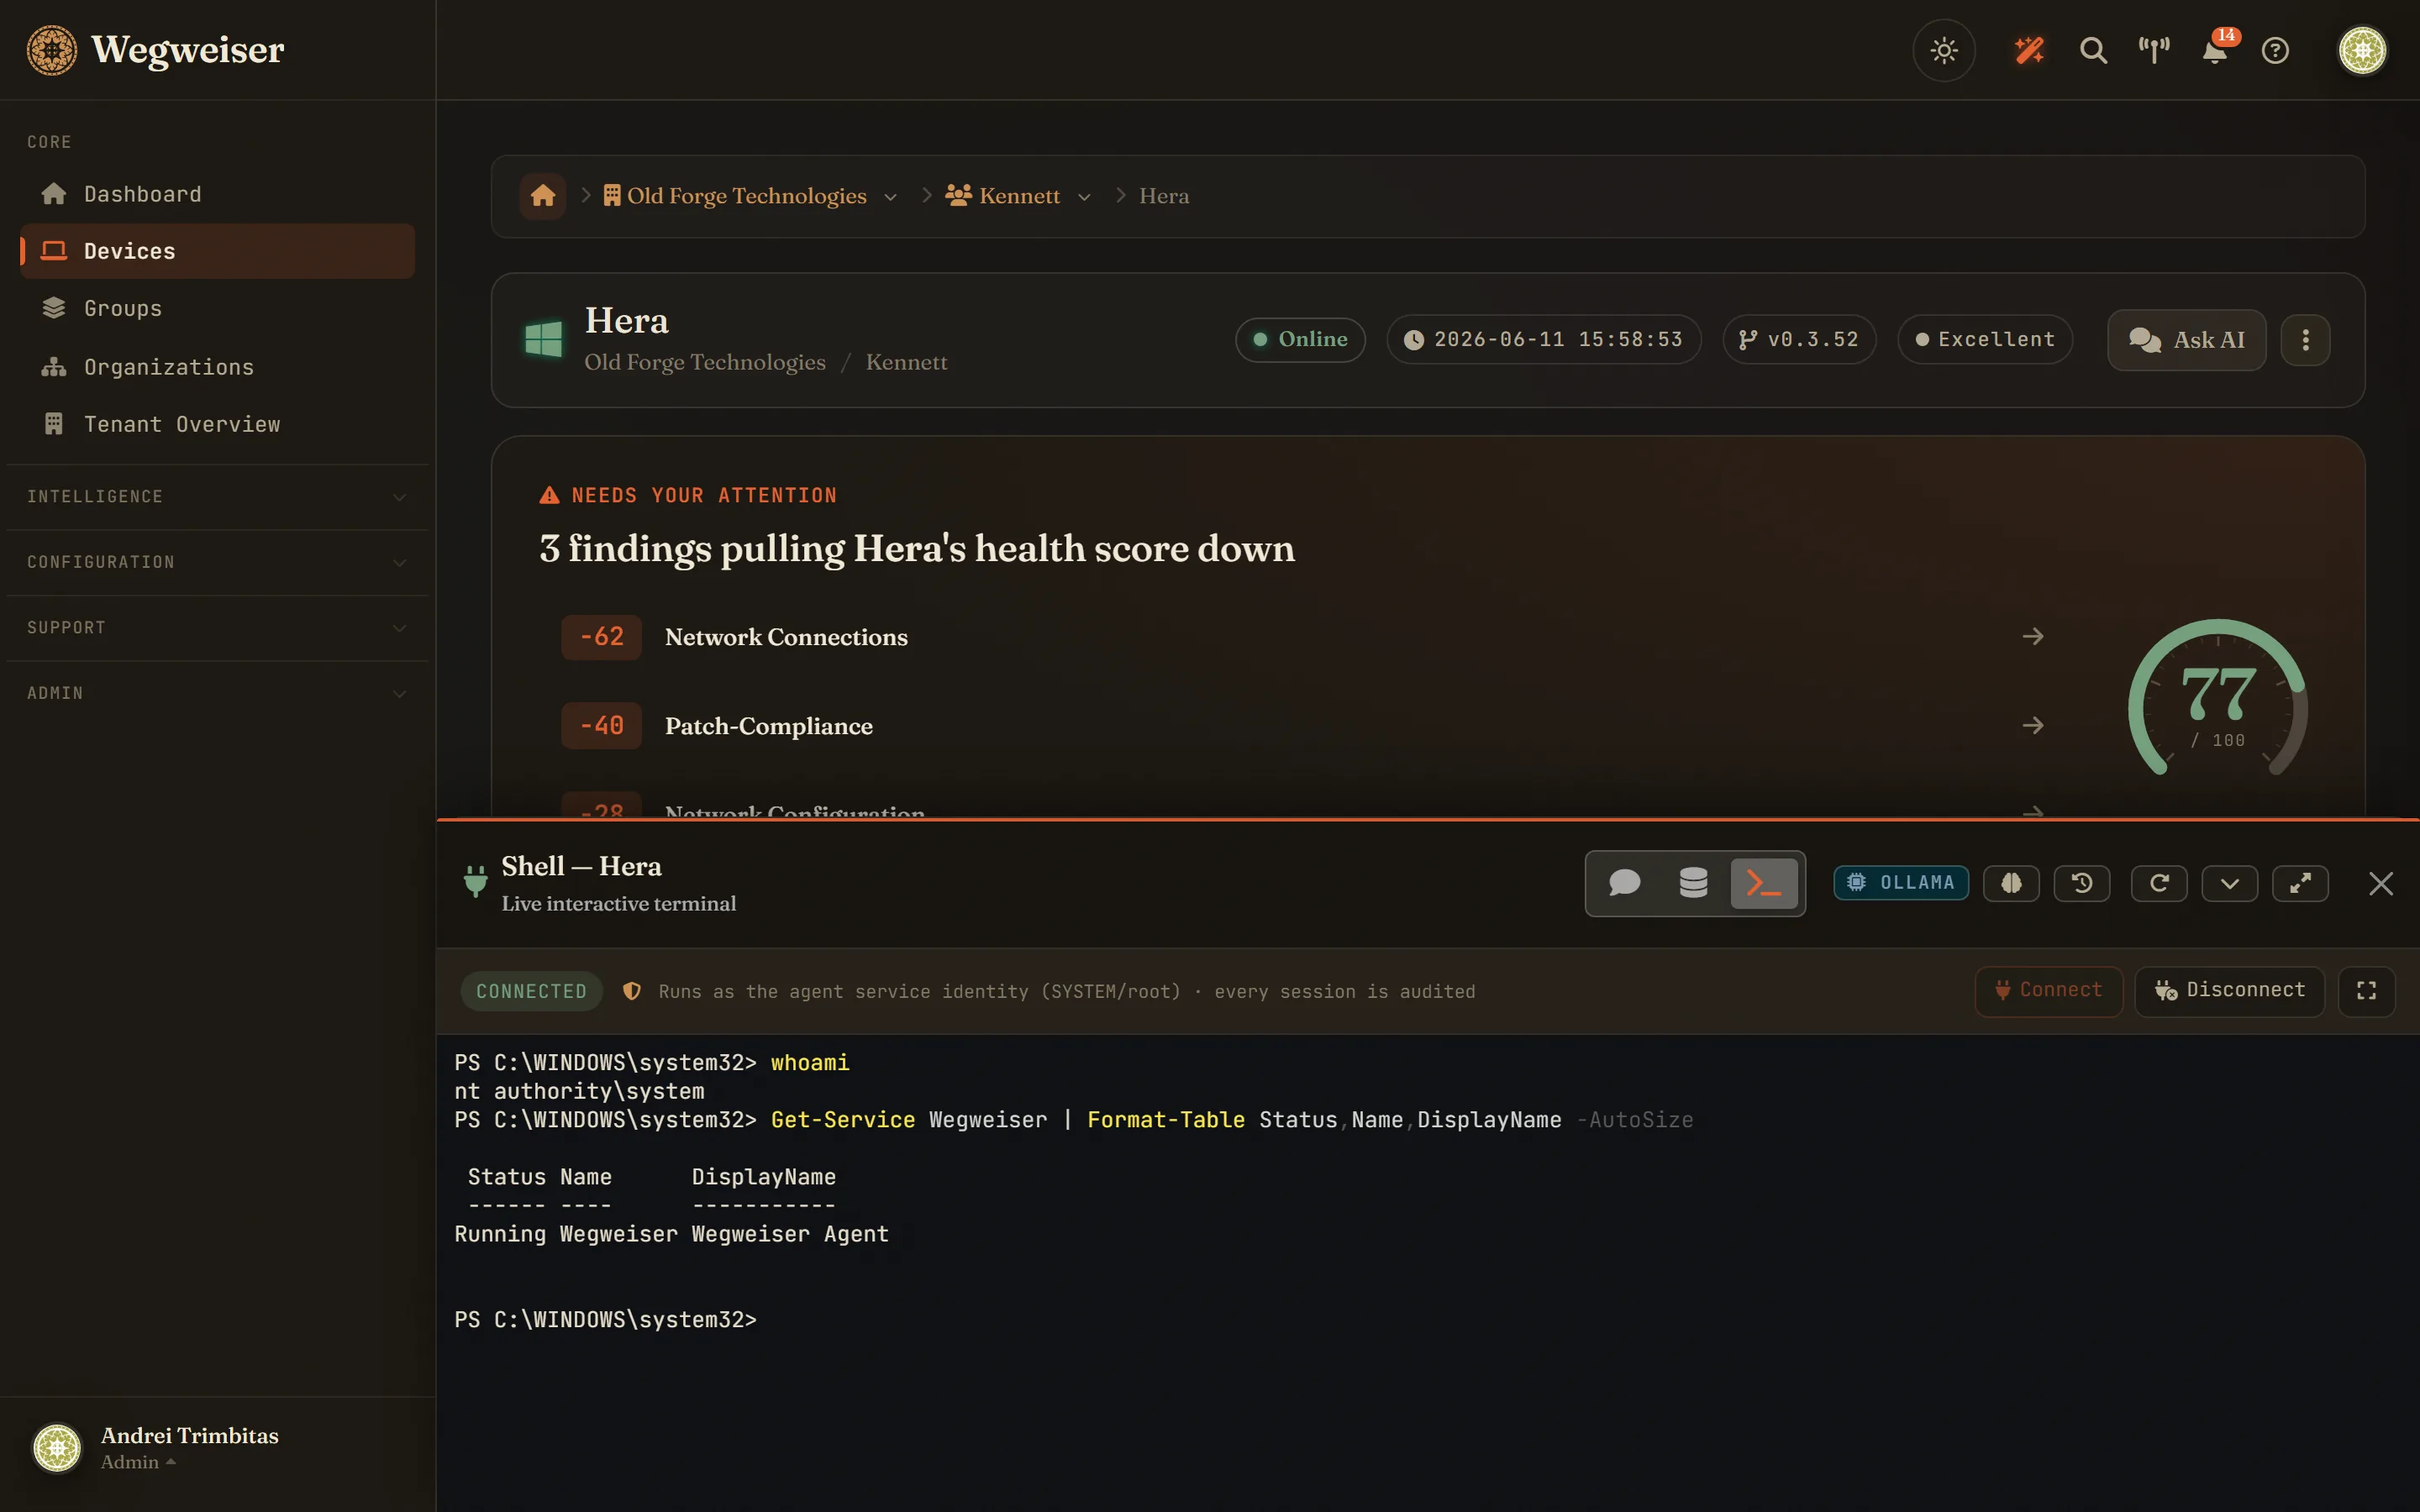
Eine echte PowerShell- oder Bash-Sitzung im Browser, als SYSTEM oder root auf jedem Gerät, das online ist und den Agenten ausführt, nur für Bediener. Die Zugangsdaten gelten für eine einzige Sitzung und laufen nach 30 Minuten von selbst ab, und jede geöffnete Sitzung landet im Audit-Protokoll. Einen Befund untersuchen und in derselben Minute beheben.
Fragen Sie ein Gerät, wie es ihm geht
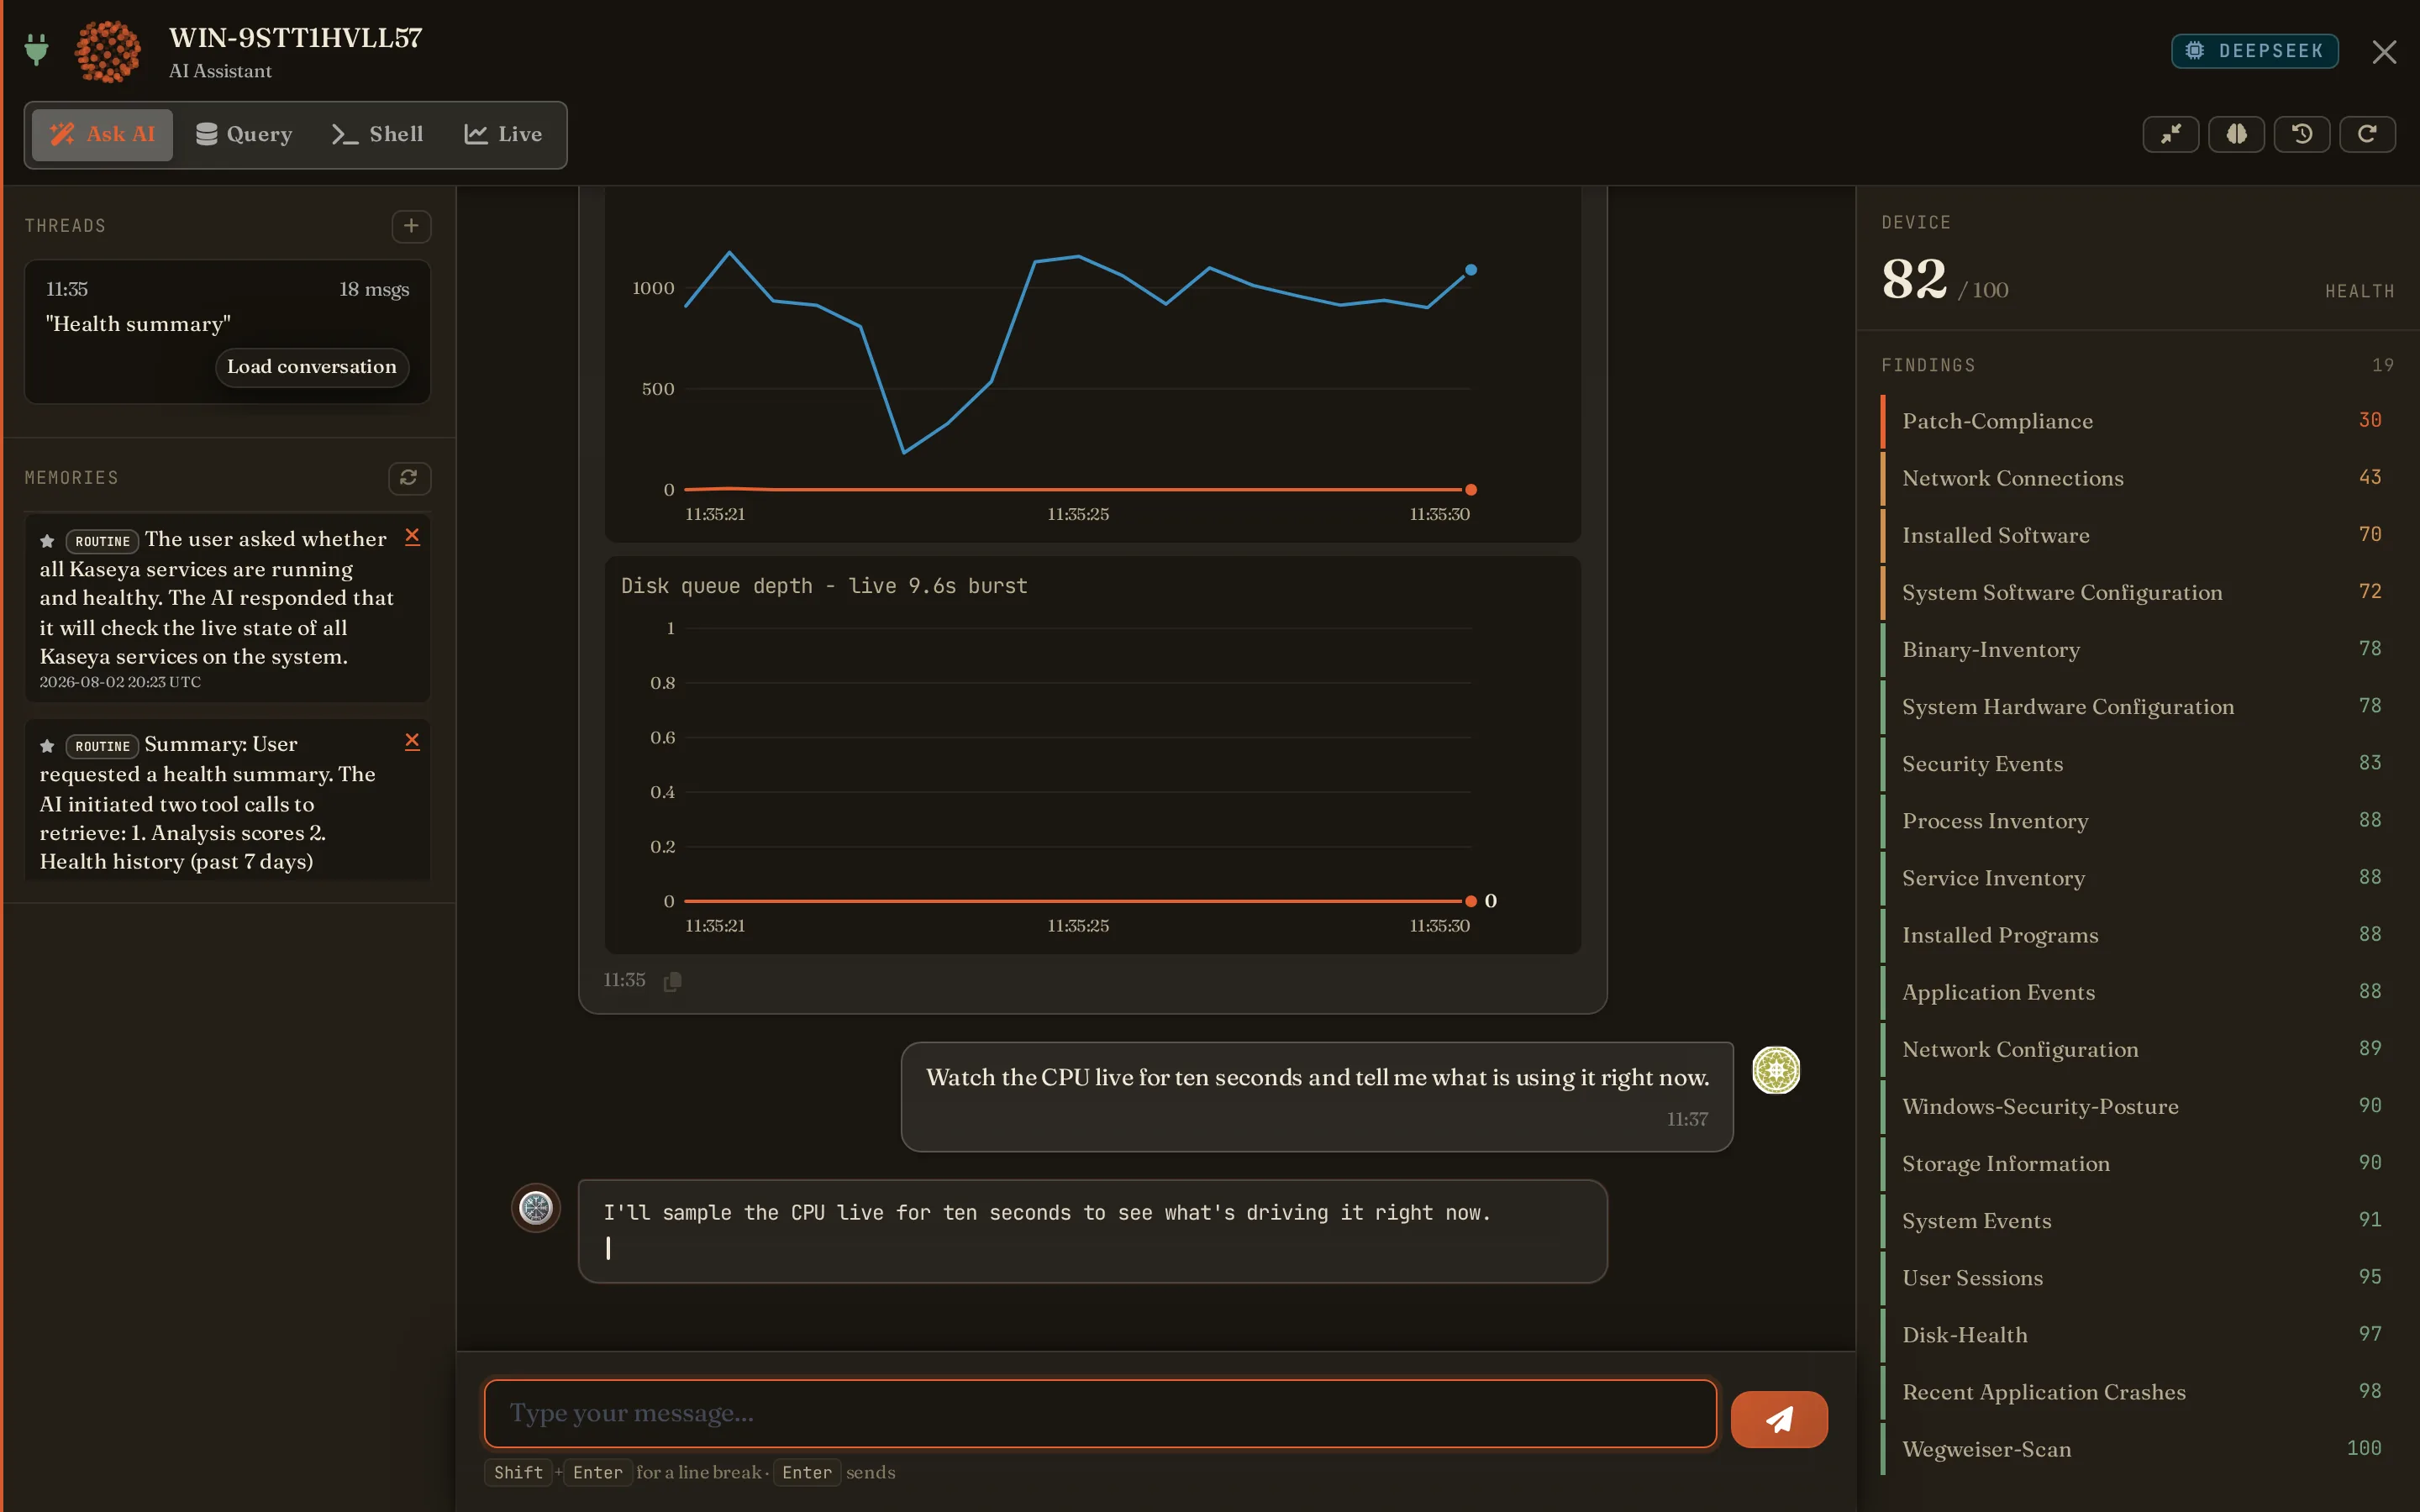
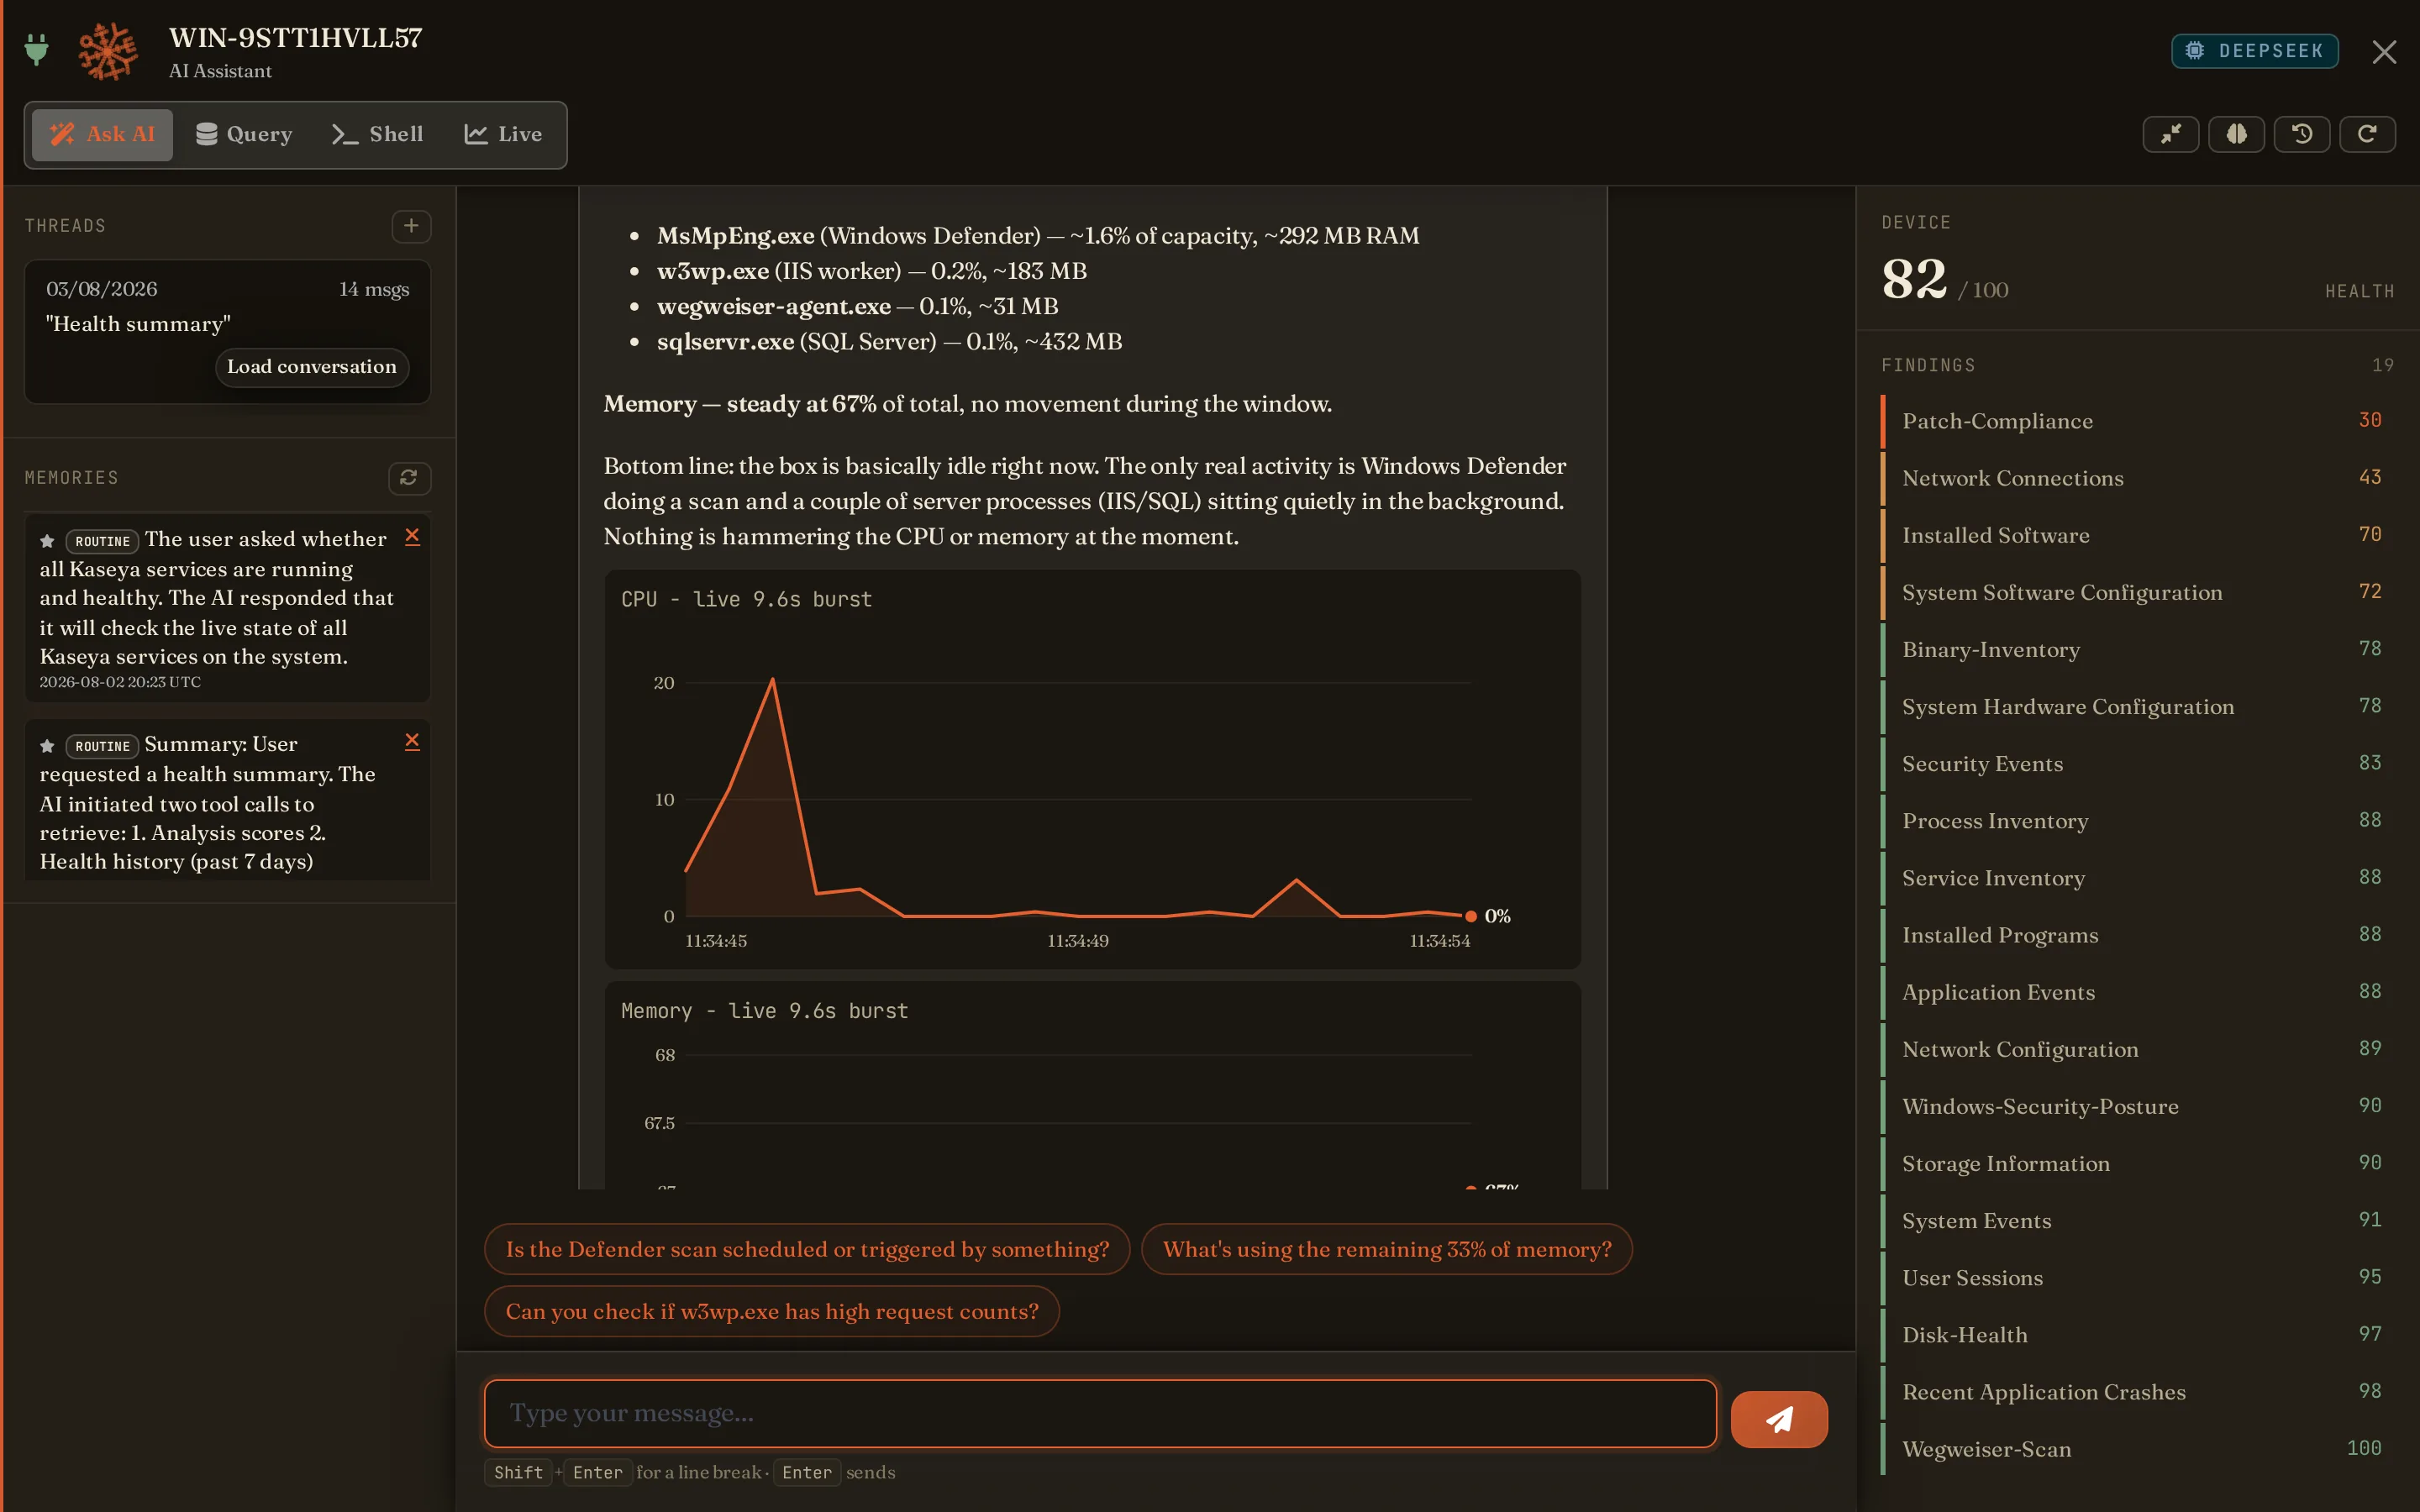
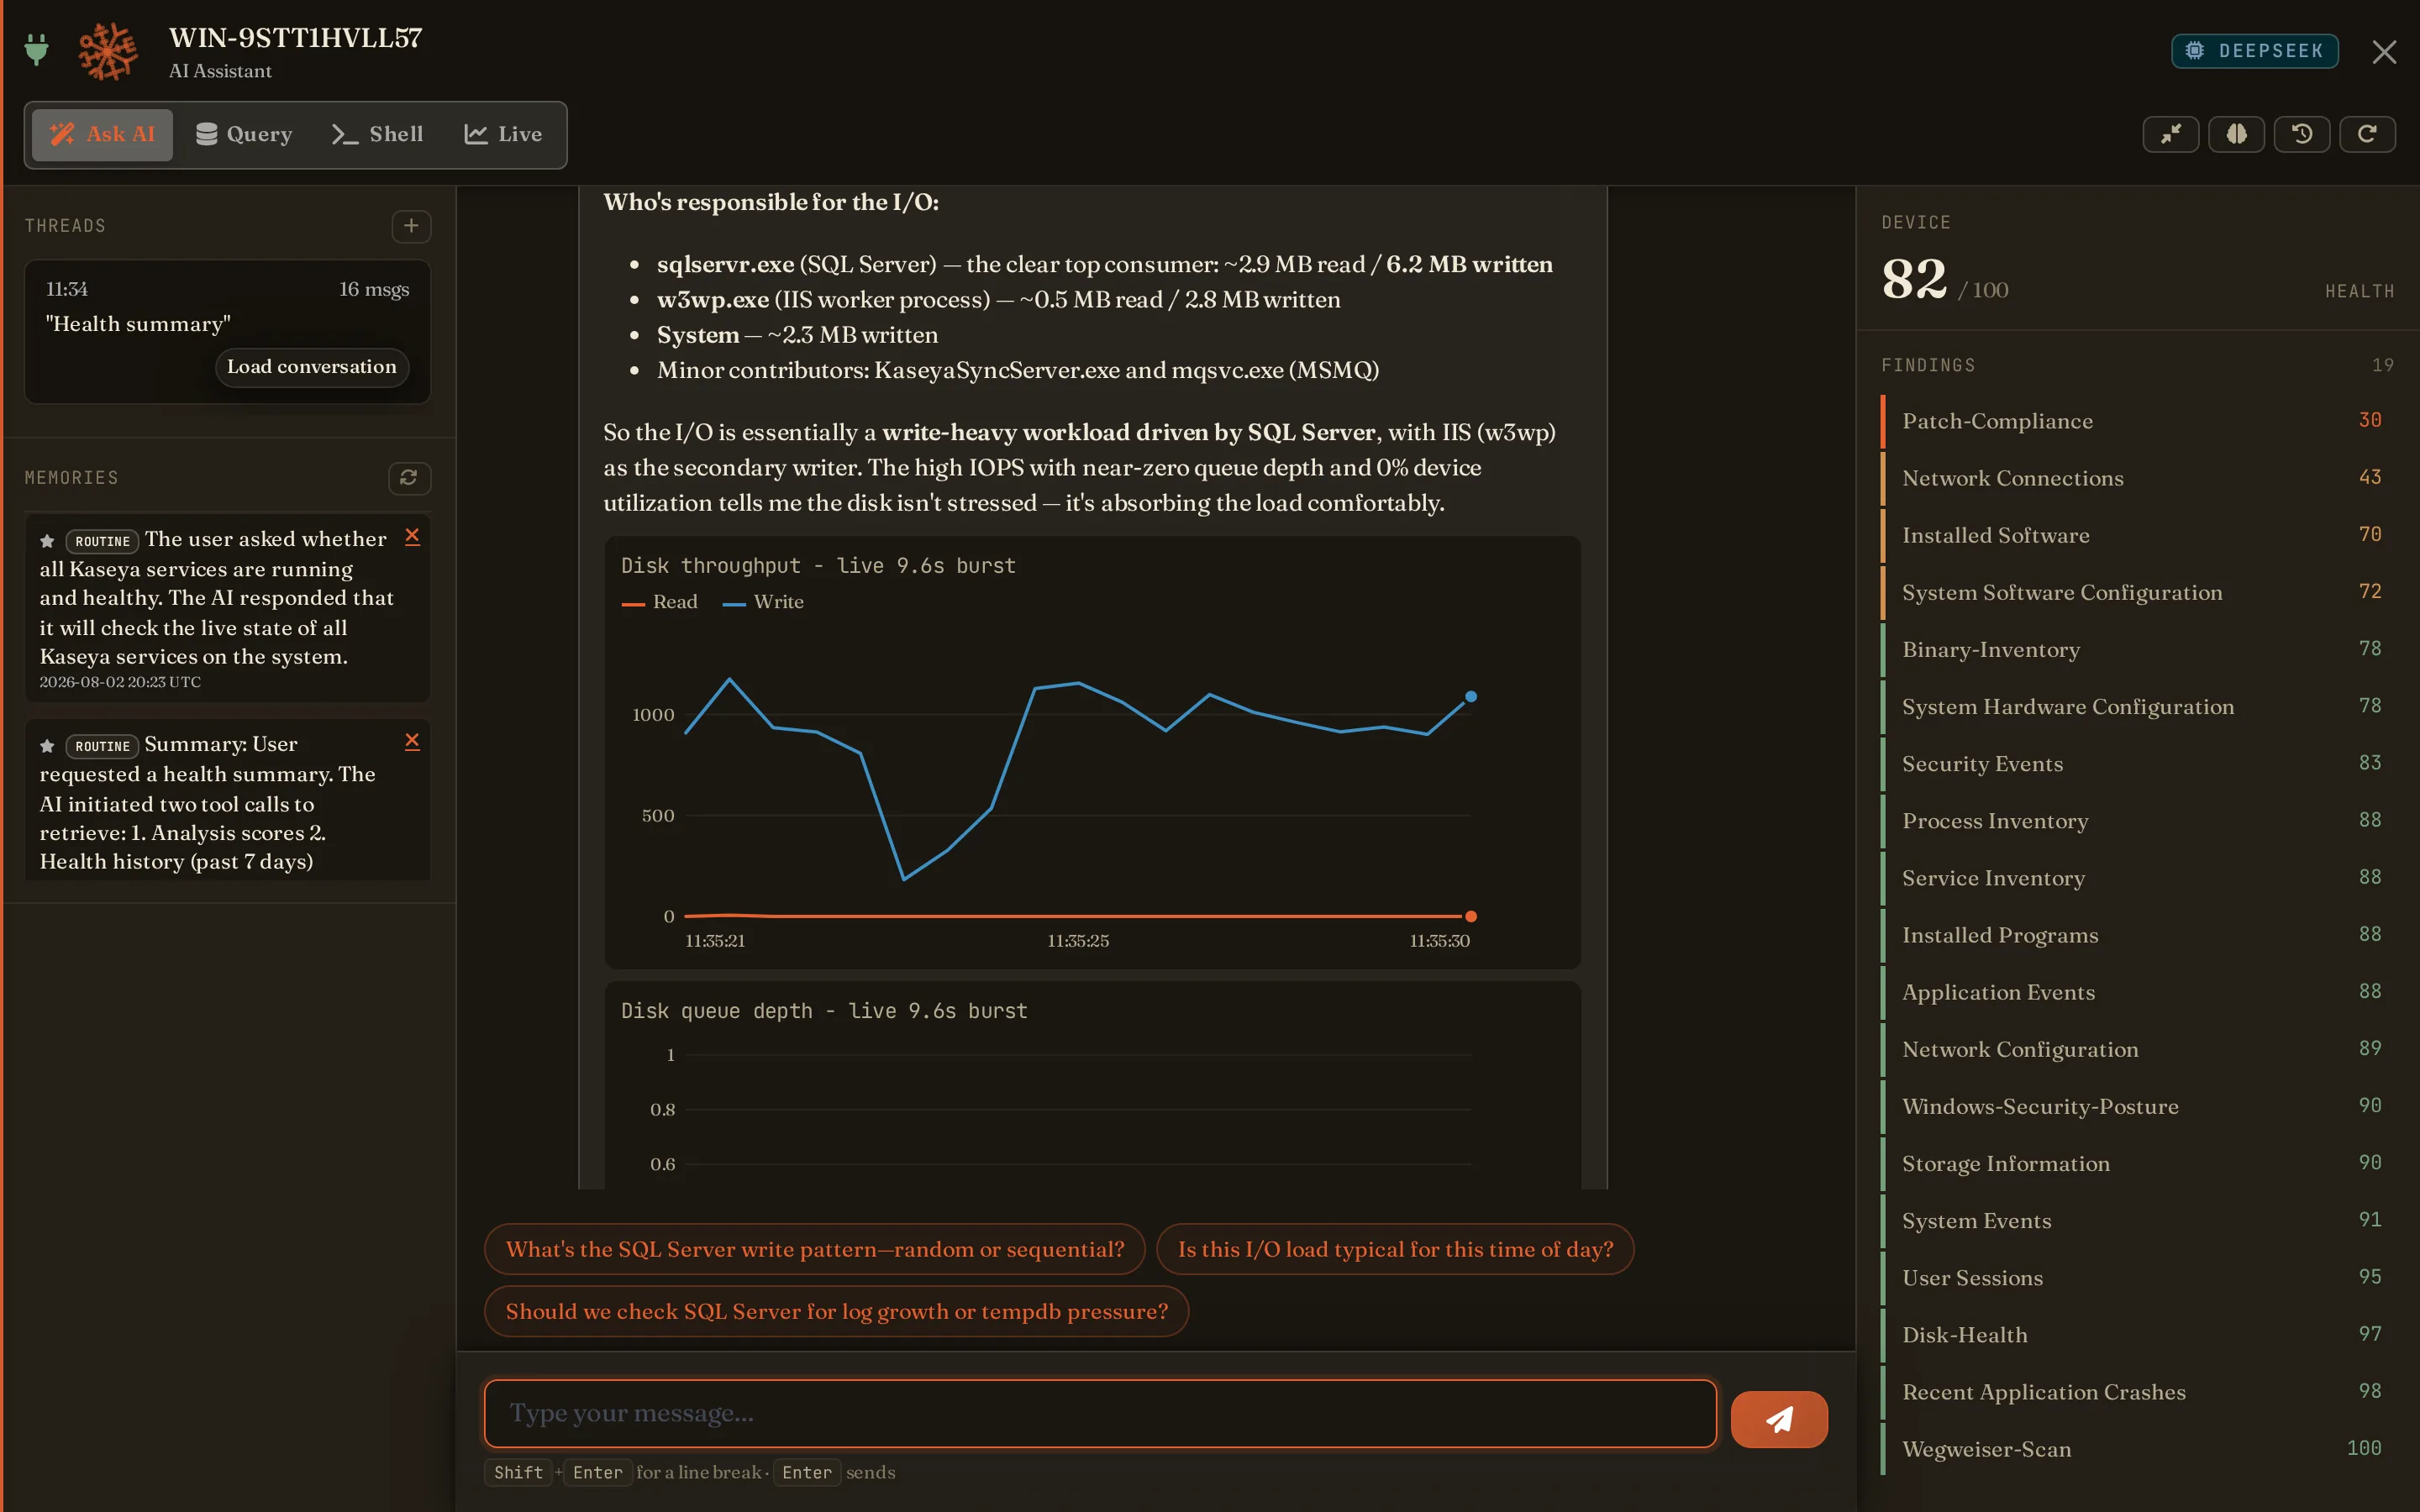
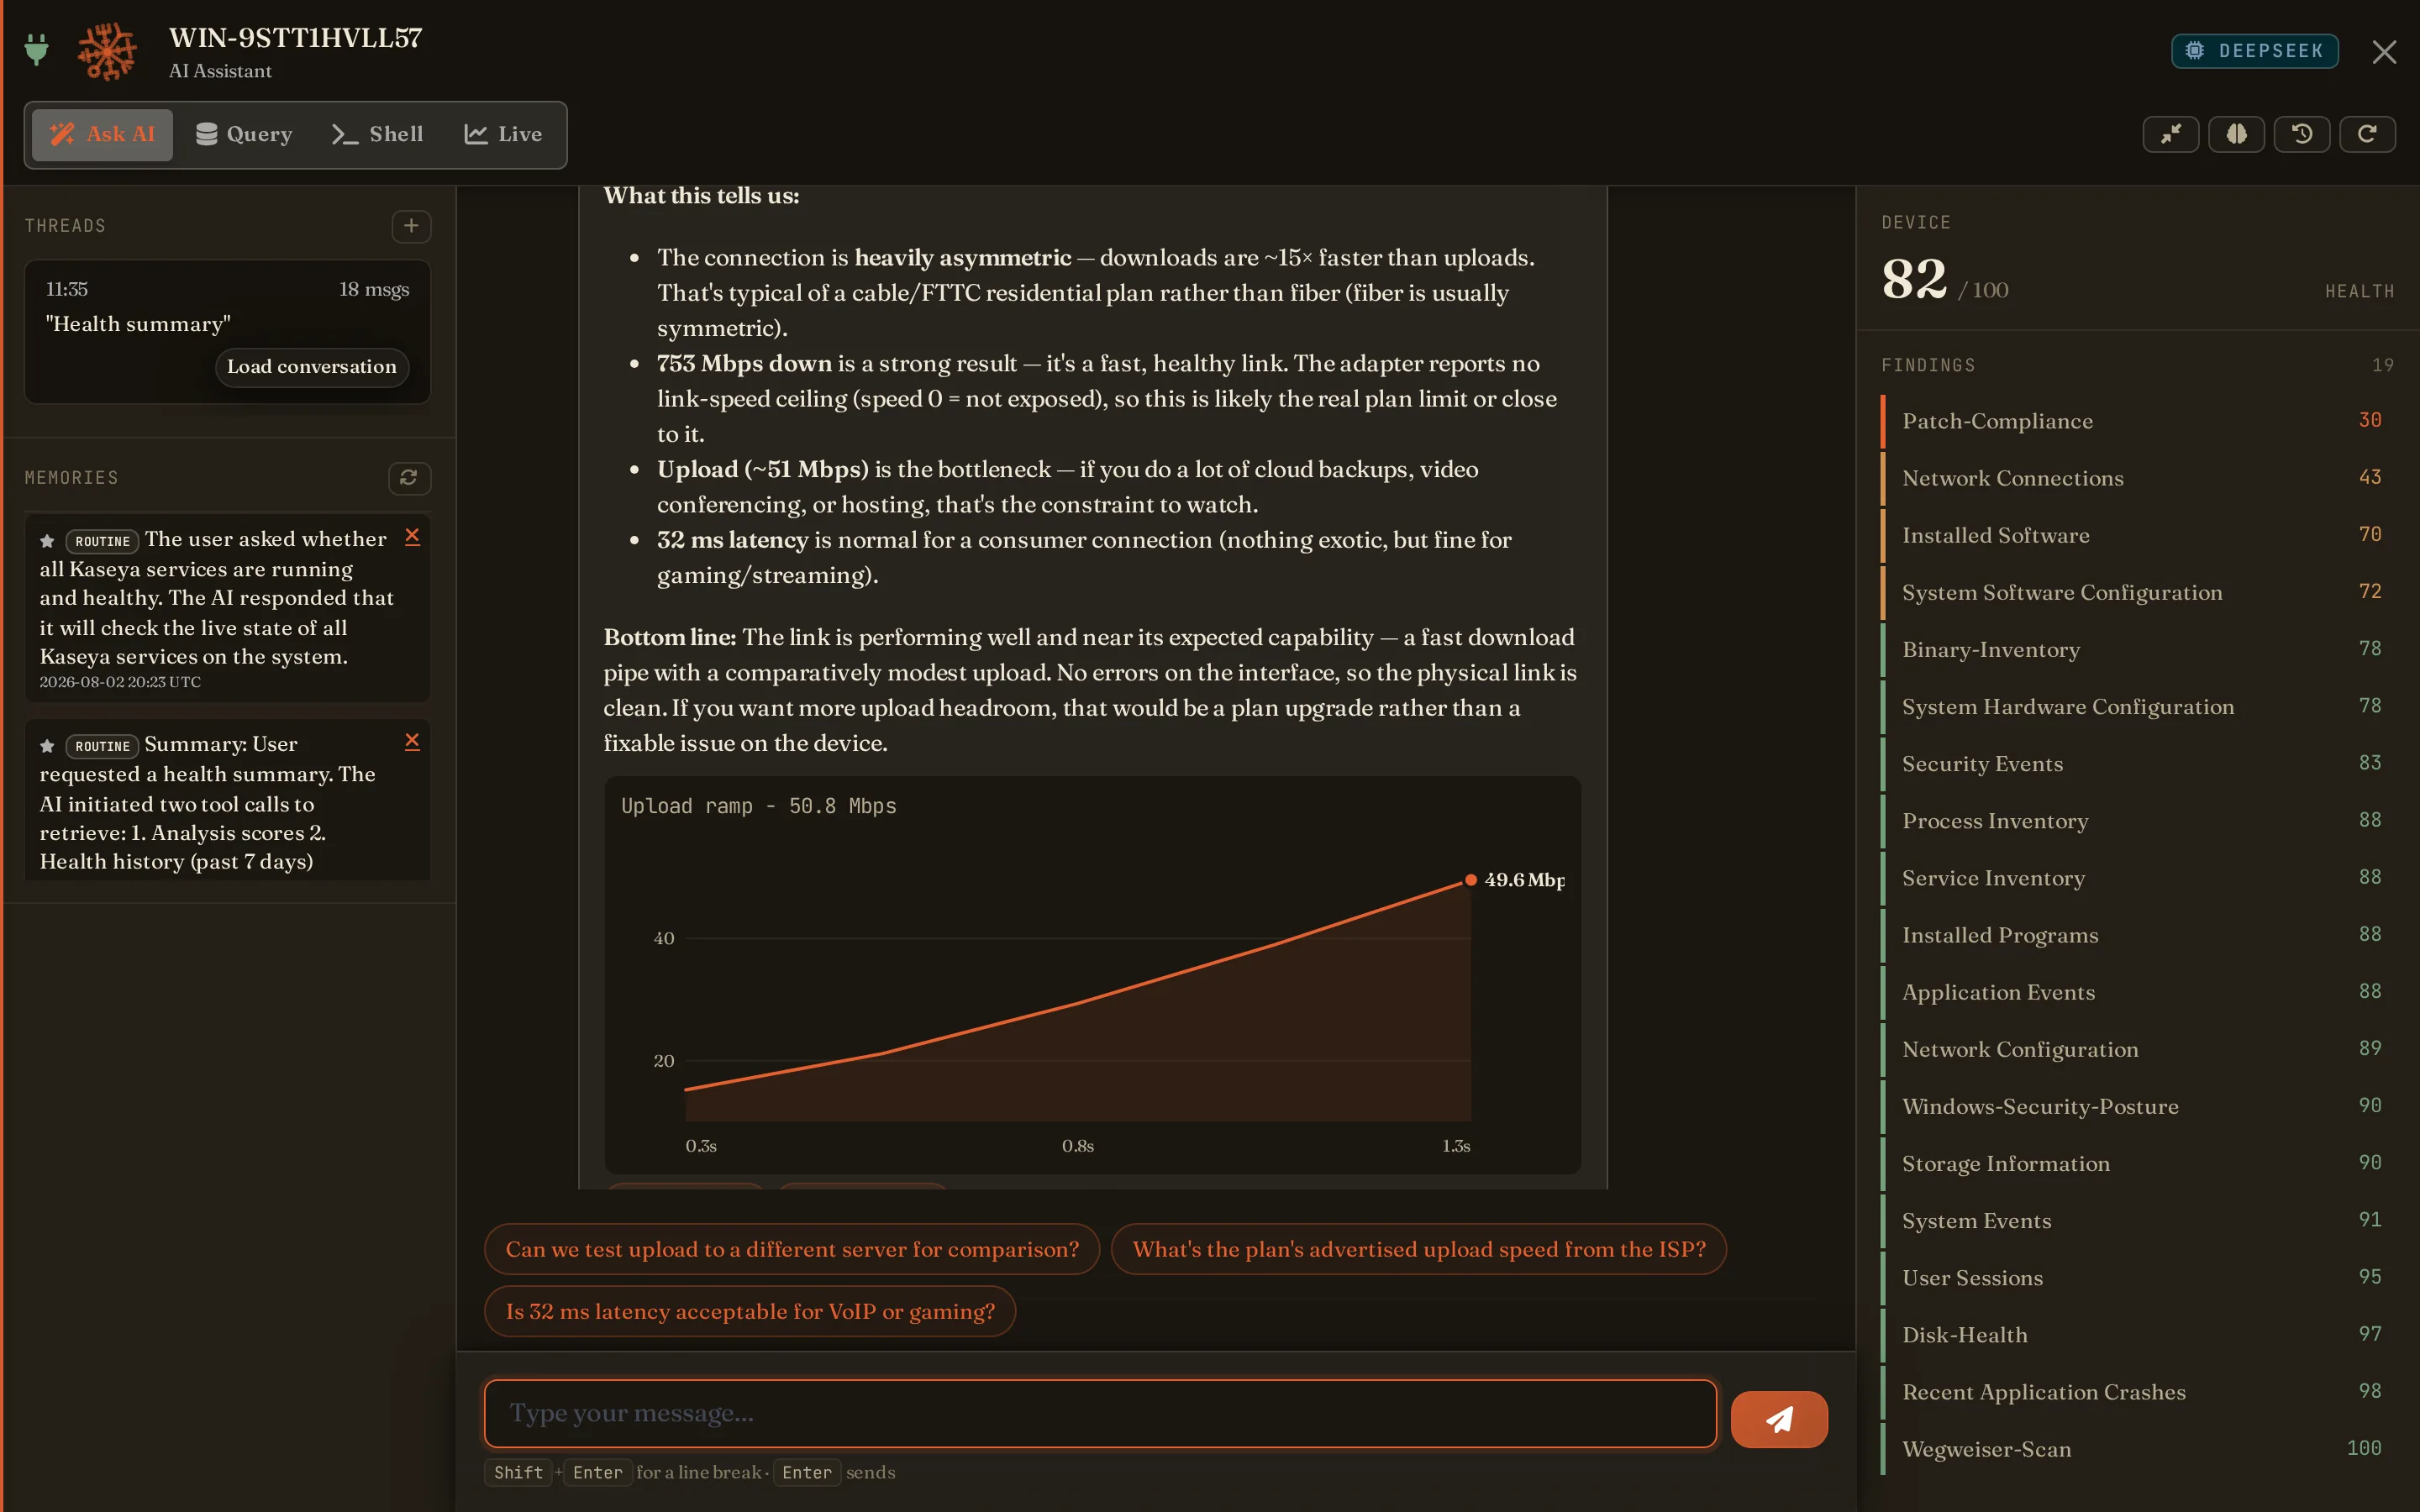
Antworten als Diagramm, nicht als Aufsatz. Fragen Sie, wie sich die CPU verhalten hat, und die gespeicherten Messwerte werden gezeichnet statt beschrieben. Fragen Sie, was gerade passiert, und der Agent beobachtet den Rechner zehn Sekunden lang, zeichnet CPU, Arbeitsspeicher, Netzwerk oder Datenträger (Durchsatz, IOPS und Warteschlangentiefe) und benennt die verantwortlichen Prozesse. Fragen Sie, was die Leitung wirklich leistet, und er misst Download, Upload und Latenz vom Gerät selbst. Jede dieser Abfragen liest nur. Keine schreibt.
KI-Chat & Live-Monitoring
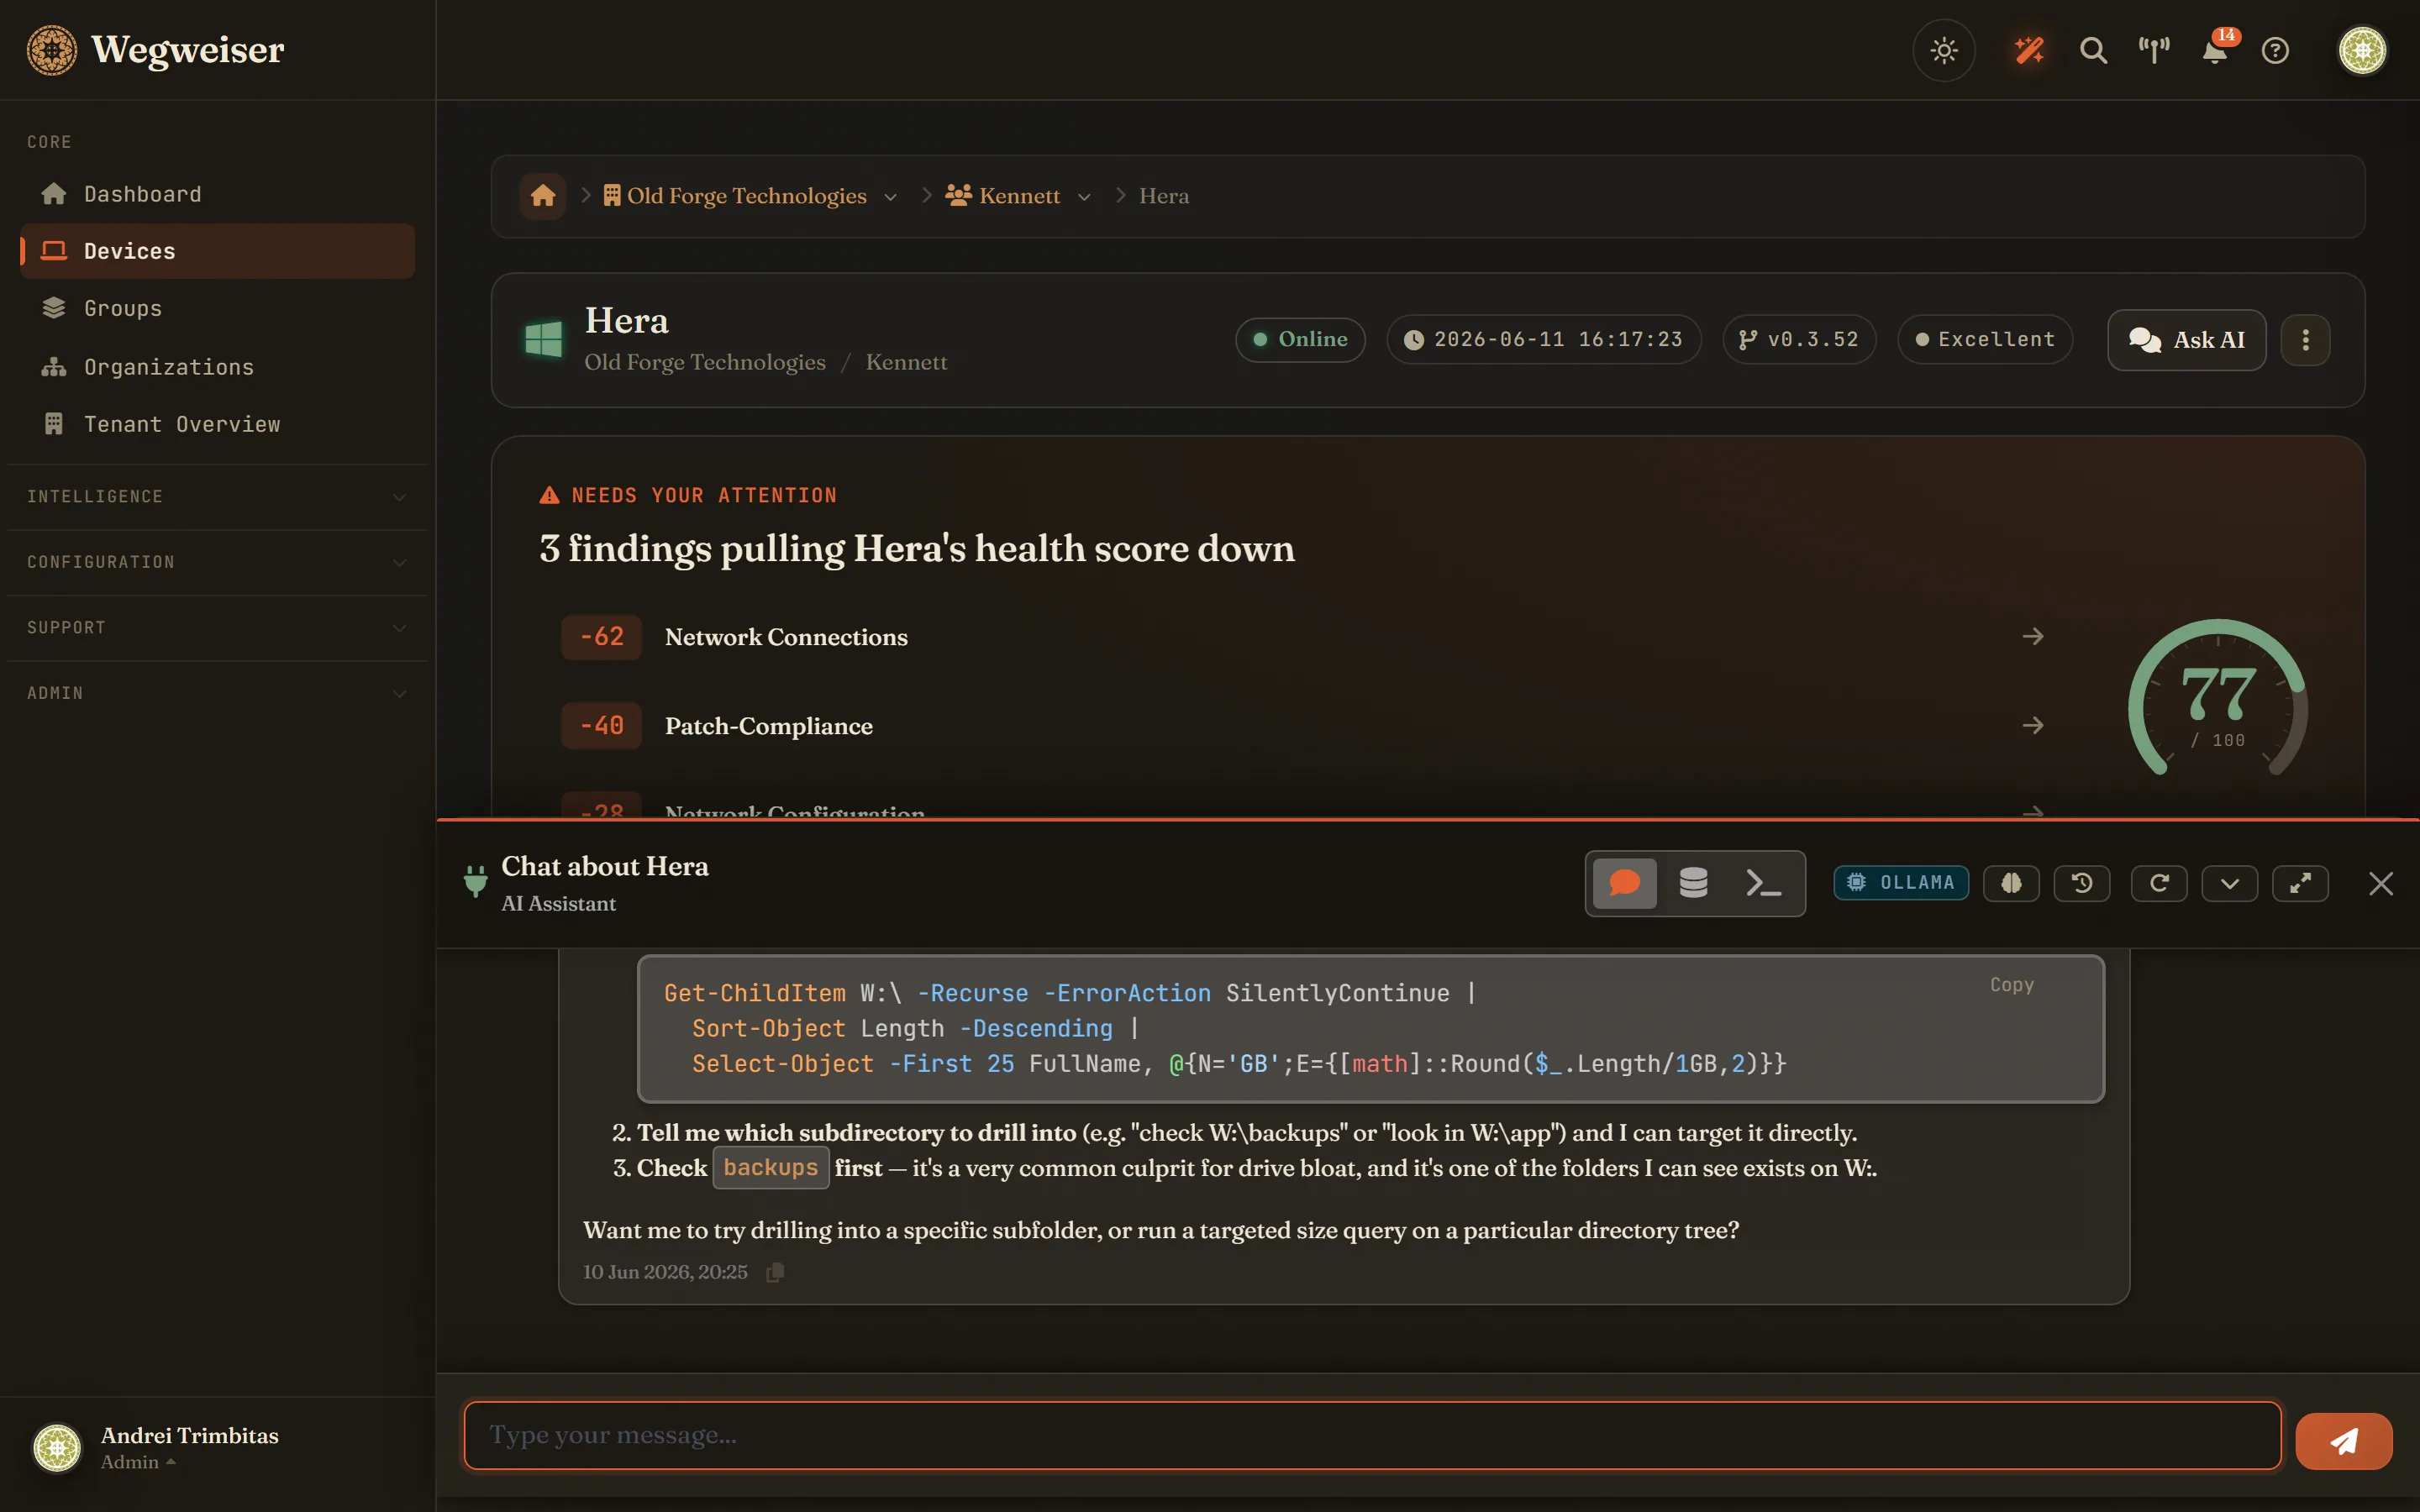
Stellen Sie Fragen zu jedem Gerät, jeder Gruppe oder Organisation und erhalten Sie gestreamte KI-Antworten auf Basis der vollständigen Analysehistorie dieser Ebene. Im Geräte-Chat kann die KI außerdem vorschlagen, Befunde als erwartetes Risiko zu akzeptieren: Sie haken an, welche, und der Zustandswert wird aus den übrigen neu berechnet. Öffnen Sie den Live-Monitor, und CPU, Arbeitsspeicher, Datenträger und Netzwerk kommen etwa alle zwei Sekunden vom Agenten; die übrige Zeit läuft eine schlankere Basismessung mit dem Heartbeat mit.
Ereignisprognose
Vorhersage, welche Windows-Ereignisse in den nächsten 24 Stunden und sieben Tagen auftreten: reine Statistik über 30-Tage-Archive, ohne KI-Kosten, mit einer Verlässlichkeit von planmäßig bis sporadisch.
Köderkonten
Der eine Befund, der keine Schlussfolgerung ist. Legen Sie ein Konto an, dessen einziger Zweck es ist, nie benutzt zu werden - deaktiviert oder mit einem langen Zufallspasswort - und nennen Sie Wegweiser seinen Namen. Nichts Legitimes meldet sich jemals damit an, also ist ein Anmeldeereignis mit diesem Namen kein Wahrscheinlichkeitswert, sondern jemand, der Zugangsdaten durchprobiert, die er nicht haben sollte. Der Agent gleicht am Endgerät gegen das Windows-Sicherheitsprotokoll ab, das er ohnehin liest; nichts über Ihr Verzeichnis verlässt die Maschine, und Wegweiser hat keinen Schreibweg hinein - das Konto legt es nie an. Windows-Ereignisprotokolle werden einmal täglich abgeholt, ein Treffer erscheint also innerhalb eines Tages und nicht innerhalb von Minuten; das sagen wir lieber, als eine Geschwindigkeit zu suggerieren, die wir nicht haben.
Sieben Dinge, nach denen gesucht wird, und ein Schalter für jedes
Bewusst kein Virenscanner, und das wird auch so gesagt. Sieben Erkennungsfamilien in klaren Worten: nicht genehmigte Software, Werkzeuge gezielter Angriffe, bekannte Schadsoftware und kriminelle Baukästen, Spionage- und Überwachungswerkzeuge, Angriffscode und Hintertüren, verdächtige Muster, breite Community-Erkennungen. Jede mit einer echten Zahl daneben und einem Schalter, der Ihnen gehört. Ein täglicher Durchlauf trägt die Prüfungen, die es wert sind, jeden Tag auf jedem Rechner zu laufen; der Rest des Katalogs läuft als Tiefendurchlauf in eigenem Takt, sodass ein schmalerer Tagesdurchlauf keine Abdeckung kostet. Eine Erkennung, die Techniker bei mehr als einem MSP immer wieder verwerfen, wird automatisch ausgemustert.
Auf einer Seite, für die Menschen, mit denen Sie arbeiten: das PDF
Schatten-KI aufdecken
Finden Sie die KI-Tools, die niemand freigegeben hat. Claude Code, Gemini CLI, GitHub Copilot CLI und Ollama unter Windows, Linux und macOS; Claude Desktop, ChatGPT Desktop und LM Studio unter Windows; Antigravity unter Linux. Erkannt wird, was das Tool ist, nicht wo es liegt, also wird es überall gefunden, wohin der Scan reicht, auch anhand einer vergessenen Konfigurationsdatei. Jede Erkennung markiert das Gerät und liefert den Nachweis für Ihre CIS- und ISO-27001-Kontrollen zu nicht freigegebener Software.
Community-Feeds, zuerst im Tiefendurchlauf
Ihr Katalog stammt nicht nur von uns. YARA-Forge, das über 45 geprüfte öffentliche Regel-Repositories bündelt, wird wöchentlich abgerufen und neben unseren eigenen Erkennungen indexiert. Community-Regeln fließen zuerst in den Tiefendurchlauf und erst danach in den täglichen, und zwar mit Absicht: Eine Erkennung, die noch niemand beobachtet hat, kann auf jedem von Ihnen betreuten Rechner auslösen, und eine ungeprüfte Regel kostet Sie mehr, als sie findet. Den täglichen Durchlauf verdienen sie sich, statt ihn mitgeliefert zu bekommen.
Retrohunt
Erkennung, die in die Vergangenheit reicht. Wird ein Sample neu als bösartig veröffentlicht, wird sein Hash mit dem Binärinventar abgeglichen, das in Ihrer Flotte bereits gesammelt ist. Eine Datei, die am Tag ihrer Ankunft unbekannt war, wird also an dem Tag gefunden, an dem sie bekannt wird. Diese Erkennungen erscheinen in der Bedrohungssuche wie jede andere.
Eine Schlagzeile, die Software nennt, durchsucht die Geräte Ihrer Kunden
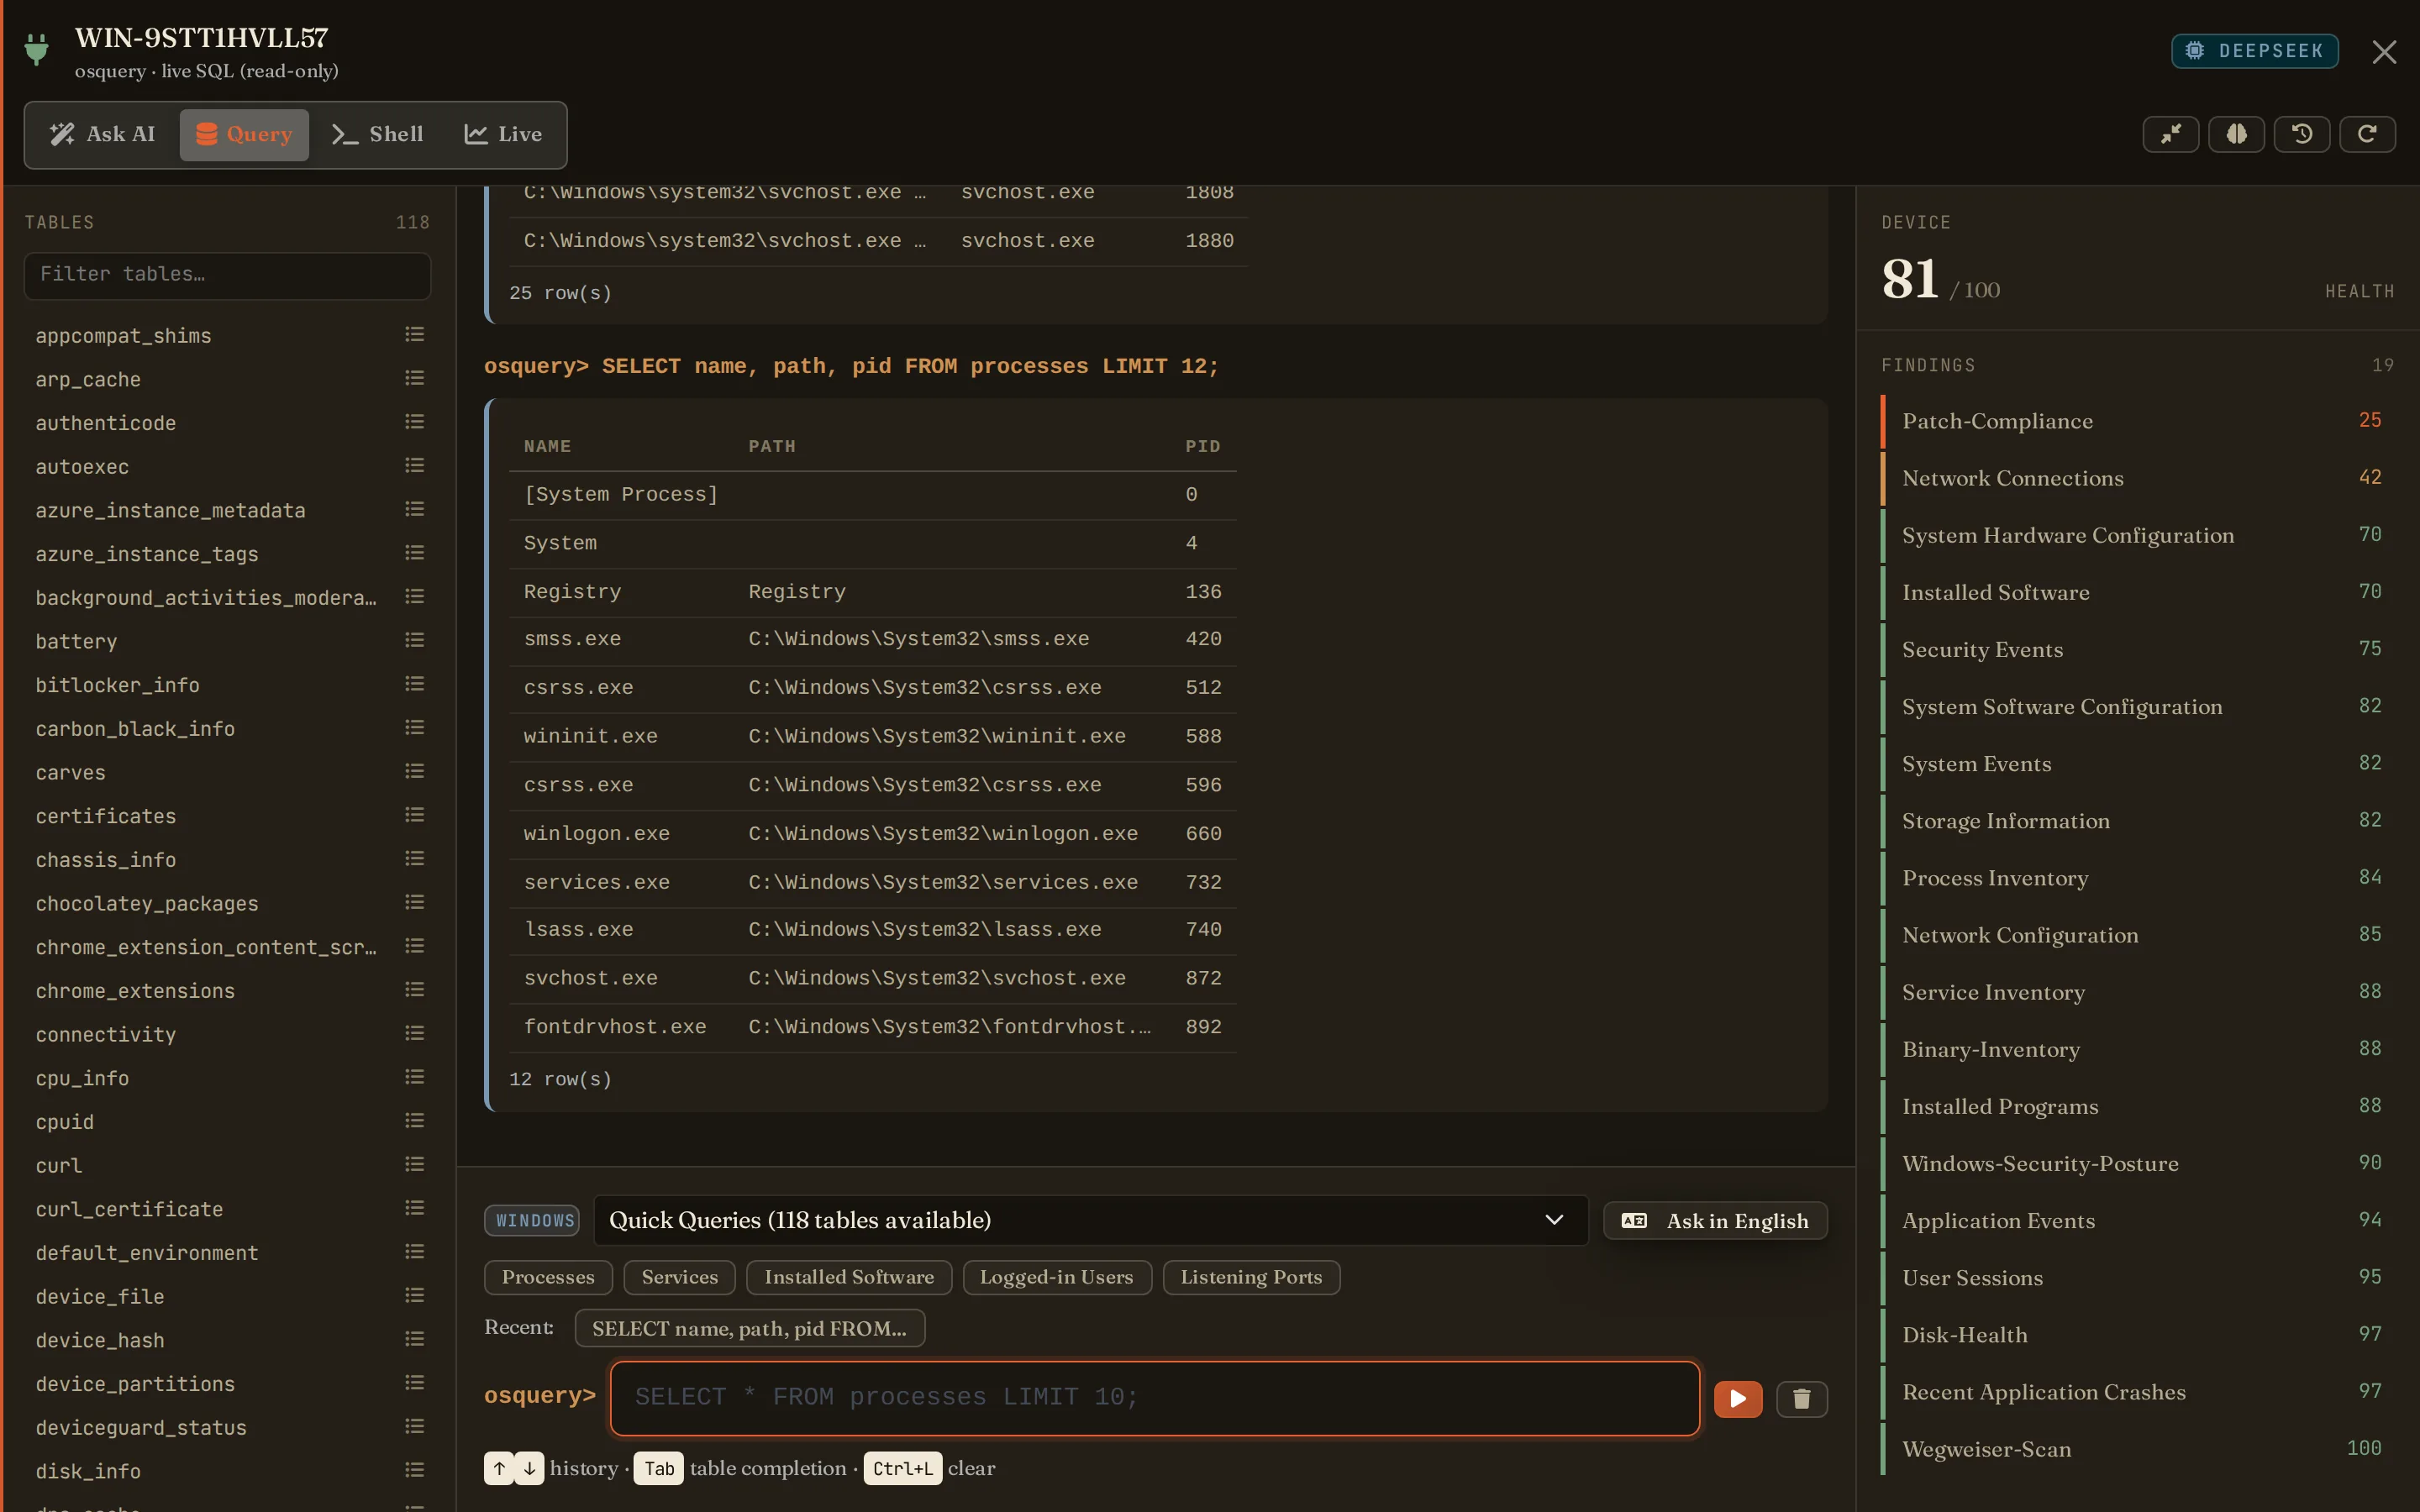
Wenn eine Schlagzeile oder eine neue Sicherheitslücke Software nennt, macht das Sicherheitsbriefing daraus eine gezielte Suche: Es durchsucht die Geräte jedes Kunden nach den Namen, unter denen sich die Software installiert, prüft die Versionen gegen die korrigierten Versionen und fragt die Geräte selbst alle sechs Stunden über Live-osquery. Die Karte „Reaktion auf Bedrohungen" nennt, was wo läuft, welche Versionen unter den korrigierten liegen und was die Live-Prüfung ergeben hat. Sie sagt installiert, niemals verwundbar, und sie meldet nichts.
Die Fakten, die nur ein Mensch hat
Eine Analyse, die vollkommen zutreffende Telemetrie las, hielt einen Entwicklungsrechner trotzdem für einen produktiven Foto-Server, denn die fehlende Eingabe war nie mehr Telemetrie. Hinterlassen Sie eine Notiz an einem Gerät, einer Gruppe, einer Organisation oder einem Mandanten: wofür es da ist, wem es gehört, was Absicht ist. Jede Prüfung, die auf diese Sache schaut, liest dann denselben Fakt. Mit Urheber, mit Datum, und nach unten vererbt wie die Ausnahmen bereits heute.
Es prüft seine eigenen Messwerte
Ein Befund, der fälschlich meldet, fällt auf. Eine Prüfung, die aufgehört hat zu messen und weiterhin einen plausiblen Wert schreibt, fällt nicht auf - und sie ist die gefährlichere von beiden. Wegweiser prüft die eigenen Zahlen: ein Wert, der aus einer Stichprobe von nichts entstanden ist; ein Datensatz in einer Form, die der Rest des Bestandes nicht verwendet; ein Wert, der sich über mehrere Durchläufe nicht bewegt, obwohl die Daten darunter es tun. Der erste Durchlauf über unseren eigenen Bestand fand acht Maschinen mit Härtungswerten zwischen 58 und 66, deren eigene Berichte auswiesen, dass null Prüfungen durchgeführt worden waren. Diese Befunde zählen nie gegen den Zustandswert eines Gerätes - ein defektes Messgerät ist kein kranker Patient, und beides zu vermischen ist genau der Fehler, der die ganze Zahl wertlos macht.
Erklären, dann einmal stummschalten
Fragen Sie die KI, warum eine Regel angeschlagen hat, und erhalten Sie die betroffene Datei, die Herkunft der Regel und eine Einschätzung in verständlicher Sprache. Ist es ein Fehlalarm, schalten Sie ihn einmal stumm, und das gilt für jedes Gerät, das im angezeigten Zeitraum betroffen war. Lehnen genug Geräte die Regel ab, wird sie ganz aus den Paketen entfernt.
Erreichbar ist nicht dasselbe wie sicher
Die Verfügbarkeit sagt Ihnen, dass die Website eines Kunden antwortet. Dies sagt Ihnen, was da antwortet: ein externer Schwachstellen-Scan der öffentlichen Websites, die er tatsächlich betreibt, mit Einschleusung, fehlenden Schutzmaßnahmen, offengelegten Informationen und schwacher Transportverschlüsselung. Die Befunde stehen auf seiner Organisationsseite neben allem anderen, was Sie über ihn wissen, samt Bericht, den Sie dem Kunden senden können. Jede Website wird einzeln freigegeben und mit dem Namen der Person festgehalten, die das Einverständnis des Kunden bestätigt hat, und die Scan-Häufigkeit ist begrenzt, und zwar zugunsten des gescannten Servers und nicht unseres eigenen.
Verfügbarkeitsüberwachung für Kunden
Überwachen Sie die Dienste, die ein Kunde tatsächlich bemerkt, etwa Web, Mail und VPN-Zugänge, mit Monitoren je Organisation und Prüfung auf Schlüsselwörter. Ausfälle werden unabhängig gegengeprüft, bevor jemand alarmiert wird, und dann über dieselben Slack-, Teams- und Webhook-Kanäle gemeldet wie alles andere, mit Entwarnung, sobald der Dienst wieder erreichbar ist.
Eine Mitarbeiterliste statt einzelner Einladungen
Einen Kunden mit hundert Mitarbeitenden aufzunehmen hieß, den Einladungsdialog hundertmal zu öffnen. Laden Sie die Liste hoch, sehen Sie genau, was passieren wird, bevor es passiert, und bestätigen Sie: Die Einladungen gehen mit einer Rolle je Person hinaus. Bewusst zwei Rollen und nicht mehr, denn die plattformweite Rolle wird in der Datenbank vergeben und niemals aus einer Tabelle.
Anmeldung mit Passkey
Phishing-resistente Anmeldung mit WebAuthn-Passkeys, also Touch ID, Windows Hello oder einem Hardware-Sicherheitsschlüssel, ergänzt um TOTP-Zwei-Faktor-Authentifizierung und einmalig nutzbare Backup-Codes.
Berichtszentrum
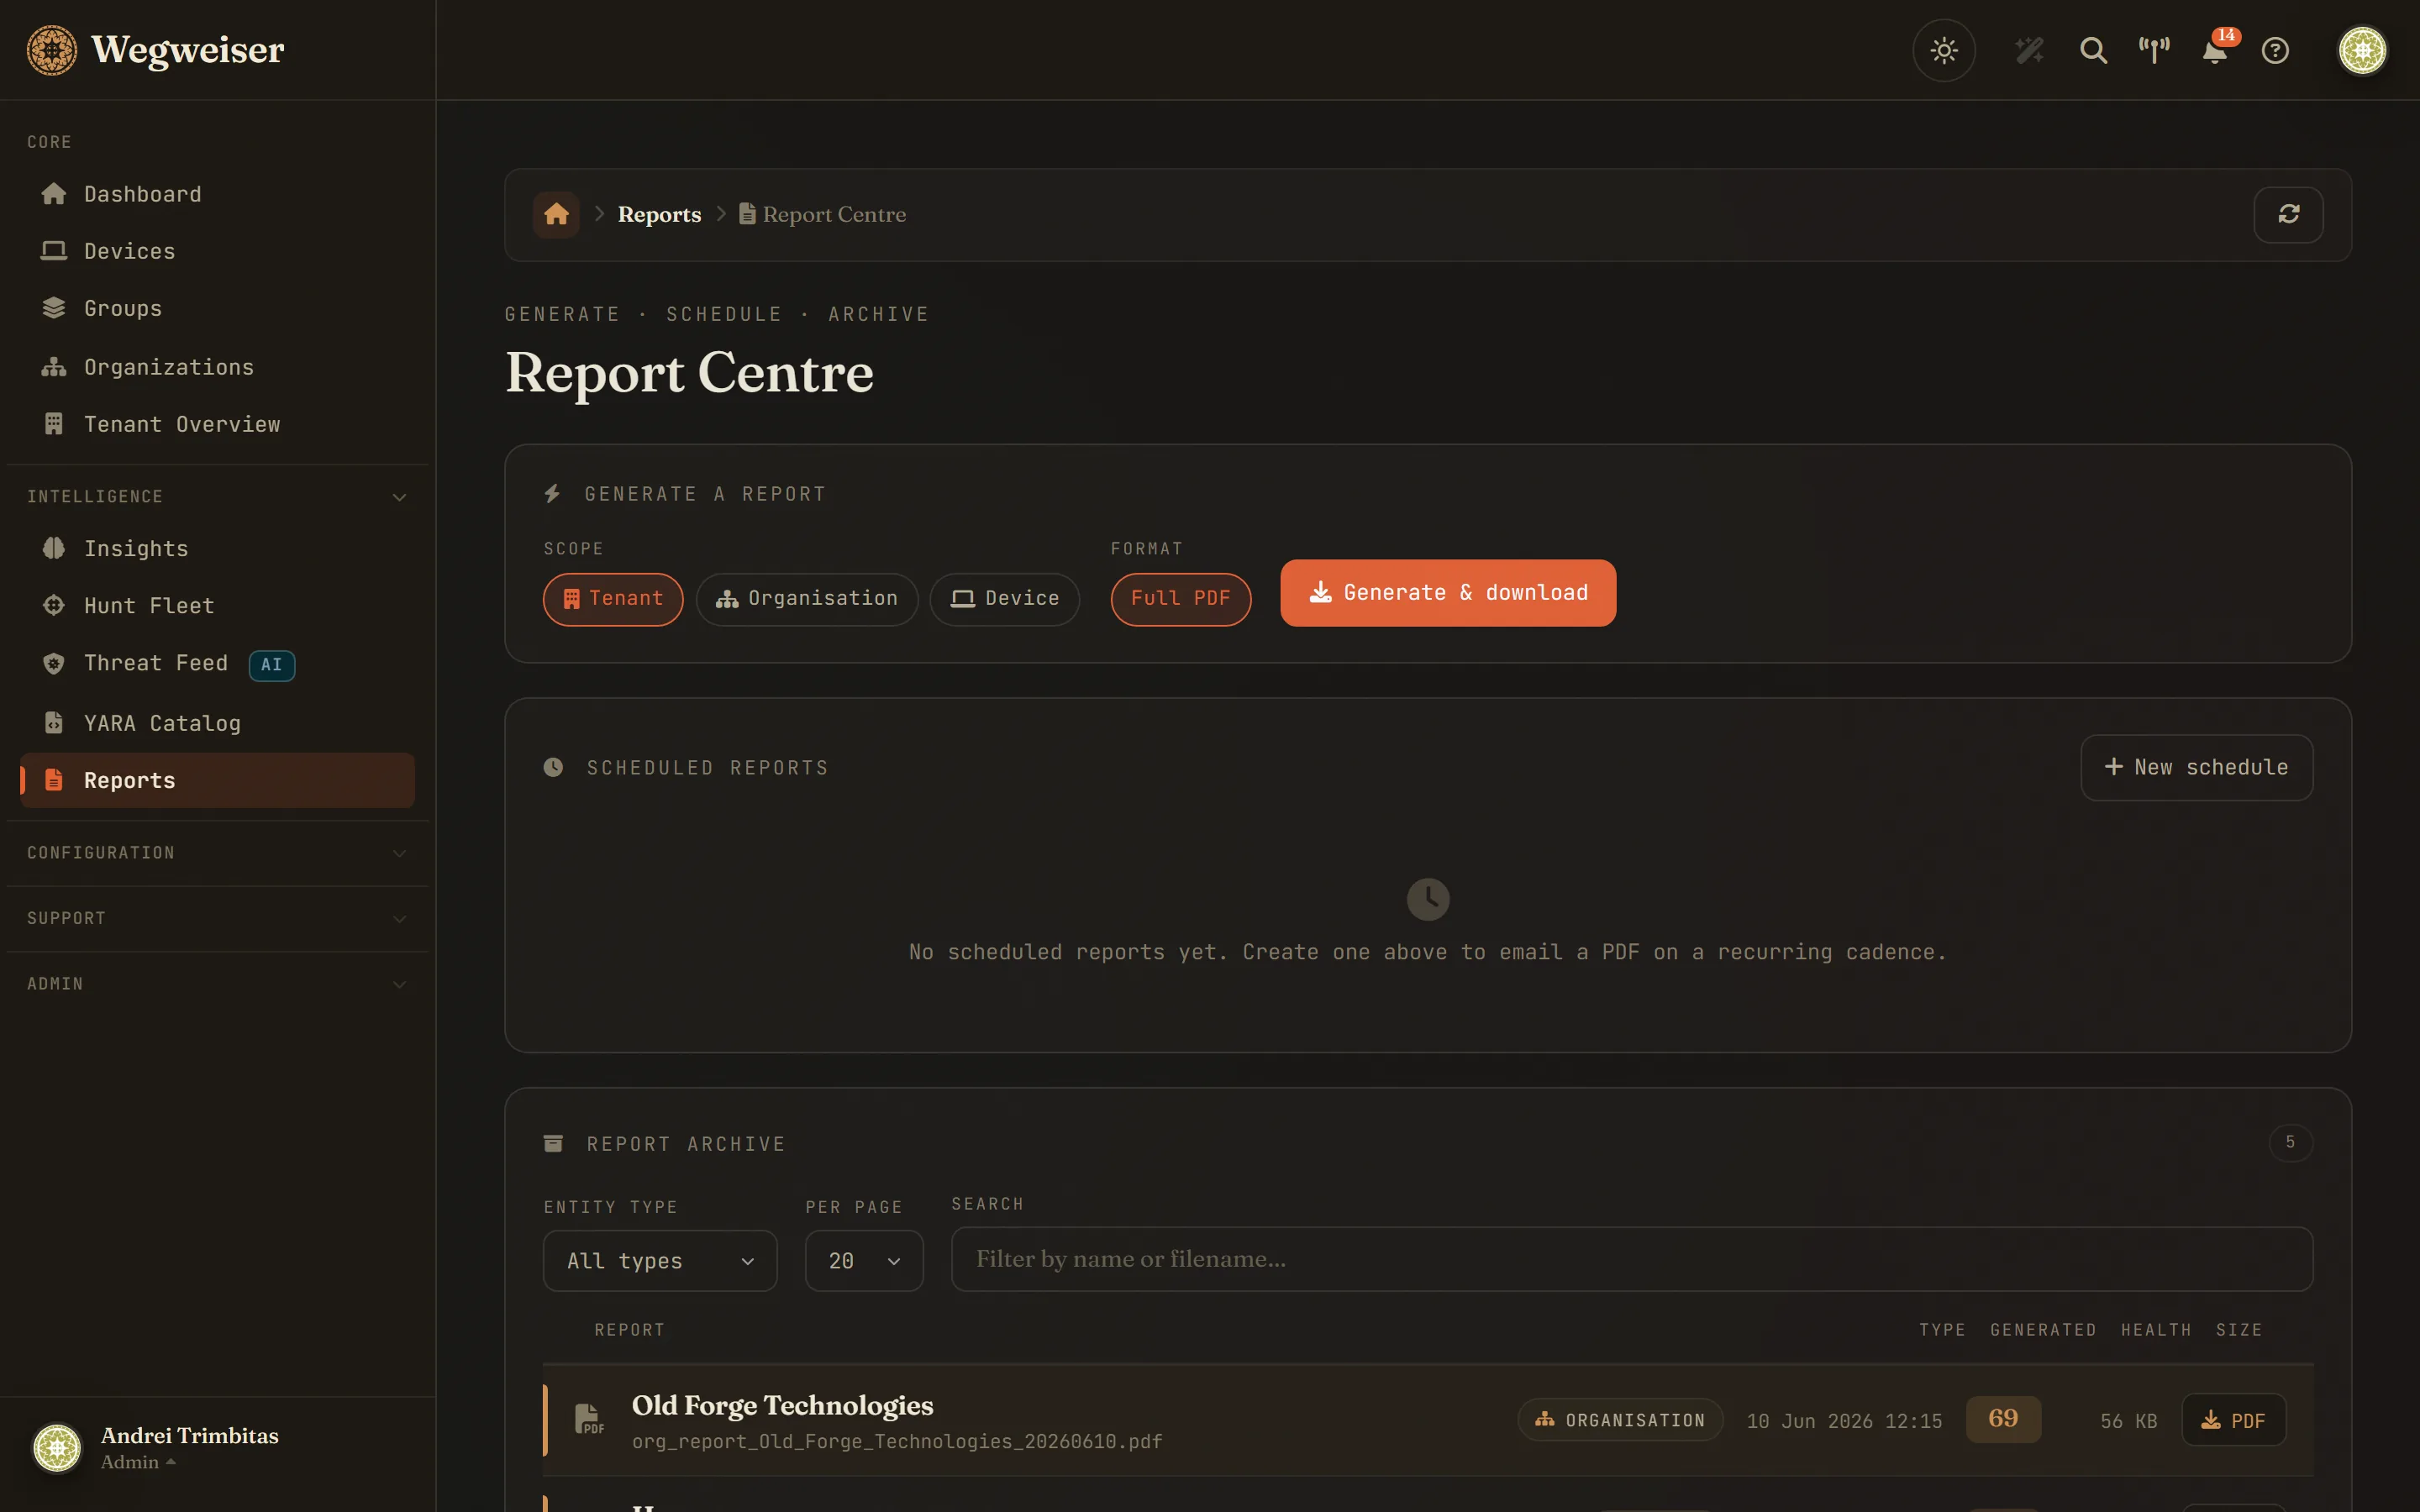
Erzeugen Sie auf Abruf ein PDF für ein Gerät, eine Organisation oder den gesamten Mandanten, also Ihren MSP, und lassen Sie sich den Organisations- oder Mandantenbericht wöchentlich oder monatlich per E-Mail zustellen. Dazu ein verständlich geschriebener Kunden-QBR, eine Geräteinventar-CSV je Organisation und ein durchsuchbares Archiv aller erzeugten PDFs.
Ihr gesamter Bestand auf einer Seite
Ihr Bestand in denselben Kapiteln wie die Seite eines Kunden: Zustand und 90 Tage Verlauf auf jeder Ebene, alle Kunden, die schwächsten zuerst, und einmal pro Woche eine Auswertung dessen, was sich über alle Kunden wiederholt, aufgebaut aus der Auswertung jedes einzelnen Geräts. Den Assistenten fragen Sie aus derselben Leiste heraus über den ganzen Mandanten.
Alarme per Slack, Teams und Webhook
Kritische Befunde landen dort, wo Sie arbeiten: in Teams, Slack, per E-Mail oder als Webhook im Ticketformat, den Ihr PSA übernimmt. Signieren Sie generische Webhook-Aufrufe mit einem HMAC-Secret, und testen Sie jeden Kanal mit einem Klick.
Ihr Helpdesk und Ihr RMM
Zammad liest seine eigene Organisationsliste nach Wegweiser ein, damit niemand hundertfünfzig Kundennamen abtippt, und legt Befunde anschließend als Tickets dort an: ein benutztes Köderkonto, ein Laufwerk, das seinen eigenen Ausfall meldet, ein Schadsoftware-Fund, den der Analysator für echt hielt, ein Gerät, das unter den Schwellenwert fällt. Ein offenes Ticket je Gerät und Bedingung statt eines je Vorkommnis, Aktualisierungen nur dann angehängt, wenn es etwas Neues zu sagen gibt, und sobald Ihre Leute ein Ticket schließen, rührt Wegweiser es nie wieder an. Für jede Organisation ausgeschaltet, bis Sie es einschalten, mit einem Probelauf, der zeigt, was ein echter Lauf anlegen würde. Auch ein Fall kann sein eigenes Ticket anlegen: Ihr Kunde liest eine schlichte Mitteilung, dass die Untersuchung läuft, und die Ergebnisse kommen als interne Notizen bei Ihrem Team an. Kaseya VSA 10 erhält Zustandswert, Status und einen Rückverweis auf jedem zugeordneten Gerät.
Agenten, die sich selbst aktuell halten
Vier Agentenversionen in einem Bestand bedeuten, dass eine Korrektur manche Geräte erreicht und andere nicht. Jede Version läuft zuerst auf unseren eigenen Rechnern und einen Tag später auf Ihren, sobald sie dort sauber gelaufen ist, verteilt über mehrere Stunden, damit sich ein fehlerhafter Build stoppen lässt, bevor er alle erreicht. Jede Installation ist signiert, geprüft und muss sich mit einem echten Hin- und Rückweg bewähren, bevor sie zählt, und ein Gerät, das das nicht schafft, stellt seine vorherige Version selbst wieder her. Sie können eine Version festhalten oder die Aktualisierung pausieren, und jeder einzelne Rechner kann ablehnen.
Freigabelinks für Kunden
Geben Sie einem Kunden einen per Token gesicherten Link auf eine schreibgeschützte Zustandsansicht: ohne Anmeldung, ohne Chat, ohne interne IDs, jederzeit widerrufbar.
Sieben Rahmenwerke, und Sie wählen aus
Befunde tragen die Maßnahmen, die sie tatsächlich belegen: CIS v8.1, ISO/IEC 27001:2022 Anhang A, NCSC Cyber Essentials, NIST SP 800-53 Rev. 5 und - für deutsche Kunden - das BSI IT-Grundschutz-Kompendium, NIS2 als § 30 Abs. 2 BSIG sowie DIN SPEC 27076, der CyberRisikoCheck des BSI. Einem deutschen Haus werden nicht die britischen Cyber Essentials angezeigt, nur weil es sie gibt; jeder Mandant wählt seinen eigenen Satz, vorbelegt nach der Sprache, in der seine Analysen verfasst werden. Eine handgepflegte, bewusst zurückhaltende Zuordnung, kein KI-Raten - und ein Test lässt den Build scheitern, sobald eine Prüfung weder zugeordnet noch ausdrücklich als "belegt nichts" vermerkt ist. Orientierung für ein Audit, kein Zertifikat.
Eigenes LLM einbinden
Verbinden Sie Analyse-Pipeline und Chat mit Ihrer eigenen Ollama-Instanz: Keine Kundendaten gehen an OpenAI, Anthropic oder Azure, und der Kontextabruf für den Chat (Retrieval) läuft über lokale CPU-Embeddings. Gebaut für öffentliche Verwaltung, Gesundheitswesen und Kanzleien. Gleiche Oberfläche, Ihre Modelle.
In Aktion
So sieht die Arbeit damit aus
Drei Dinge, die ein Techniker mit einer Maschine macht, aufgezeichnet im laufenden Produkt an echten Befunden. Kein Sprecher, keine Schnitte, nichts gestellt.
Zielgruppe
Für wen ist Wegweiser?
MSPs, denen das Kunden-Onboarding zu schaffen macht
Je größer der Kunde, desto schwerer sind die Maschinen zu finden, auf denen kritische Probleme unter der Oberfläche lauern.
Teams, die KI-gestützte Einblicke suchen
Niemand kann alles über jeden Hardwaretyp und jedes Ereignisprotokoll wissen. Lassen Sie KI das Wissen Ihres Teams ergänzen.
Vorausschauende MSPs und Systemhäuser
Alle IT-Dienstleister in Deutschland, Österreich und der Schweiz, die wissen wollen, wohin sich intelligente Ergänzungen zum RMM und zentral verwaltete KI-Analyse entwickeln.
Aufgeschrieben
Aus dem Blog
Was sich geändert hat und warum, in den Worten derer, die es geändert haben. Versionshinweise, bei denen die Begründung stehen bleibt. Die Beiträge erscheinen auf Englisch.
Eyewitness asks the customer for what the agent can't see
Eyewitness reads each new ticket, works out what a technician will need from the machine, and asks the customer's phone for it: a photo of the screen, a video of the power light, the beeps a PC makes when it won't start. It runs on our staging server and is coming to Wegweiser.
Weiterlesen → 24. Oktober 2026Probes now find files that no installer registered
Windows agents from 0.3.119 list the executables where software is installed, once a day, and the server keeps the history. A threat probe can name a file such as php8ts.dll or log4j-core and find it on machines that are switched off, and Stack has a Find a file search across every client.
Weiterlesen → 23. Oktober 2026Machines added mid-month now bring their Wegcoins with them
From today a machine that joins a plan during the month is charged pro rata the next morning, and its share of the plan's included Wegcoins arrives in the same pass, so onboarding a client on the 2nd no longer drains the allowance of the machines you already had. A machine that stops checking in leaves the bill after 31 days instead of 45.
Weiterlesen →Preise
Pro Gerät und Monat
Der API-Schlüssel bleibt bei Ihnen, und Sie zahlen Ihren KI-Anbieter direkt; Ihre Daten gehen an den Anbieter, den Sie gewählt haben. Der Preis deckt die Plattform selbst ab: Datenerfassung, Historie, Scanner, Terminal und Fernwartung sowie Berichte.
Ein vollständiger monatlicher KI-Analyselauf für jedes Gerät, plus Spielraum für Chat und Nachprüfungen auf Abruf. Zusatzpakete gibt es für die Monate, in denen ein Onboarding oder ein Vorfall Sie tiefer graben lässt.
Etwa wöchentliche Analyse je Gerät, für Gerätebestände, in denen sich wirklich etwas tut: viel Fluktuation, hohe Prüfanforderungen oder Kunden, bei denen Sie gerade aktiv Fehler suchen.
Preise zzgl. MwSt. Britische Kunden zahlen die jeweils geltende Umsatzsteuer; Unternehmen aus der EU mit gültiger USt-IdNr. sind im Reverse-Charge-Verfahren von der Steuer befreit. Tarife lassen sich in Euro oder Pfund bezahlen, per Karte oder, in Euro, per SEPA-Lastschrift. Jedes Konto startet kostenlos mit 1.000 Wegcoins und ohne Karte - prüfen Sie es an einem echten Kunden, bevor Sie einen Tarif wählen. Abgerechnet werden nur Geräte, die sich im Monat tatsächlich gemeldet haben, nie eine Lizenzzahl. Die in einem Tarif enthaltenen Wegcoins werden zuerst verbraucht und verfallen am Monatsende; gekaufte Wegcoins verfallen nie.
Ein Onboarding-Bericht für einen neuen Kunden, der eigene Bericht jedes Geräts in einem PDF mit Ihrem Logo, kostet 10 Wegcoins je Fassung.
Sie übernehmen einen neuen Kunden? Das Audit für neue Kunden (Seite auf Englisch): 249 £ für bis zu 30 Geräte, jedes Gerät bewertet und ein Bericht für den ganzen Kunden.
Wegweiser läuft in einer privaten Cloud im Vereinigten Königreich, und dort werden Ihre Daten gespeichert. Die KI-Analysen schreibt standardmäßig Claude von Anthropic, das sie auch außerhalb des Vereinigten Königreichs und der EU verarbeiten kann. Wo das zählt, bringen Sie Ihre eigene KI mit: Claude über Ihr eigenes AWS-Bedrock-Konto in der Region, die Sie festlegen, einen Anbieter mit Hosting in Deutschland oder Ihre eigenen Modelle auf Ihren eigenen Servern. Analysen und Chat gehen dann an diese KI und an keine andere. Ein Fall, die tiefe Untersuchung, die ein Techniker startet, läuft weiterhin auf Claude bei Anthropic. Brauchen Sie mehr, läuft Wegweiser selbst auch in Ihrer eigenen Cloud: sprechen Sie uns an.
Die Konsole und ihre KI-Analysen gibt es auf Deutsch und Englisch.
Bereit, den Betrieb Ihres MSP zu verändern?
Sehen Sie, was in den Systemen Ihrer Kunden wirklich passiert: in Minuten, nicht in Tagen. Registrieren Sie sich und erhalten Sie 1.000 Wegcoins, genug für gründliche KI-Analysen auf vielen Geräten. Keine Kreditkarte nötig.
Kostenlos starten, ohne KreditkarteSprechen Sie mit uns
Kontakt
Fragen, Demos oder Partnerschaften: Wir antworten in der Regel innerhalb eines Werktags.
Adresse
Old Forge, Newmarket Road, Vereinigtes Königreich, CB8 7PP
Telefon
+44 1223 297 870
info@wegweiser.tech